 Google 會運用 AI 技術將內容翻譯成你偏好的語言,但可能會出錯。
將 Edge 與 Edge UI 搭配使用
SAML 規格定義了三個實體:
- 主體 (Edge UI 使用者)
- 服務供應商 (Apigee SSO)
- 識別資訊提供者 (傳回 SAML 聲明)
啟用 SAML 後,主體 (Edge UI 使用者) 會要求存取服務供應商 (Apigee SSO)。Apigee SSO (以 SAML 服務供應商的身分) 接著會向 SAML IDP 要求並取得身分宣告,並使用該宣告建立存取 Edge UI 所需的 OAuth2 權杖。接著,系統會將使用者重新導向至 Edge UI。
這項程序如下所示:
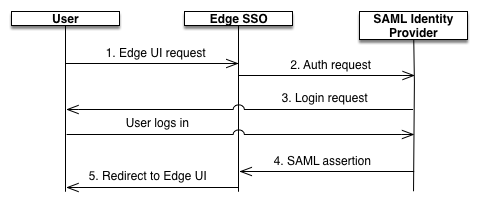
在圖表中:
- 使用者嘗試存取 Edge UI,方法是向 Edge UI 的登入網址提出要求。例如:
https://edge_UI_IP_DNS:9000
- 未經驗證的要求會重新導向至 SAML IDP。例如「https://idp.customer.com」。
- 如果尚未登入 IDP,系統會提示您登入。
您已通過 SAML IDP 驗證。
SAML IdP 會產生 SAML 2.0 宣告,並傳回 Apigee SSO 模組。
- Apigee SSO 會驗證宣告、從宣告中擷取使用者身分、為 Edge UI 產生 OAuth 2 驗證權杖,並將使用者重新導向至 Edge UI 主頁面,網址如下:
https://edge_ui_IP_DNS:9000/platform/orgName
其中 orgName 是 Edge 組織的名稱。
除非另有註明,否則本頁面中的內容是採用創用 CC 姓名標示 4.0 授權,程式碼範例則為阿帕契 2.0 授權。詳情請參閱《Google Developers 網站政策》。Java 是 Oracle 和/或其關聯企業的註冊商標。
上次更新時間:2026-10-16 (世界標準時間)。
[[["容易理解","easyToUnderstand","thumb-up"],["確實解決了我的問題","solvedMyProblem","thumb-up"],["其他","otherUp","thumb-up"]],[["缺少我需要的資訊","missingTheInformationINeed","thumb-down"],["過於複雜/步驟過多","tooComplicatedTooManySteps","thumb-down"],["過時","outOfDate","thumb-down"],["翻譯問題","translationIssue","thumb-down"],["示例/程式碼問題","samplesCodeIssue","thumb-down"],["其他","otherDown","thumb-down"]],["上次更新時間:2026-10-16 (世界標準時間)。"],[],[]]
