

Instalar e configurar o SSO da Apigee descreve como instalar e configurar o módulo de SSO da Apigee para usar HTTP na porta 9099, conforme especificado pela seguinte propriedade no arquivo de configuração do Edge:
SSO_TOMCAT_PROFILE=DEFAULT
Como alternativa, defina SSO_TOMCAT_PROFILE como um dos seguintes
valores para ativar o acesso HTTPS:
- SSL_PROXY::configura
apigee-sso, o módulo de SSO da Apigee, no modo de proxy, o que significa que você instalou um balanceador de carga na frente deapigee-ssoe encerrou o TLS no balanceador de carga. Em seguida, especifique a porta usada emapigee-ssopara solicitações do balanceador de carga. - SSL_TERMINATION::acesso TLS ativado para
apigee-ssona porta de sua escolha. É preciso especificar um keystore para esse modo que contenha um certificado assinado por uma CA. Não é possível usar um certificado autoassinado.
É possível ativar o HTTPS no momento da instalação e configuração inicial do
apigee-sso ou mais tarde.
Ativar o acesso HTTPS a apigee-sso usando qualquer um dos modos desativa o acesso
HTTP. Ou seja, não é possível acessar apigee-sso usando HTTP e HTTPS
simultaneamente.
Ativar o modo SSL_PROXY
No modo SSL_PROXY, o sistema
usa um balanceador de carga na frente do módulo de SSO da Apigee e encerra o TLS no balanceador de carga. Na
figura a seguir, o balanceador de carga encerra o TLS na porta 443 e encaminha as solicitações para
o módulo de SSO da Apigee na porta 9099:
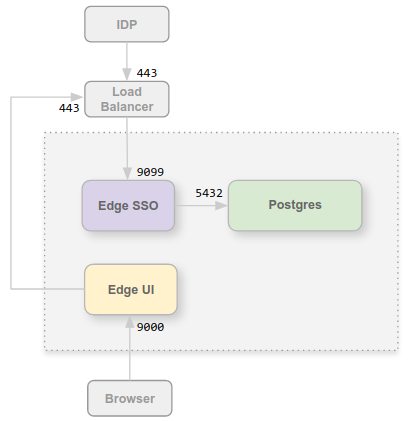
Nessa configuração, você confia na conexão do balanceador de carga com o módulo de SSO da Apigee. Portanto, não é necessário usar o TLS para essa conexão. No entanto, entidades externas, como o IDP, agora precisam acessar o módulo de SSO da Apigee na porta 443, não na porta desprotegida de 9099.
O motivo para configurar o módulo de SSO da Apigee no modo SSL_PROXY é que ele gera automaticamente URLs de redirecionamento usados externamente pelo IDP como parte do processo de autenticação. Portanto, esses URLs de redirecionamento precisam conter o número da porta externa no balanceador de carga, 443 neste exemplo, e não a porta interna no módulo de SSO da Apigee, 9099.
Para configurar o módulo de SSO da Apigee para o modo SSL_PROXY:
- Adicione as seguintes configurações ao arquivo de configuração:
# Enable SSL_PROXY mode.
SSO_TOMCAT_PROFILE=SSL_PROXY

# Specify the apigee-sso port, typically between 1025 and 65535.
# Typically ports 1024 and below require root access by apigee-sso.
# The default is 9099.
SSO_TOMCAT_PORT=9099

# Specify the port number on the load balancer for terminating TLS.
# This port number is necessary for apigee-sso to auto-generate redirect URLs.
SSO_TOMCAT_PROXY_PORT=443
SSO_PUBLIC_URL_PORT=443

# Set public access scheme of apigee-sso to https.
SSO_PUBLIC_URL_SCHEME=https
- Configure o módulo de SSO da Apigee:
/opt/apigee/apigee-service/bin/apigee-service apigee-sso setup -f configFile
- Atualize a configuração do IDP para fazer uma solicitação HTTPS na porta 443 do balanceador de carga para acessar o SSO da Apigee. Para mais informações, consulte um dos seguintes links:
- Atualize a configuração da IU do Edge para HTTPS definindo as seguintes propriedades no arquivo de configuração:
SSO_PUBLIC_URL_PORT=443
SSO_PUBLIC_URL_SCHEME=https
Em seguida, atualize a IU do Edge:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-sso -f configFile
Use o componente
edge-uipara a interface clássica. - Se você instalou o portal de serviços para desenvolvedores da Apigee (ou simplesmente o portal), atualize-o para usar HTTPS para acessar o SSO da Apigee. Para mais informações, consulte Configurar o portal para usar IdPs externos.
Consulte Ativar um IDP externo na interface do Edge para mais informações.
Ativar o modo SSL_TERMINATION
Para o modo SSL_TERMINATION, você precisa:
- Gere um certificado e uma chave TLS e armazene-os em um arquivo de keystore. Não é possível usar um certificado autoassinado. É preciso gerar um certificado de uma CA.
- Atualizar as definições de configuração de
apigee-sso.
Para criar um arquivo de keystore com base no certificado e na chave:
- Crie um diretório para o arquivo JKS:
sudo mkdir -p /opt/apigee/customer/application/apigee-sso/tomcat-ssl/
- Mude para o novo diretório:
cd /opt/apigee/customer/application/apigee-sso/tomcat-ssl/
- Crie um arquivo JKS com o certificado e a chave. É preciso especificar um keystore para esse modo que contenha um certificado assinado por uma CA. Não é possível usar um certificado autoassinado. Para ver um exemplo de como criar um arquivo JKS, consulte Como configurar TLS/SSL para o Edge para nuvem privada.
- Faça com que o arquivo JKS seja de propriedade do usuário "apigee":
sudo chown -R apigee:apigee /opt/apigee/customer/application/apigee-sso/tomcat-ssl
Para configurar o módulo de SSO da Apigee:
- Adicione as seguintes configurações ao arquivo de configuração:
# Enable SSL_TERMINATION mode.
SSO_TOMCAT_PROFILE=SSL_TERMINATION

# Specify the path to the keystore file.
SSO_TOMCAT_KEYSTORE_FILEPATH=/opt/apigee/customer/application/apigee-sso/tomcat-ssl/keystore.jks

SSO_TOMCAT_KEYSTORE_ALIAS=sso

# The password specified when you created the keystore.
SSO_TOMCAT_KEYSTORE_PASSWORD=keystorePassword

# Specify the HTTPS port number between 1025 and 65535.
# Typically ports 1024 and below require root access by apigee-sso.
# The default is 9099.
SSO_TOMCAT_PORT=9443
SSO_PUBLIC_URL_PORT=9443

# Set public access scheme of apigee-sso to https.
SSO_PUBLIC_URL_SCHEME=https
- Configure o módulo de SSO da Apigee:
/opt/apigee/apigee-service/bin/apigee-service apigee-sso setup -f configFile
- Atualize a configuração do IDP para fazer uma solicitação HTTPS na porta 9443 do balanceador de carga para acessar o SSO da Apigee. Verifique se nenhum outro serviço está usando essa porta.
Para ver mais informações, consulte os seguintes tópicos:
- Atualize a configuração da IU do Edge para HTTPS definindo as seguintes propriedades:
SSO_PUBLIC_URL_PORT=9443
SSO_PUBLIC_URL_SCHEME=https
- Se você instalou o portal de serviços para desenvolvedores, atualize-o para usar HTTPS para acessar o SSO da Apigee. Para mais informações, consulte Configurar o portal para usar IdPs externos.
Definir SSO_TOMCAT_PROXY_PORT ao usar o modo SSL_TERMINATION
É possível ter um balanceador de carga na frente do módulo de SSO da Apigee que encerra o TLS no balanceador de carga, mas também ativa o TLS entre o balanceador de carga e o SSO da Apigee. Na figura acima
para o modo SSL_PROXY, isso significa que a conexão do balanceador de carga com o SSO da Apigee usa
TLS.
Nesse cenário, configure o TLS no SSO da Apigee da mesma forma que fez acima para o modo SSL_TERMINATION. No entanto, se o balanceador de carga usar um número de porta TLS diferente do que o SSO da Apigee usa para TLS, você também precisará especificar a propriedade SSO_TOMCAT_PROXY_PORT no arquivo de configuração. Exemplo:
- O balanceador de carga encerra o TLS na porta 443
- O SSO da Apigee encerra o TLS na porta 9443
Inclua a seguinte configuração no arquivo de configuração:
# Specify the port number on the load balancer for terminating TLS.
# This port number is necessary for apigee-sso to generate redirect URLs.
SSO_TOMCAT_PROXY_PORT=443
SSO_PUBLIC_URL_PORT=443
Configure o IDP e a IU do Edge para fazer solicitações HTTPS na porta 443.