A especificação SAML define três entidades:
- Principal (usuário da interface do Edge)
- Provedor de serviços (SSO da Apigee)
- Provedor de identidade (retorna a declaração SAML)
Quando o SAML está ativado, o principal (um usuário da IU do Edge) solicita acesso ao provedor de serviços (SSO da Apigee). O SSO da Apigee (no papel de provedor de serviços SAML) solicita e recebe uma declaração de identidade do IDP SAML e a usa para criar o token OAuth2 necessário para acessar a IU do Edge. O usuário é redirecionado para a IU do Edge.
Esse processo é mostrado abaixo:
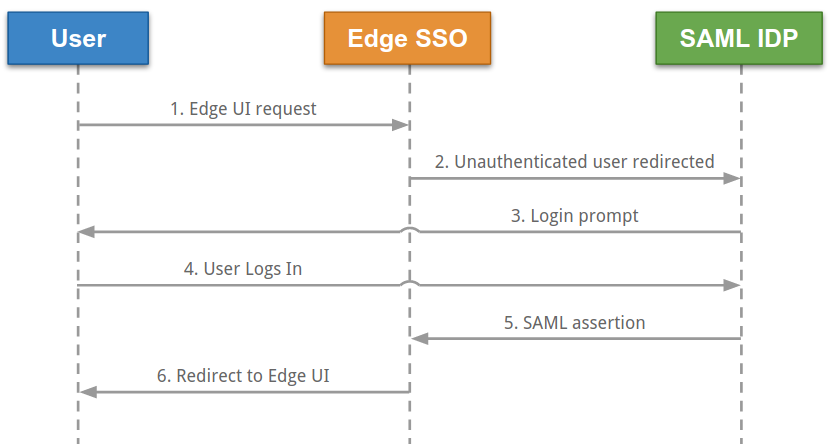
Neste diagrama:
- O usuário tenta acessar a IU do Edge fazendo uma solicitação ao URL de login da IU do Edge. Por exemplo:
https://edge_ui_IP_DNS:9000 - As solicitações não autenticadas são redirecionadas para o IdP SAML. Por exemplo, "https://idp.customer.com".
- Se o usuário não estiver conectado ao provedor de identidade, ele será solicitado a fazer login.
- O usuário faz login.
- O usuário é autenticado pelo IDP do SAML, que gera uma declaração SAML 2.0 e a retorna ao SSO da Apigee.
- O SSO da Apigee valida a declaração, extrai a identidade do usuário dela, gera
o token de autenticação OAuth 2 para a IU do Edge e redireciona o usuário para a página principal da IU do Edge
em:
https://edge_ui_IP_DNS:9000/platform/orgName
Em que orgName é o nome de uma organização do Edge.
O Edge é compatível com muitos IdPs, incluindo o Okta e o Microsoft Active Directory Federation Services (ADFS). Para informações sobre como configurar o ADFS para uso com o Edge, consulte Como configurar o Edge como uma parte confiável no IDP do ADFS. Para o Okta, consulte a seção a seguir.
Para configurar o IDP do SAML, o Edge requer um endereço de e-mail para identificar o usuário. Portanto, o provedor de identidade precisa retornar um endereço de e-mail como parte da declaração de identidade.
Além disso, talvez você precise de alguns ou de todos os itens a seguir:
| Configuração | Descrição |
|---|---|
| URL de metadados |
O IDP SAML pode exigir o URL de metadados do SSO da Apigee. O URL de metadados está no formato: protocol://apigee_sso_IP_DNS:port/saml/metadata Exemplo: http://apigee_sso_IP_or_DNS:9099/saml/metadata |
| Assertion Consumer Service URL |
Pode ser usado como o URL de redirecionamento de volta para o Edge depois que o usuário insere as credenciais do IDP, no formato: protocol://apigee_sso_IP_DNS:port/saml/SSO/alias/apigee-saml-login-opdk Exemplo: http://apigee_sso_IP_or_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk |
|
URL de logout único |
É possível configurar o SSO da Apigee para oferecer suporte ao logout único. Consulte Configurar o logout único na interface do Edge para mais informações. O URL de logout único do SSO da Apigee tem o seguinte formato: protocol://apigee_SSO_IP_DNS:port/saml/SingleLogout/alias/apigee-saml-login-opdk Exemplo: http://1.2.3.4:9099/saml/SingleLogout/alias/apigee-saml-login-opdk |
|
O ID da entidade do SP (ou URI de público-alvo) |
Para o SSO da Apigee: apigee-saml-login-opdk |
Como configurar o Okta
Para configurar o Okta:
- Faça login no Okta.
- Selecione Applications e escolha seu aplicativo SAML.
- Selecione a guia Atribuições para adicionar usuários ao aplicativo. Esse usuário poderá fazer login na IU do Edge e fazer chamadas de API Edge. No entanto, primeiro é preciso adicionar cada usuário a uma organização do Edge e especificar o papel dele. Consulte Registrar novos usuários do Edge para mais informações.
- Selecione a guia Sign on para acessar o URL de metadados do provedor de identidade. Armazene esse URL, porque você vai precisar dele para configurar o Edge.
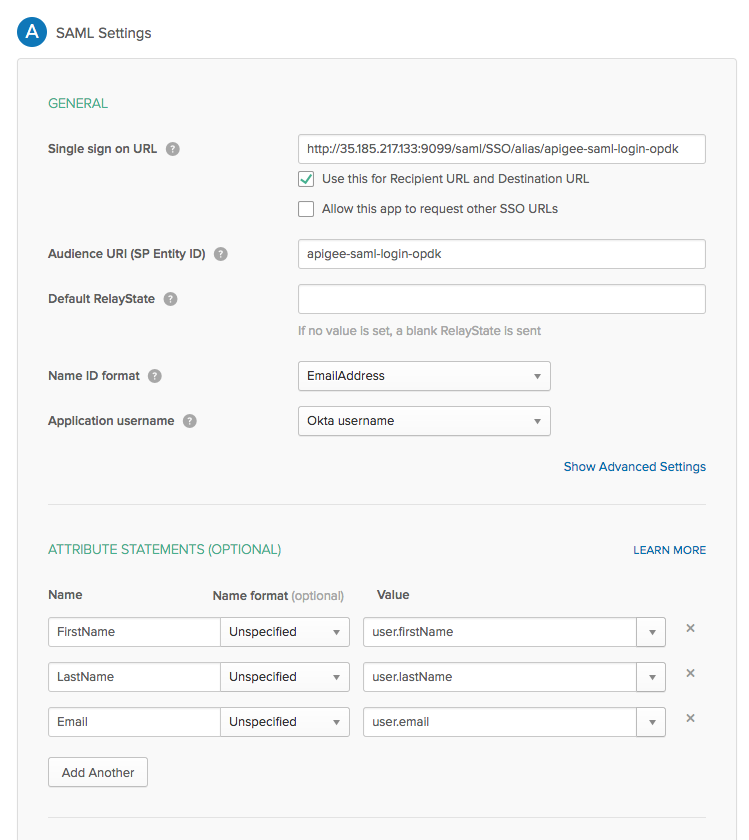
- Selecione a guia Geral para configurar o aplicativo Okta, conforme mostrado na
tabela abaixo:
Configuração Descrição URL de Logon único Especifica o URL de redirecionamento de volta para o Edge para uso depois que o usuário insere as credenciais do Okta. Esse URL está no formato: http://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk
Se você planeja ativar o TLS em
apigee-sso:https://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk
Em que apigee_sso_IP_DNS é o endereço IP ou o nome DNS do nó que hospeda
apigee-sso.Esse URL diferencia maiúsculas de minúsculas, e SSO precisa aparecer em letras maiúsculas.
Se você tiver um balanceador de carga na frente de
apigee-sso,especifique o endereço IP ou o nome DNS deapigee-ssoconforme referenciado pelo balanceador de carga.Use isso para o URL do destinatário e o URL de destino Marque essa caixa de seleção. URI do público-alvo (ID da entidade do SP) Definir como apigee-saml-login-opdkRelayState padrão Pode ser deixado em branco. Formato do ID de nome Especifique EmailAddress.Nome de usuário do app Especifique Okta username.Declarações de atributo (opcional) Especifique FirstName,LastNameeEmail, conforme mostrado na imagem abaixo.
A caixa de diálogo de configurações do SAML vai ficar assim: