

بهطور پیشفرض، ازطریق HTTP بااستفاده از نشانی IP یا نام ساناد گره Edge UI و درگاه ۳۰۰۱ به رابط کاربری جدید Edge دسترسی پیدا میکنید. برای مثال:
http://newue_IP:3001
یا میتوانید دسترسی TLS به Edge UI را پیکربندی کنید تا بتوانید به آن در فرم دسترسی داشته باشید:
https://newue_IP:3001
الزامات TLS
رابط کاربری Edge فقط از TLS نسخه ۱.۲ پشتیبانی میکند. اگر TLS را در Edge UI فعال کنید، کاربران باید بااستفاده از مرورگر سازگار با TLS نسخه ۱.۲ به Edge UI متصل شوند.
خصوصیتهای پیکربندی «امنیت لایه انتقال»
فرمان زیر را برای پیکربندی TLS برای Edge UI اجرا کنید:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
که configFile فایل پیکربندیای است که برای نصب Edge UI استفاده کردهاید.
قبلاز اجرای این فرمان، باید فایل پیکربندی را ویرایش کنید تا ویژگیهای لازم را که TLS را کنترل میکنند تنظیم کنید. جدول زیر ویژگیهایی را که برای پیکربندی TLS برای Edge UI استفاده میکنید شرح میدهد:
| دارایی | شرح | الزامی است؟ |
|---|---|---|
MANAGEMENT_UI_SCHEME |
پروتکل «http» یا «https» را که برای دسترسی به Edge UI استفاده میشود تنظیم میکند. مقدار پیشفرض «http» است. برای فعال کردن «امنیت لایه انتقال»، آن را روی «https» تنظیم کنید: MANAGEMENT_UI_SCHEME=https |
بله |
MANAGEMENT_UI_TLS_OFFLOAD |
اگر «n» باشد، مشخص میکند که درخواستهای «امنیت لایه انتقال» به «واسط کاربر Edge» در «واسط کاربر Edge» خاتمه مییابند. باید اگر «y» باشد، مشخص میکند که درخواستهای TLS به Edge UI در ترازکننده بار خاتمه مییابند و سپس ترازکننده بار درخواست را بااستفاده از HTTP به Edge UI بازارسال میکند. اگر TLS را در متعادلکننده بار خاتمه دهید، Edge UI همچنان باید آگاه باشد که درخواست اصلی ازطریق TLS وارد شده است. برای مثال، برخیاز کوکیها پرچم «ایمن» دارند. باید MANAGEMENT_UI_SCHEME=https |
بله |
MANAGEMENT_UI_TLS_KEY_FILEMANAGEMENT_UI_TLS_CERT_FILE |
اگر مکان توصیهشده برای این فایلها: /opt/apigee/customer/application/edge-management-ui اگر آن دایرکتوری وجود ندارد، آن را ایجاد کنید. اگر |
بله اگر MANAGEMENT_UI_TLS_OFFLOAD=n |
MANAGEMENT_UI_PUBLIC_URIS |
اگر این ویژگی را براساس ویژگیهای دیگر در فایل پیکربندی تنظیم کنید. برای مثال: MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT مکان:
اگر
|
بله |
MANAGEMENT_UI_TLS_ALLOWED_CIPHERS |
فهرست رمزهای TLS دردسترس را بهصورت رشته جداشده با کاما یا فاصله تعریف میکند. رشته جداشده با کاما: MANAGEMENT_UI_TLS_ALLOWED_CIPHERS=TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384,TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 رشته جداشده با فاصله که در علامت نقلقول دوتایی قرار گرفته است: MANAGEMENT_UI_TLS_ALLOWED_CIPHERS="TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256" |
نه |
SHOEHORN_SCHEME |
قبلاز نصب کردن Edge UI جدید، ابتدا Edge UI پایه را که shoehorn نام دارد نصب میکنید. فایل پیکربندی نصب از ویژگی زیر برای مشخص کردن پروتکل «http» استفاده میکند که برای دسترسی به Edge UI پایه استفاده میشود: SHOEHORN_SCHEME=http رابط کاربری Edge پایه از TLS پشتیبانی نمیکند، بنابراین حتی وقتی TLS را در رابط کاربری Edge فعال میکنید، این ویژگی همچنان باید روی «http» تنظیم شود. |
بله و روی «http» تنظیم شده است |
پیکربندی «امنیت لایه انتقال» (TLS)
برای پیکربندی دسترسی TLS به Edge UI:
گواهی و کلید TLS را بهعنوان فایلهای PEM بدون گذرعبارت تولید کنید. برای مثال:
mykey.pem
mycert.pem
روشهای زیادی برای تولید گواهی و کلید TLS وجود دارد. برای مثال، میتوانید فرمان زیر را برای تولید گواهی و کلید امضانشده اجرا کنید:
openssl req -x509 -newkey rsa:4096 -keyout mykey.pem -out mycert.pem -days 365 -nodes -subj '/CN=localhost'
- فایلهای کلید و گواهی را در فهرست راهنمای
/opt/apigee/customer/application/edge-management-uiکپی کنید. اگر آن دایرکتوری وجود ندارد، آن را ایجاد کنید. مطمئن شوید که گواهی و کلید متعلق به کاربر «apigee» باشد:
chown apigee:apigee /opt/apigee/customer/application/edge-management-ui/*.pem
فایل پیکربندی را که برای نصب Edge UI استفاده کردید ویرایش کنید تا ویژگیهای TLS زیر را تنظیم کنید:
# Set to https to enable TLS.
MANAGEMENT_UI_SCHEME=https
# Do NOT terminate TLS on a load balancer.
MANAGEMENT_UI_TLS_OFFLOAD=n

# Specify the key and cert.
MANAGEMENT_UI_TLS_KEY_FILE=/opt/apigee/customer/application/edge-management-ui/mykey.pem
MANAGEMENT_UI_TLS_CERT_FILE=/opt/apigee/customer/application/edge-management-ui/mycert.pem

# Leave these properties set to the same values as when you installed the Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
SHOEHORN_SCHEME=http
فرمان زیر را برای پیکربندی TLS اجرا کنید:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
که configFile نام فایل پیکربندی است.
دستورگان واسط کاربر Edge را بازراهاندازی میکند.
فرمانهای زیر را برای راهاندازی و بازراهاندازی shoehorn اجرا کنید:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restartپساز بازراهاندازی، Edge UI از دسترسی ازطریق HTTPS پشتیبانی میکند. اگر پساز فعال کردن TLS نمیتوانید به Edge UI وارد شوید، حافظه نهان مرورگر را پاک کنید و دوباره به سیستم وارد شوید.
پیکربندی واسط کاربر Edge وقتی TLS در متعادلکننده بار خاتمه مییابد
اگر متعادلکننده باری دارید که درخواستها را به Edge UI بازارسال میکند، میتوانید اتصال TLS را در متعادلکننده بار خاتمه دهید و سپس از متعادلکننده بار بخواهید درخواستها را ازطریق HTTP به Edge UI بازارسال کند:
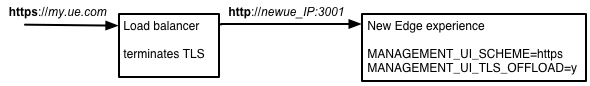
این پیکربندی پشتیبانی میشود اما باید متعادلکننده بار و Edge UI را مطابق با آن پیکربندی کنید.
برای پیکربندی Edge UI وقتی TLS در متعادلکننده بار خاتمه مییابد:
فایل پیکربندی را که برای نصب Edge UI استفاده کردید ویرایش کنید تا ویژگیهای TLS زیر را تنظیم کنید:
# Set to https to enable TLS
MANAGEMENT_UI_SCHEME=https
# Terminate TLS on a load balancer
MANAGEMENT_UI_TLS_OFFLOAD=y
# Set to the IP address or DNS name of the load balancer.
MANAGEMENT_UI_IP=LB_IP_DNS
# Set to the port number for the load balancer and Edge UI.
# The load balancer and the Edge UI must use the same port number.
MANAGEMENT_UI_IP=3001

# Leave these properties set to the same values as when you installed the Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
SHOEHORN_SCHEME=http
اگر
MANAGEMENT_UI_TLS_OFFLOAD=yرا تنظیم کردید،MANAGEMENT_UI_TLS_KEY_FILEوMANAGEMENT_UI_TLS_CERT_FILE.را حذف کنید. این موارد نادیده گرفته میشوند زیرا درخواستهای Edge UI ازطریق HTTP وارد میشوند.فرمان زیر را برای پیکربندی TLS اجرا کنید:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
که configFile نام فایل پیکربندی است.
دستورگان، Edge UI را بازراهاندازی میکند.
فرمانهای زیر را برای راهاندازی و بازراهاندازی shoehorn اجرا کنید:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restartپساز بازراهاندازی، Edge UI از دسترسی ازطریق HTTPS پشتیبانی میکند. اگر پساز فعال کردن TLS نمیتوانید به Edge UI وارد شوید، حافظه نهان مرورگر را پاک کنید و دوباره به سیستم وارد شوید.
غیرفعال کردن TLS در واسط کاربر Edge
برای غیرفعال کردن TLS در Edge UI:
فایل پیکربندی را که برای نصب Edge UI استفاده کردید ویرایش کنید تا ویژگی TLS زیر را تنظیم کنید:
# Set to http to disable TLS.
MANAGEMENT_UI_SCHEME=http

# Only if you had terminated TLS on a load balancer,
# reset to the IP address or DNS name of the Edge UI.
MANAGEMENT_UI_IP=newue_IP_DNS
فرمان زیر را برای غیرفعال کردن TLS اجرا کنید:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
که configFile نام فایل پیکربندی است.
دستورگان، Edge UI را بازراهاندازی میکند.
فرمانهای زیر را برای راهاندازی و بازراهاندازی shoehorn اجرا کنید:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
اکنون میتوانید ازطریق HTTP به Edge UI دسترسی داشته باشید. اگر پساز غیرفعال کردن TLS نمیتوانید به Edge UI وارد شوید، حافظه نهان مرورگر را پاک کنید و دوباره برای ورود به سیستم تلاش کنید.