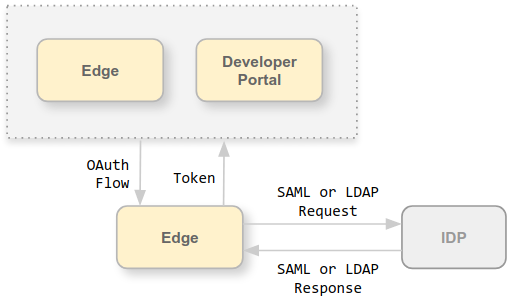
Edge यूज़र इंटरफ़ेस (यूआई) और Edge Management API, Edge Management Server को अनुरोध भेजकर काम करते हैं. Management Server, पुष्टि करने के इन तरीकों के साथ काम करता है:
- बुनियादी पुष्टि: Edge यूज़र इंटरफ़ेस (यूआई) में लॉग इन करें या Edge Management API को अनुरोध भेजें. इसके लिए, अपना उपयोगकर्ता नाम और पासवर्ड डालें.
- OAuth2: Edge के बुनियादी पुष्टि करने वाले क्रेडेंशियल को OAuth2 ऐक्सेस टोकन और रीफ़्रेश टोकन के लिए बदलें. एपीआई कॉल के Bearer हेडर में OAuth2 ऐक्सेस टोकन पास करके, Edge Management API को कॉल करें.
Edge, पुष्टि करने के लिए इन बाहरी आइडेंटिटी प्रोवाइडर (आईडीपी) का इस्तेमाल करने की सुविधा देता है:
- सिक्योरिटी असर्शन मार्कअप लैंग्वेज (एसएएमएल) 2.0: एसएएमएल आइडेंटिटी प्रोवाइडर से मिले एसएएमएल असर्शन से, OAuth ऐक्सेस जनरेट करें.
- लाइटवेट डायरेक्ट्री ऐक्सेस प्रोटोकॉल (एलडीएपी): OAuth ऐक्सेस टोकन जनरेट करने के लिए, एलडीएपी के खोज और बाइंड करने या सिंपल बाइंडिंग पुष्टि करने के तरीकों का इस्तेमाल करें.
एसएएमएल और एलडीएपी, दोनों तरह के आईडीपी, सिंगल साइन-ऑन (एसएसओ) एनवायरमेंट के साथ काम करते हैं. Edge के साथ किसी बाहरी आईडीपी का इस्तेमाल करके, Edge UI और एपीआई के लिए एसएसओ की सुविधा चालू की जा सकती है. इसके अलावा, उन अन्य सेवाओं के लिए भी एसएसओ की सुविधा चालू की जा सकती है जिन्हें आपने उपलब्ध कराया है और जो आपके बाहरी आईडीपी के साथ काम करती हैं.
इस सेक्शन में, बाहरी आईडीपी की सुविधा चालू करने के लिए दिए गए निर्देश, बाहरी पुष्टि से इन मामलों में अलग हैं:
- इस सेक्शन में एसएसओ की सुविधा जोड़ी गई है
- यह सेक्शन, Edge यूज़र इंटरफ़ेस (क्लासिक यूज़र इंटरफ़ेस नहीं) का इस्तेमाल करने वाले लोगों के लिए है
- यह सेक्शन, सिर्फ़ 4.19.06 और इसके बाद के वर्शन पर काम करता है
Apigee SSO के बारे में जानकारी
Edge पर एसएएमएल या एलडीएपी का इस्तेमाल करने के लिए, Apigee SSO मॉड्यूल apigee-sso इंस्टॉल करें.
यहां दी गई इमेज में, Edge for Private Cloud इंस्टॉलेशन में Apigee SSO दिखाया गया है:
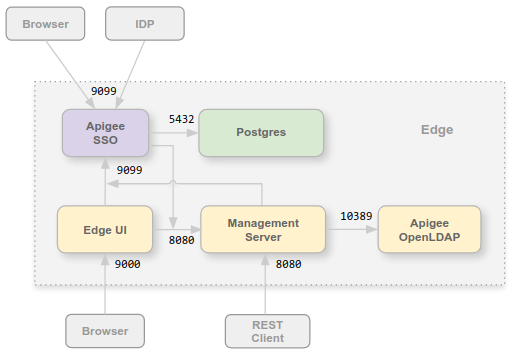
Apigee SSO मॉड्यूल को Edge यूज़र इंटरफ़ेस (यूआई) और मैनेजमेंट सर्वर वाले नोड पर इंस्टॉल किया जा सकता है. इसके अलावा, इसे किसी अलग नोड पर भी इंस्टॉल किया जा सकता है. पक्का करें कि Apigee SSO के पास पोर्ट 8080 पर मैनेजमेंट सर्वर को ऐक्सेस करने की अनुमति हो.
Apigee SSO नोड पर पोर्ट 9099 खुला होना चाहिए, ताकि ब्राउज़र से Apigee SSO को ऐक्सेस किया जा सके. साथ ही, बाहरी एसएएमएल या एलडीएपी आईडीपी, मैनेजमेंट सर्वर, और Edge यूज़र इंटरफ़ेस (यूआई) से भी इसे ऐक्सेस किया जा सके. Apigee SSO को कॉन्फ़िगर करने के दौरान, यह तय किया जा सकता है कि बाहरी कनेक्शन, एचटीटीपी या एन्क्रिप्ट (सुरक्षित) किए गए एचटीटीपीएस प्रोटोकॉल का इस्तेमाल करे.
Apigee SSO, Postgres नोड पर पोर्ट 5432 पर ऐक्सेस किए जा सकने वाले Postgres डेटाबेस का इस्तेमाल करता है. आम तौर पर, Edge के साथ इंस्टॉल किए गए Postgres सर्वर का इस्तेमाल किया जा सकता है. यह स्टैंडअलोन Postgres सर्वर या मास्टर/स्टैंडबाय मोड में कॉन्फ़िगर किए गए दो Postgres सर्वर हो सकते हैं. अगर आपके Postgres सर्वर पर लोड ज़्यादा है, तो Apigee SSO के लिए अलग Postgres नोड बनाया जा सकता है.
Edge for Private Cloud के लिए OAuth2 की सुविधा जोड़ी गई
ऊपर बताया गया है कि SAML को Edge में लागू करने के लिए, OAuth2 ऐक्सेस टोकन पर भरोसा किया जाता है.इसलिए, Edge for Private Cloud में OAuth2 की सुविधा जोड़ दी गई है. ज़्यादा जानकारी के लिए, OAuth 2.0 के बारे में जानकारी लेख पढ़ें.
एसएएमएल के बारे में जानकारी
एसएएमएल की मदद से पुष्टि करने के कई फ़ायदे हैं. SAML का इस्तेमाल करके, ये काम किए जा सकते हैं:
- उपयोगकर्ता खातों को मैनेज करने का पूरा कंट्रोल पाएं. जब उपयोगकर्ता आपका संगठन छोड़ देते हैं और उन्हें केंद्रीय तौर पर डीप्रविज़न किया जाता है, तो उन्हें Edge का ऐक्सेस अपने-आप नहीं मिलता..
- यह कंट्रोल करें कि उपयोगकर्ता, Edge को ऐक्सेस करने के लिए पुष्टि कैसे करें. अलग-अलग Edge संगठनों के लिए, पुष्टि करने के अलग-अलग तरीके चुने जा सकते हैं.
- पुष्टि करने की नीतियों को कंट्रोल करना. आपका SAML सेवा देने वाला प्रोवाइडर, पुष्टि करने की ऐसी नीतियां लागू कर सकता है जो आपके एंटरप्राइज़ के मानकों के मुताबिक हों.
- Edge डिप्लॉयमेंट पर लॉगिन, लॉगआउट, लॉगिन करने की असफल कोशिशों, और ज़्यादा जोखिम वाली गतिविधियों को मॉनिटर किया जा सकता है.
SAML चालू होने पर, Edge यूज़र इंटरफ़ेस (यूआई) और Edge Management API को ऐक्सेस करने के लिए, OAuth2 ऐक्सेस टोकन का इस्तेमाल किया जाता है. इन टोकन को Apigee SSO मॉड्यूल जनरेट करता है. यह मॉड्यूल, आपके आईडीपी से मिले SAML असर्शन को स्वीकार करता है.
एसएएमएल असर्शन से जनरेट होने के बाद, OAuth टोकन 30 मिनट के लिए मान्य होता है. वहीं, रीफ़्रेश टोकन 24 घंटे के लिए मान्य होता है. आपके डेवलपमेंट एनवायरमेंट में, डेवलपमेंट से जुड़े सामान्य टास्क को ऑटोमेट करने की सुविधा हो सकती है. जैसे, टेस्ट ऑटोमेशन या लगातार इंटिग्रेशन/लगातार डिप्लॉयमेंट (सीआई/सीडी). इन टास्क के लिए, ज़्यादा समय तक इस्तेमाल किए जा सकने वाले टोकन की ज़रूरत होती है. ऑटोमेटेड टास्क के लिए खास टोकन बनाने के बारे में जानकारी पाने के लिए, ऑटोमेटेड टास्क के लिए SAML का इस्तेमाल करना लेख पढ़ें.
LDAP के बारे में जानकारी
लाइटवेट डायरेक्ट्री ऐक्सेस प्रोटोकॉल (एलडीएपी) एक ओपन, इंडस्ट्री स्टैंडर्ड ऐप्लिकेशन प्रोटोकॉल है. इसका इस्तेमाल, डिस्ट्रिब्यूट की गई डायरेक्ट्री की जानकारी वाली सेवाओं को ऐक्सेस करने और उन्हें बनाए रखने के लिए किया जाता है. डायरेक्ट्री सेवाएं, व्यवस्थित किए गए रिकॉर्ड का कोई भी सेट उपलब्ध करा सकती हैं. अक्सर, इनमें क्रमबद्ध स्ट्रक्चर होता है. जैसे, कॉर्पोरेट ईमेल डायरेक्ट्री.
Apigee SSO में LDAP ऑथेंटिकेशन, Spring Security LDAP मॉड्यूल का इस्तेमाल करता है. इस वजह से, Apigee SSO के LDAP सपोर्ट के लिए पुष्टि करने के तरीके और कॉन्फ़िगरेशन के विकल्प, Spring Security LDAP में मौजूद विकल्पों से सीधे तौर पर जुड़े होते हैं.
प्राइवेट क्लाउड के लिए Edge के साथ LDAP, LDAP के साथ काम करने वाले सर्वर के लिए पुष्टि करने के इन तरीकों के साथ काम करता है:
- खोजें और बाइंड करें (अप्रत्यक्ष बाइंडिंग)
- सिंपल बाइंड (डायरेक्ट बाइंडिंग)
Apigee SSO, उपयोगकर्ता का ईमेल पता पाने की कोशिश करता है. साथ ही, उपयोगकर्ता के इंटरनल रिकॉर्ड को अपडेट करता है, ताकि फ़ाइल में मौजूद ईमेल पता अप-टू-डेट रहे. Edge, इस ईमेल का इस्तेमाल ऑथराइज़ेशन के लिए करता है.
Edge यूज़र इंटरफ़ेस (यूआई) और एपीआई यूआरएल
Edge यूज़र इंटरफ़ेस (यूआई) और Edge Management API को ऐक्सेस करने के लिए इस्तेमाल किया जाने वाला यूआरएल वही होता है जो एसएएमएल या एलडीएपी चालू करने से पहले इस्तेमाल किया जाता था. Edge यूज़र इंटरफ़ेस (यूआई) के लिए:
http://edge_UI_IP_DNS:9000
https://edge_UI_IP_DNS:9000
यहां edge_UI_IP_DNS, Edge UI को होस्ट करने वाली मशीन का आईपी पता या डीएनएस नाम है. Edge UI को कॉन्फ़िगर करते समय, यह तय किया जा सकता है कि कनेक्शन के लिए एचटीटीपी या एन्क्रिप्ट (सुरक्षित) किए गए एचटीटीपीएस प्रोटोकॉल का इस्तेमाल किया जाए.
Edge Management API के लिए:
http://ms_IP_DNS:8080/v1
https://ms_IP_DNS:8080/v1
यहां ms_IP_DNS, मैनेजमेंट सर्वर का आईपी पता या डीएनएस नाम है. एपीआई को कॉन्फ़िगर करते समय, यह तय किया जा सकता है कि कनेक्शन के लिए एचटीटीपी का इस्तेमाल किया जाए या एन्क्रिप्ट (सुरक्षित) किए गए एचटीटीपीएस प्रोटोकॉल का.
Apigee SSO पर टीएलएस कॉन्फ़िगर करना
डिफ़ॉल्ट रूप से, Apigee SSO से कनेक्शन के लिए, apigee-sso को होस्ट करने वाले नोड पर पोर्ट 9099 पर एचटीटीपी का इस्तेमाल किया जाता है. apigee-sso में, Tomcat का एक इंस्टेंस शामिल होता है. यह एचटीटीपी और एचटीटीपीएस अनुरोधों को मैनेज करता है.
Apigee SSO और Tomcat, तीन कनेक्शन मोड के साथ काम करते हैं:
- डिफ़ॉल्ट: डिफ़ॉल्ट कॉन्फ़िगरेशन, पोर्ट 9099 पर एचटीटीपी अनुरोधों के साथ काम करता है.
- SSL_TERMINATION: इससे Apigee SSO को, आपकी पसंद के पोर्ट पर टीएलएस ऐक्सेस करने की अनुमति मिलती है. आपको इस मोड के लिए, टीएलएस कुंजी और सर्टिफ़िकेट तय करना होगा.
- SSL_PROXY: यह Apigee SSO को प्रॉक्सी मोड में कॉन्फ़िगर करता है. इसका मतलब है कि आपने
apigee-ssoके सामने लोड बैलेंसर इंस्टॉल किया है और लोड बैलेंसर पर टीएलएस बंद कर दिया है. लोड बैलेंसर से मिले अनुरोधों के लिए,apigee-ssoपर इस्तेमाल किया गया पोर्ट तय किया जा सकता है.
पोर्टल के लिए, बाहरी आईडीपी की सुविधा चालू करना
Edge के लिए बाहरी आईडीपी की सुविधा चालू करने के बाद, आपके पास Apigee Developer Services पोर्टल (या सिर्फ़ पोर्टल) के लिए इसे चालू करने का विकल्प होता है. Edge से अनुरोध करते समय, पोर्टल एसएएमएल और एलडीएपी पुष्टि करने की सुविधा के साथ काम करता है. ध्यान दें कि यह, पोर्टल में डेवलपर के लॉग इन करने के लिए एसएएमएल और एलडीएपी ऑथेंटिकेशन से अलग है. डेवलपर के लॉगिन के लिए, बाहरी आईडीपी की पुष्टि करने की सुविधा को अलग से कॉन्फ़िगर किया जाता है. ज़्यादा जानकारी के लिए, आईडीपी का इस्तेमाल करने के लिए पोर्टल को कॉन्फ़िगर करना लेख पढ़ें.
पोर्टल को कॉन्फ़िगर करने के दौरान, आपको Apigee SSO मॉड्यूल का यूआरएल तय करना होगा. यह वही मॉड्यूल है जिसे आपने Edge के साथ इंस्टॉल किया था: