

De forma predeterminada, cuando un usuario sale de la IU de New Edge, esta borra las cookies de sesión locales
para la sesión del usuario y lo redirecciona a /edge. Cuando Apigee SSO se
configura con un proveedor de identidad externo (IDP) de SAML, si la sesión del IDP del usuario aún está
activa en el navegador, el IDP vuelve a autenticar automáticamente al usuario y lo vuelve a ingresar en
la IU de New Edge.
Para finalizar la sesión del IDP externo cuando un usuario sale de la IU de New Edge y evitar
la reautenticación automática, configura la propiedad SSO_LOGOUT_URL en la IU de New Edge
y registra la URL de la IU de New Edge como un origen de redireccionamiento permitido en tu IDP.
Configura SSO_LOGOUT_URL en la IU de New Edge
- Abre el archivo de configuración que usaste para habilitar SSO en la IU de New Edge (por ejemplo,
/opt/silent.conf) y agrega la propiedadSSO_LOGOUT_URLque apunta a tu extremo de salida de IDP externo:SSO_LOGOUT_URL=https://idp_domain/signout_endpoint?redirect_param=MANAGEMENT_UI_SCHEME://MANAGEMENT_UI_IP:MANAGEMENT_UI_PORT/edge
- Ejecuta el siguiente comando para aplicar la configuración a
edge-management-ui:/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-sso -f /opt/silent.conf
Permite el redireccionamiento después de salir en tu IDP
Si tu SSO_LOGOUT_URL incluye un parámetro de redireccionamiento después de salir a la IU de New
Edge, debes incluir en la lista de entidades permitidas el origen de la IU de New Edge en tu IDP para que se redireccione de nuevo al mensaje de acceso
después de finalizar la sesión.
Por ejemplo, si usas Okta como tu IDP, haz lo siguiente:
- Accede a la Consola del administrador de Okta.
- Navega a Seguridad > API > Orígenes de confianza.
- Haz clic en Agregar origen y escribe los siguientes detalles:
- Nombre del origen: Ingresa un nombre descriptivo (por ejemplo,
New Edge UI). - URL del origen: Ingresa la URL base de tu IU de New Edge con el siguiente
formato:
MANAGEMENT_UI_SCHEME://MANAGEMENT_UI_IP:MANAGEMENT_UI_PORT
Por ejemplo:
http://192.168.1.1:3001 - Tipo: Selecciona Redireccionar (permite el redireccionamiento del navegador a
la URL de origen después de acceder o salir). En la siguiente imagen, se muestra esta información para
Okta:
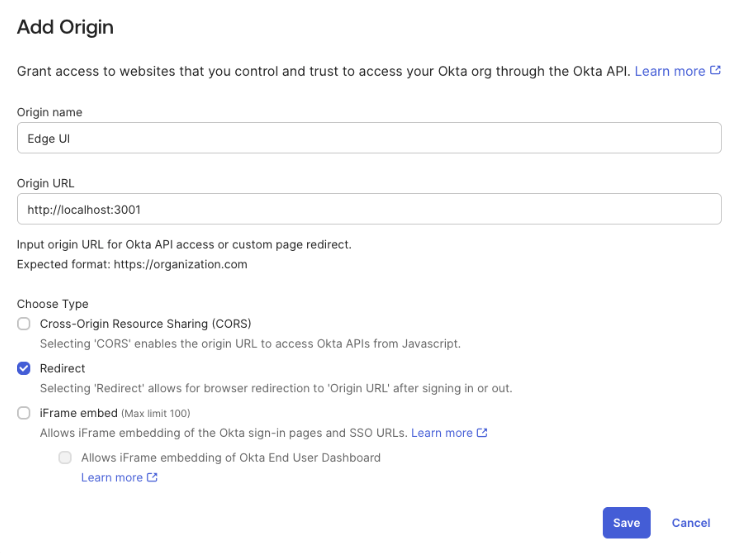
- Nombre del origen: Ingresa un nombre descriptivo (por ejemplo,
- Haz clic en Guardar.
Cuando un usuario vuelva a salir de la IU de New Edge, se finalizarán la sesión de la IU de New Edge y la sesión del IDP externo, y el usuario volverá a la pantalla de acceso del IDP.