

SAML স্পেসিফিকেশন তিনটি এন্টিটি নির্ধারণ করে:
- প্রিন্সিপাল (নতুন Edge UI ব্যবহারকারী)
- পরিষেবা প্রদানকারী (Apigee SSO)
- পরিচয় প্রদানকারী (SAML অ্যাসার্শন রিটার্ন করে)
SAML চালু করা থাকলে, প্রিন্সিপাল (New Edge UI ব্যবহারকারী) পরিষেবা প্রদানকারীর (Apigee SSO) কাছে অ্যাক্সেসের অনুরোধ করে। Apigee SSO (ফেডারেটেড আইডেন্টিটি ব্রোকার হিসেবে) তারপরে SAML IDP-র থেকে একটি আইডেন্টিটি অ্যাসার্শন অনুরোধ করে ও পায় এবং New Edge UI অ্যাক্সেস করার জন্য প্রয়োজনীয় OIDC ও OAuth2 টোকেন তৈরি করতে সেই অ্যাসার্শন ব্যবহার করে। ব্যবহারকারীকে তারপরে New Edge UI-তে রিডাইরেক্ট করা হয়।
এই প্রসেসটি হল:
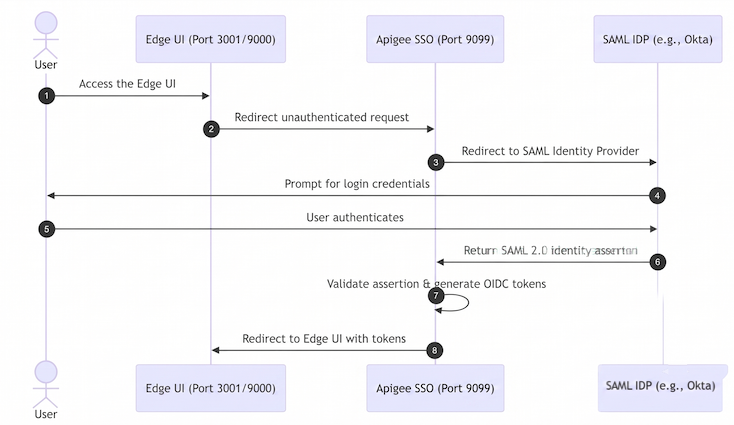
এই ডায়াগ্রামে:
- ব্যবহারকারী Edge UI-এর লগ-ইন URL-এ অনুরোধ করে New Edge UI অ্যাক্সেস করার চেষ্টা করেন। যেমন:
https://edge_management_ui_IP_DNS:3001 - যাচাই না করা অনুরোধ Apigee SSO-তে রিডাইরেক্ট করা হয়।
- SSO অনুরোধটি SAML IDP-তে রিডাইরেক্ট করে। যেমন,
https://idp.customer.com। - ব্যবহারকারী যদি পরিচয় প্রদানকারীর অ্যাকাউন্টে লগ-ইন না করে থাকেন, তাহলে তাকে লগ-ইন করতে বলা হয়।
- ব্যবহারকারী লগ-ইন করেন।
- SAML IDP-এর মাধ্যমে ব্যবহারকারীকে যাচাই করা হয়, যা SAML 2.0 অ্যাসারশন তৈরি করে এবং Apigee SSO-তে ফেরত পাঠায়।
- Apigee SSO অ্যাসারশন যাচাই করে, অ্যাসারশন থেকে ব্যবহারকারীর পরিচয় এক্সট্র্যাক্ট করে,
New Edge UI-এর জন্য OIDC/OAuth2 যাচাইকরণ টোকেন তৈরি করে এবং ব্যবহারকারীকে
নিম্নলিখিত URL-এ মূল New Edge UI পৃষ্ঠায় রিডাইরেক্ট করে:
https://edge_management_ui_IP_DNS:3001/edge
Edge-এ Okta এবং Microsoft Active Directory Federation Services (ADFS) সহ অনেক IDP কাজ করে। Okta-র জন্য, নিম্নলিখিত বিভাগ দেখুন।
আপনার SAML IDP কনফিগার করতে, ব্যবহারকারীকে শনাক্ত করার জন্য Edge-এর একটি ইমেল আইডি প্রয়োজন। তাই, পরিচয় প্রদানকারীকে অবশ্যই পরিচয় দাবির অংশ হিসেবে একটি ইমেল আইডি প্রদান করতে হবে।
এছাড়াও, Apigee SSO-এর সাথে যোগাযোগ করতে পারবে কিনা তা নিশ্চিত করতে, আপনাকে নিম্নলিখিত তথ্য সহ IDP কনফিগার করতে হবে:
| সেটিং | বিবরণ |
|---|---|
| অ্যাসার্শন কনজিউমার সার্ভিস URL (সিঙ্গেল সাইন-অন URL) | ব্যবহারকারী তার IDP ক্রেডেনশিয়াল লেখার পরে এটি Apigee SSO-তে রিডাইরেক্ট করার URL। এটি এই ফর্ম নেয়: protocol://apigee_sso_IP_DNS:port/callback যেমন: http://1.2.3.4:9099/callback |
| SP এন্টিটি আইডি (বা অডিয়েন্স URI) | ডিফল্ট হিসেবে, Apigee SSO-এর SP এন্টিটি আইডি আপনার কনফিগারেশনে |
Okta কনফিগার করা
Okta কনফিগার করতে:
- Okta-তে লগ-ইন করুন।
- অ্যাপ্লিকেশন বেছে নিয়ে আপনার SAML অ্যাপ্লিকেশন বেছে নিন।
- অ্যাপ্লিকেশনে কোনও ব্যবহারকারীকে যোগ করতে, অ্যাসাইনমেন্ট ট্যাব বেছে নিন। এইসব ব্যবহারকারী নতুন Edge UI-তে লগ-ইন করতে এবং Edge API কল করতে পারবেন। তবে, আপনাকে প্রথমে প্রতিটি ব্যবহারকারীকে Edge সংস্থায় যোগ করতে হবে এবং ব্যবহারকারীর ভূমিকা নির্দিষ্ট করতে হবে। আরও জানতে নতুন Edge ব্যবহারকারী রেজিস্টার করুন দেখুন।
- পরিচয় প্রদানকারীর মেটাডেটা URL পেতে সাইন-অন ট্যাব বেছে নিন। আপনার
/opt/apigee/customer/application/openldap.propertiesফাইলে SAML সেটিংস কনফিগার করার জন্য এটি প্রয়োজন হবে। - Okta অ্যাপ্লিকেশন কনফিগার করতে সাধারণ ট্যাব বেছে নিন, যেমনটি নিম্নলিখিত সারণীতে
দেখানো হয়েছে:
সেটিং বিবরণ সিঙ্গেল সাইন-অন URL ব্যবহারকারী তার Okta ক্রেডেনশিয়াল লেখার পরে SSO-তে ফিরে যাওয়ার জন্য রিডাইরেক্ট URL নির্দিষ্ট করে। এই URL এই ফর্ম্যাটে আছে:
http://apigee_sso_IP_DNS:9099/callback
Apigee SSO যদি TLS বন্ধ করে দেয়:
https://apigee_sso_IP_DNS:9443/callback
কোনও লোড ব্যালেন্সার TLS বন্ধ করে দিলে:
https://load_balancer_IP_or_DNS:443/callback
প্রাপকের URL ও গন্তব্য URL-এর জন্য এটি ব্যবহার করুন এই চেকবক্স সেট করুন। অডিয়েন্স URI (SP এন্টিটি আইডি) এটি apigee-saml-login-opdkহিসেবে সেট করুন। এটি হল ডিফল্ট Edge SP এন্টিটি আইডি। আপনার কনফিগারেশনেlib_settings_saml_entity_issuerপ্রপার্টি ব্যবহার করে এই ভ্যালু ওভাররাইড করলে, পরিবর্তে এখানে আপনার কাস্টম এন্টিটি আইডি উল্লেখ করুন।ডিফল্ট RelayState খালি রাখুন। নাম আইডি ফর্ম্যাট EmailAddressউল্লেখ করুন।আবেদনকারীর ইউজারনেম Okta usernameউল্লেখ করুন।অ্যাট্রিবিউট স্টেটমেন্ট আপনার কনফিগারেশনে SAML_USERNAME_ATTR,SAML_EMAIL_ATTRওSAML_GROUPS_ATTRপ্রপার্টির সাথে ম্যাপ করা অ্যাট্রিবিউট নির্দিষ্ট করুন। সাধারণত, আপনাকেname,emailওgroupsম্যাপ করতে হবে।
কনফিগার করা হয়ে গেলে, লগ-ইন করার সময় Okta সফলভাবে SAML অ্যাসারশন Apigee SSO-তে ফেরত পাঠাবে।