

In der SAML-Spezifikation werden drei Entitäten definiert:
- Principal (neuer Edge-UI-Nutzer)
- Dienstanbieter (Apigee SSO)
- Identitätsanbieter (gibt SAML-Assertion zurück)
Wenn SAML aktiviert ist, fordert der Principal (ein neuer Edge-UI-Nutzer) Zugriff auf den Dienstanbieter (Apigee SSO) an. Apigee SSO (in seiner Rolle als Broker für föderierte Identitäten) fordert dann eine Identitätsassertion vom SAML-IDP an und verwendet diese Assertion, um die OIDC- und OAuth2-Tokens zu generieren, die für den Zugriff auf die neue Edge-UI erforderlich sind. Der Nutzer wird dann zurück zur neuen Edge-UI weitergeleitet.
Dieser Prozess sieht so aus:
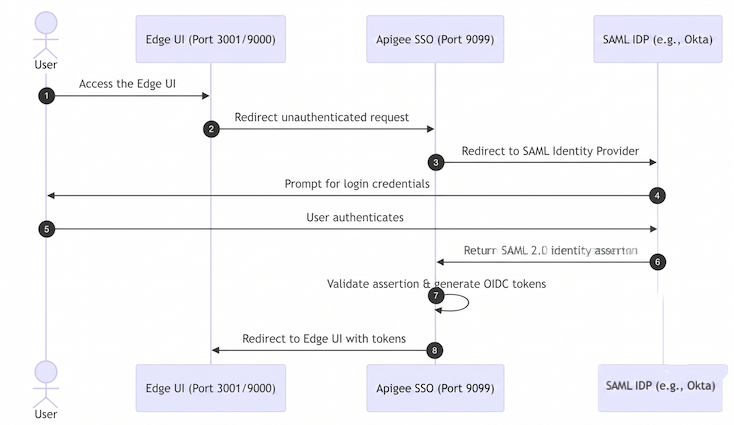
In diesem Diagramm:
- Der Nutzer versucht, auf die neue Edge-UI zuzugreifen, indem er eine Anfrage an die Log-in-URL für die Edge UI sendet. Beispiel:
https://edge_management_ui_IP_DNS:3001 - Nicht authentifizierte Anfragen werden an Apigee SSO weitergeleitet.
- SSO leitet die Anfrage an den SAML-IDP weiter. Beispiel:
https://idp.customer.com. - Wenn der Nutzer nicht beim Identitätsanbieter angemeldet ist, wird er aufgefordert, sich anzu melden.
- Der Nutzer meldet sich an.
- Der Nutzer wird vom SAML-IDP authentifiziert, der eine SAML 2.0-Assertion generiert und gibt sie an Apigee SSO zurück.
- Apigee SSO validiert die Assertion, extrahiert die Nutzeridentität aus der Assertion,
generiert die OIDC-/OAuth2-Authentifizierungstokens für die neue Edge-UI und leitet den Nutzer an
die Hauptseite der neuen Edge-UI unter der folgenden URL weiter:
https://edge_management_ui_IP_DNS:3001/edge
Edge unterstützt viele IDPs, darunter Okta und die Microsoft Active Directory Federation Services (ADFS). Informationen zu Okta finden Sie im folgenden Abschnitt.
Zum Konfigurieren Ihres SAML-IDP benötigt Edge eine E-Mail-Adresse, um den Nutzer zu identifizieren. Daher, muss der Identitätsanbieter eine E-Mail-Adresse als Teil der Identitätsassertion zurückgeben.
Außerdem müssen Sie Ihren IDP mit den folgenden Informationen konfigurieren, damit er mit Apigee SSO kommunizieren kann:
| Einstellung | Beschreibung |
|---|---|
| Assertion Consumer Service URL (Single Sign On URL) | Dies ist die Weiterleitungs-URL zurück zu Apigee SSO, nachdem der Nutzer seine IDP Anmeldedaten eingegeben hat. Sie hat folgendes Format: protocol://apigee_sso_IP_DNS:port/callback Beispiel: http://1.2.3.4:9099/callback |
| Die SP-Entitäts-ID (oder Zielgruppen-URI) | Standardmäßig erwartet Apigee SSO, dass die SP-Entitäts-ID Wenn Sie diese Standardeinstellung überschreiben, indem Sie die Property |
Okta konfigurieren
So konfigurieren Sie Okta:
- Melden Sie sich in Okta an.
- Wählen Sie Applications (Anwendungen) und dann Ihre SAML-Anwendung aus.
- Wählen Sie den Tab Assignments (Zuweisungen) aus, um der Anwendung Nutzer hinzuzufügen. Diese Nutzer können sich in der neuen Edge-UI anmelden und Edge API-Aufrufe ausführen. Sie müssen jedoch zuerst jeden Nutzer einer Edge-Organisation hinzufügen und die Rolle des Nutzers angeben. Weitere Informationen finden Sie unter Neue Edge-Nutzer registrieren.
- Wählen Sie den Tab Sign on (Anmelden) aus, um die Metadaten-URL des Identitätsanbieters abzurufen. Sie benötigen diese URL, um die SAML-Einstellungen in der Datei
/opt/apigee/customer/application/openldap.propertieszu konfigurieren. - Wählen Sie den Tab General (Allgemein) aus, um die Okta-Anwendung zu konfigurieren, wie in der
folgenden Tabelle gezeigt:
Einstellung Beschreibung Single sign on URL Gibt die Weiterleitungs-URL zurück zu SSO an, die verwendet werden soll, nachdem der Nutzer seine Okta Anmeldedaten eingegeben hat. Diese URL hat folgendes Format:
http://apigee_sso_IP_DNS:9099/callback
Wenn Apigee SSO TLS beendet:
https://apigee_sso_IP_DNS:9443/callback
Wenn ein Load-Balancer TLS beendet:
https://load_balancer_IP_or_DNS:443/callback
Use this for Recipient URL and Destination URL Setzen Sie ein Häkchen in dieses Kästchen. Audience URI (SP Entity ID) Legen Sie für dieses Feld apigee-saml-login-opdkfest. Dies ist die Standard-SP-Entitäts-ID von Edge. Wenn Sie diesen Wert mit der Propertylib_settings_saml_entity_issuerin Ihrer Konfiguration überschreiben, geben Sie stattdessen hier Ihre benutzerdefinierte Entitäts-ID an.Default RelayState Frei lassen. Name ID format Geben Sie EmailAddressan.Application username Geben Sie Okta usernamean.Attribute Statements Geben Sie die Attribute an, die den Properties SAML_USERNAME_ATTR,SAML_EMAIL_ATTRundSAML_GROUPS_ATTRin Ihrer Konfiguration zugeordnet sind. In der Regel sollten Siename,emailundgroupszuordnen.
Nach der Konfiguration übergibt Okta die SAML-Assertion bei der Anmeldung erfolgreich an Apigee SSO zurück.