

La especificación SAML define tres entidades:
- Principal (usuario de la IU de New Edge)
- Proveedor de servicios (SSO de Apigee)
- Proveedor de identidad (muestra la aserción de SAML)
Cuando se habilita SAML, la entidad principal (un usuario de la IU de New Edge) solicita acceso al proveedor de servicios (el SSO de Apigee). Luego, el SSO de Apigee (en su rol como agente de identidad federada) solicita y obtiene una aserción de identidad del IdP de SAML y usa esa aserción para generar los tokens de OIDC y OAuth2 necesarios para acceder a la IU de New Edge. Luego, se redirecciona al usuario a la IU de New Edge.
Este proceso es el siguiente:
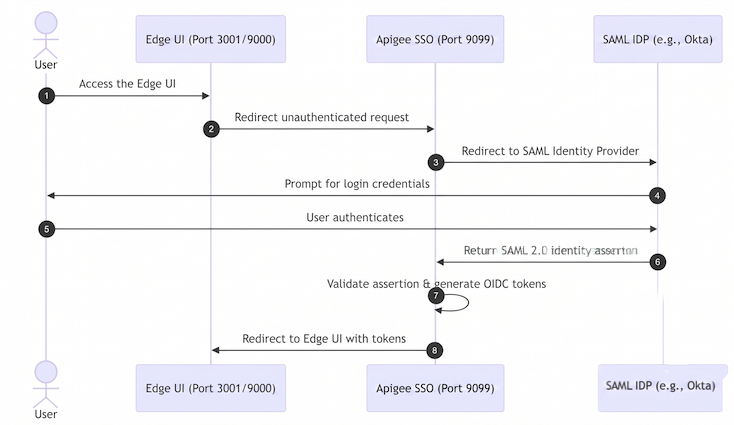
En este diagrama:
- El usuario intenta acceder a la IU de New Edge realizando una solicitud a la URL de acceso de la IU de Edge. Por ejemplo:
https://edge_management_ui_IP_DNS:3001 - Las solicitudes no autenticadas se redireccionan al SSO de Apigee.
- El SSO redirecciona la solicitud al IdP de SAML. Por ejemplo,
https://idp.customer.com. - Si el usuario no accedió al proveedor de identidad, se le solicitará que lo haga.
- El usuario accede.
- El IdP de SAML autentica al usuario, genera una aserción de SAML 2.0 y la muestra al SSO de Apigee.
- El SSO de Apigee valida la aserción, extrae la identidad del usuario de la aserción,
genera los tokens de autenticación de OIDC/OAuth2 para la IU de New Edge y redirecciona al usuario a
la página principal de la IU de New Edge en la siguiente URL:
https://edge_management_ui_IP_DNS:3001/edge
Edge admite muchos IdPs, incluidos Okta y los Servicios de federación de Active Directory (ADFS) de Microsoft . Para Okta, consulta la siguiente sección.
Para configurar tu IdP de SAML, Edge requiere una dirección de correo electrónico para identificar al usuario. Por lo tanto, el proveedor de identidad debe mostrar una dirección de correo electrónico como parte de la aserción de identidad.
Además, deberás configurar tu IdP con la siguiente información para asegurarte de que pueda comunicarse con el SSO de Apigee:
| Configuración | Descripción |
|---|---|
| URL del servicio para clientes de confirmación (URL de inicio de sesión único) | Es la URL de redireccionamiento al SSO de Apigee después de que el usuario ingresa sus credenciales de IdP. Tiene el siguiente formato: protocol://apigee_sso_IP_DNS:port/callback Por ejemplo: http://1.2.3.4:9099/callback |
| El ID de entidad de SP (o URI de público) | De forma predeterminada, el SSO de Apigee espera que el ID de entidad de SP sea Si anulas este valor predeterminado configurando la propiedad |
Configura Okta
Para configurar Okta, haz lo siguiente:
- Accede a Okta.
- Selecciona Applications y, luego, tu aplicación SAML.
- Selecciona la pestaña Assignments para agregar usuarios a la aplicación. Estos usuarios podrán acceder a la IU de New Edge y realizar llamadas a la API de Edge. Sin embargo, primero debes agregar cada usuario a una organización de Edge y especificar su rol. Consulta Registra usuarios nuevos de Edge para obtener más información.
- Selecciona la pestaña Sign on para obtener la URL de metadatos del proveedor de identidad. La necesitarás para configurar los parámetros de SAML en tu archivo
/opt/apigee/customer/application/openldap.properties. - Selecciona la pestaña General para configurar la aplicación de Okta, como se muestra en la
siguiente tabla:
Configuración Descripción URL de inicio de sesión único Especifica la URL de redireccionamiento al SSO para usar después de que el usuario ingresa sus credenciales de Okta. Esta URL tiene el siguiente formato:
http://apigee_sso_IP_DNS:9099/callback
Si el SSO de Apigee finaliza TLS:
https://apigee_sso_IP_DNS:9443/callback
Si un balanceador de cargas finaliza TLS:
https://load_balancer_IP_or_DNS:443/callback
Use this for Recipient URL and Destination URL Marca esta casilla de verificación. Audience URI (SP Entity ID) Configura esto como apigee-saml-login-opdk. Este es el ID de entidad de SP de Edge predeterminado. Si anulas este valor con la propiedadlib_settings_saml_entity_issueren tu configuración, especifica tu ID de entidad personalizado aquí.Default RelayState Déjelo en blanco. Formato de ID de nombre Especifica EmailAddress.Nombre de usuario de la aplicación Especifica Okta username.Attribute Statements Especifica los atributos que se asignan a las propiedades SAML_USERNAME_ATTR,SAML_EMAIL_ATTRySAML_GROUPS_ATTRen tu configuración. Por lo general, debes asignarname,emailygroups.
Una vez configurado, Okta pasará correctamente la aserción de SAML al SSO de Apigee durante el acceso.