

Спецификация SAML определяет три объекта:
- Принципал (пользователь нового интерфейса Edge)
- Поставщик услуг (Apigee SSO)
- Поставщик идентификационной информации (возвращает утверждение SAML)
Когда SAML включен, субъект (пользователь нового интерфейса Edge) запрашивает доступ к поставщику услуг (Apigee SSO). Затем система единого входа Apigee (в роли федеративного брокера идентификации) запрашивает и получает утверждение идентификационных данных от поставщика идентификационной информации SAML и использует это утверждение для создания токенов OIDC и OAuth2, необходимых для доступа к новому интерфейсу Edge. После этого пользователь будет перенаправлен обратно в New Edge UI.
Процесс выглядит следующим образом:
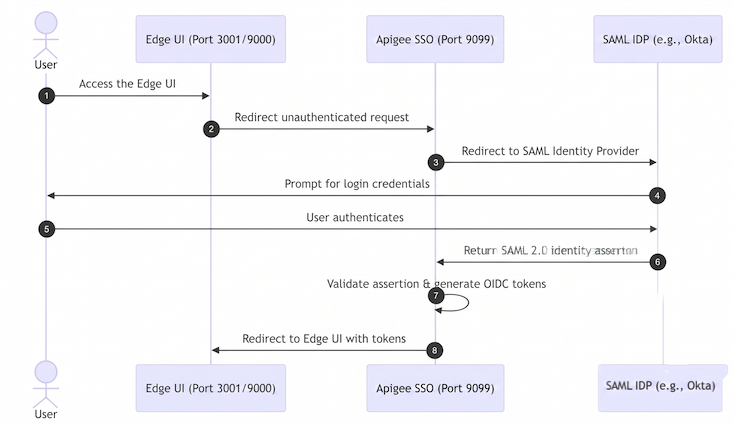
На этой диаграмме:
- Пользователь пытается получить доступ к новому интерфейсу Edge, отправив запрос на URL входа в интерфейс Edge. Пример:
https://edge_management_ui_IP_DNS:3001. - Неаутентифицированные запросы перенаправляются в систему единого входа Apigee.
- Система единого входа перенаправляет запрос поставщику идентификационной информации SAML. Пример:
https://idp.customer.com. - Если пользователь не вошел в систему поставщика идентификационной информации, ему будет предложено это сделать.
- Пользователь входит в аккаунт.
- Пользователь проходит аутентификацию у поставщика идентификационной информации SAML, который генерирует утверждение SAML 2.0 и возвращает его в систему единого входа Apigee.
- Apigee SSO проверяет утверждение, извлекает из него идентификатор пользователя, генерирует токены аутентификации OIDC/OAuth2 для нового интерфейса Edge и перенаправляет пользователя на главную страницу нового интерфейса Edge по следующему URL:
https://edge_management_ui_IP_DNS:3001/edge
Edge поддерживает многих поставщиков идентификационной информации, включая Okta и службы федерации Active Directory (ADFS). Инструкции для Okta приведены в следующем разделе.
Чтобы настроить поставщика идентификационной информации SAML, Edge требуется адрес электронной почты для идентификации пользователя. Поэтому поставщик идентификационной информации должен возвращать адрес электронной почты как часть утверждения идентификации.
Кроме того, вам нужно будет настроить IDP, указав следующую информацию, чтобы обеспечить его связь с системой единого входа Apigee:
| Параметр | Описание |
|---|---|
| Assertion Consumer Service URL (URL сервиса обработки утверждений) | Это URL перенаправления обратно в систему единого входа Apigee после того, как пользователь введет свои учетные данные поставщика идентификационной информации. Форма: protocol://apigee_sso_IP_DNS:port/callback Пример: http://1.2.3.4:9099/callback |
| Идентификатор объекта поставщика услуг (или URI аудитории) | По умолчанию система единого входа Apigee ожидает, что идентификатор объекта поставщика услуг будет Если вы переопределили это значение по умолчанию, задав свойство |
Настройка Okta
Чтобы настроить Okta:
- Войдите в Okta.
- Выберите Приложения и нажмите на нужное приложение SAML.
- Выберите вкладку Assignments (Назначения), чтобы добавить пользователей в приложение. Эти пользователи смогут входить в новый интерфейс Edge и выполнять вызовы Edge API. Однако сначала необходимо добавить каждого пользователя в организацию Edge и указать его роль. Подробнее о том, как зарегистрировать новых пользователей Edge…
- Выберите вкладку Sign on (Вход), чтобы получить URL метаданных поставщика идентификационной информации. Он понадобится вам, чтобы настроить параметры SAML в файле
/opt/apigee/customer/application/openldap.properties. - Выберите вкладку General (Общие), чтобы настроить приложение Okta, как показано в таблице ниже.
Параметр Описание Single sign on URL (URL системы единого входа) Указывает URL перенаправления обратно в SSO для использования после того, как пользователь введет свои учетные данные Okta. URL имеет следующий формат:
http://apigee_sso_IP_DNS:9099/callback
Если система единого входа Apigee завершает TLS:
https://apigee_sso_IP_DNS:9443/callback
Если балансировщик нагрузки завершает TLS:
https://load_balancer_IP_or_DNS:443/callback
Используйте этот URL в качестве URL получателя и целевого URL Установите этот флажок. URI аудитории (идентификатор объекта поставщика услуг) Установите значение apigee-saml-login-opdk. Это идентификатор объекта поставщика услуг Edge по умолчанию. Если вы переопределили это значение с помощью свойстваlib_settings_saml_entity_issuerв конфигурации, укажите здесь собственный идентификатор объекта.Default RelayState (Состояние ретрансляции по умолчанию). Оставьте пустым. Формат идентификатора имени Укажите свойство EmailAddress.Имя пользователя для приложения Укажите свойство Okta username.Заявления об атрибутах Укажите атрибуты, которые сопоставляются со свойствами SAML_USERNAME_ATTR,SAML_EMAIL_ATTRиSAML_GROUPS_ATTRв вашей конфигурации. Как правило, вам нужно сопоставитьname,emailиgroups.
После настройки Okta будет успешно передавать утверждение SAML обратно в Apigee SSO при входе в систему.