

ข้อกำหนด SAML กำหนดเอนทิตี 3 รายการดังนี้
- Principal (ผู้ใช้ New Edge UI)
- ผู้ให้บริการ (Apigee SSO)
- ผู้ให้บริการข้อมูลประจำตัว (แสดงผลการยืนยัน SAML)
เมื่อเปิดใช้ SAML แล้ว Principal (ผู้ใช้ New Edge UI) จะขอสิทธิ์เข้าถึงผู้ให้บริการ (Apigee SSO) จากนั้น Apigee SSO (ในบทบาทเป็น Federated Identity Broker) จะขอและรับการยืนยันข้อมูลประจำตัวจาก SAML IDP และใช้การยืนยันดังกล่าวเพื่อสร้างโทเค็น OIDC และ OAuth2 ที่จำเป็นสำหรับการเข้าถึง New Edge UI จากนั้นระบบจะเปลี่ยนเส้นทางผู้ใช้กลับไปยัง New Edge UI
กระบวนการนี้มีลักษณะดังนี้
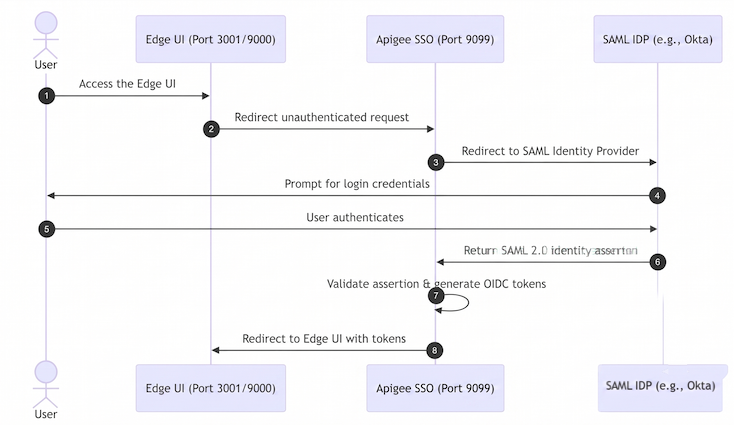
ในแผนภาพนี้
- ผู้ใช้พยายามเข้าถึง New Edge UI โดยส่งคำขอไปยัง URL สำหรับเข้าสู่ระบบของ Edge
UI เช่น
https://edge_management_ui_IP_DNS:3001 - ระบบจะเปลี่ยนเส้นทางคำขอที่ยังไม่ได้รับการตรวจสอบสิทธิ์ไปยัง Apigee SSO
- SSO จะเปลี่ยนเส้นทางคำขอไปยัง SAML IDP เช่น
https://idp.customer.com - หากผู้ใช้ไม่ได้เข้าสู่ระบบผู้ให้บริการข้อมูลประจำตัว ระบบจะแจ้งให้เข้าสู่ระบบ
- ผู้ใช้เข้าสู่ระบบ
- SAML IDP จะตรวจสอบสิทธิ์ผู้ใช้ ซึ่งจะสร้างการยืนยัน SAML 2.0 และส่งกลับ ไปยัง Apigee SSO
- Apigee SSO จะตรวจสอบการยืนยัน แยกข้อมูลประจำตัวของผู้ใช้ออกจากข้อมูลการยืนยัน
สร้างโทเค็นการตรวจสอบสิทธิ์ OIDC/OAuth2 สำหรับ New Edge UI และเปลี่ยนเส้นทางผู้ใช้ไปยัง
หน้าหลักของ New Edge UI ที่ URL ต่อไปนี้
https://edge_management_ui_IP_DNS:3001/edge
Edge รองรับ IDP หลายรายการ ซึ่งรวมถึง Okta และ Microsoft Active Directory Federation Services (ADFS) สำหรับ Okta โปรดดูส่วนต่อไปนี้
หากต้องการกำหนดค่า SAML IDP, Edge จะต้องใช้อีเมลเพื่อระบุผู้ใช้ ดังนั้น ผู้ให้บริการข้อมูลประจำตัวจึงต้องแสดงผลอีเมลเป็นส่วนหนึ่งของการยืนยันข้อมูลประจำตัว
นอกจากนี้ คุณจะต้องกำหนดค่า IDP ด้วยข้อมูลต่อไปนี้เพื่อให้แน่ใจว่า IDP สามารถสื่อสารกับ Apigee SSO ได้
| การตั้งค่า | คำอธิบาย |
|---|---|
| Assertion Consumer Service URL (Single Sign On URL) | นี่คือ URL เปลี่ยนเส้นทางกลับไปยัง Apigee SSO หลังจากที่ผู้ใช้ป้อนข้อมูลเข้าสู่ระบบของ IDP โดยมีรูปแบบดังนี้ protocol://apigee_sso_IP_DNS:port/callback เช่น http://1.2.3.4:9099/callback |
| รหัสเอนทิตี SP (หรือ Audience URI) | โดยค่าเริ่มต้น Apigee SSO คาดหวังให้รหัสเอนทิตี SP เป็น หากคุณลบล้างค่าเริ่มต้นนี้โดยการตั้งค่าพร็อพเพอร์ตี้ |
การกำหนดค่า Okta
วิธีกำหนดค่า Okta
- เข้าสู่ระบบ Okta
- เลือกแอปพลิเคชัน แล้วเลือกแอปพลิเคชัน SAML
- เลือกแท็บการมอบหมาย เพื่อเพิ่มผู้ใช้ลงในแอปพลิเคชัน ผู้ใช้เหล่านี้ จะเข้าสู่ระบบ New Edge UI และทำการเรียก API ของ Edge ได้ อย่างไรก็ตาม คุณต้องเพิ่มผู้ใช้แต่ละราย ลงในองค์กร Edge และระบุบทบาทของผู้ใช้ก่อน ดูข้อมูลเพิ่มเติมได้ที่ ลงทะเบียนผู้ใช้ Edge รายใหม่
- เลือกแท็บลงชื่อเข้าใช้ เพื่อรับ URL ของข้อมูลเมตาของผู้ให้บริการข้อมูลประจำตัว คุณจะต้องใช้ URL นี้เพื่อกำหนดค่าการตั้งค่า SAML ในไฟล์
/opt/apigee/customer/application/openldap.properties - เลือกแท็บทั่วไป เพื่อกำหนดค่าแอปพลิเคชัน Okta ดังที่แสดงใน
ตารางต่อไปนี้
การตั้งค่า คำอธิบาย Single Sign On URL ระบุ URL เปลี่ยนเส้นทางกลับไปยัง SSO เพื่อใช้หลังจากที่ผู้ใช้ป้อนข้อมูลเข้าสู่ระบบ Okta URL นี้มีรูปแบบดังนี้
http://apigee_sso_IP_DNS:9099/callback
หาก Apigee SSO สิ้นสุด TLS
https://apigee_sso_IP_DNS:9443/callback
หากตัวจัดสรรภาระงานสิ้นสุด TLS
https://load_balancer_IP_or_DNS:443/callback
ใช้ URL นี้สำหรับ URL ผู้รับและ URL ปลายทาง เลือกช่องทำเครื่องหมายนี้ Audience URI (รหัสเอนทิตี SP) ตั้งค่าเป็น apigee-saml-login-opdkนี่คือรหัสเอนทิตี SP ของ Edge โดยค่าเริ่มต้น หากคุณลบล้างค่านี้โดยใช้พร็อพเพอร์ตี้lib_settings_saml_entity_issuerในการกำหนดค่า ให้ระบุรหัสเอนทิตีที่กำหนดเองที่นี่แทนDefault RelayState เว้นว่างไว้ รูปแบบ Name ID ระบุ EmailAddressชื่อผู้ใช้แอปพลิเคชัน ระบุ Okta usernameAttribute Statements ระบุแอตทริบิวต์ที่แมปกับพร็อพเพอร์ตี้ SAML_USERNAME_ATTR,SAML_EMAIL_ATTRและSAML_GROUPS_ATTRในการกำหนดค่า โดยปกติแล้ว คุณควรแมปname,emailและgroups
เมื่อกำหนดค่าแล้ว Okta จะส่งการยืนยัน SAML กลับไปยัง Apigee SSO ได้สำเร็จระหว่างการเข้าสู่ระบบ