

Standardmäßig greifen Sie über HTTP auf die neue Edge-UI zu. Dazu verwenden Sie die IP-Adresse oder den DNS-Namen des neuen Edge-UI-Knotens und Port 3001. Beispiel:
http://edge_UI_IP:3001
Alternativ können Sie den TLS-Zugriff auf die neue Edge-UI so konfigurieren, dass Sie über folgende URL darauf zugreifen können:
https://edge_UI_IP:3001
TLS-Anforderungen
Die neue Edge-UI unterstützt TLS v1.2 und höher. Wenn Sie TLS in der neuen Edge-UI aktivieren, müssen sich Nutzer über einen Browser mit der neuen Edge-UI verbinden, der mit TLS v1.2 oder höher kompatibel ist.
TLS-Konfigurationseigenschaften
Führen Sie den folgenden Befehl aus, um TLS für die neue Edge-UI zu konfigurieren:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
Dabei ist configFile die Konfigurationsdatei, die Sie zum Installieren oder Konfigurieren der neuen Edge-UI verwendet haben.
Bevor Sie diesen Befehl ausführen, müssen Sie die Konfigurationsdatei bearbeiten, um die erforderlichen Eigenschaften für TLS festzulegen. In der folgenden Tabelle werden die Eigenschaften beschrieben, mit denen Sie TLS für die neue Edge-UI konfigurieren:
| Attribut | Beschreibung | Erforderlich? |
|---|---|---|
MANAGEMENT_UI_SCHEME
|
Legt das Protokoll („http“ oder „https“) fest, das für den Zugriff auf die neue Edge-UI verwendet wird. Der Standardwert ist „http“. Setzen Sie ihn auf „https“, um TLS zu aktivieren: MANAGEMENT_UI_SCHEME=https |
Ja |
MANAGEMENT_UI_TLS_OFFLOAD
|
Wenn "n" festgelegt ist, werden TLS-Anfragen an die neue Edge-UI in der neuen Edge-UI beendet. Sie müssen Wenn "y" festgelegt ist, werden TLS-Anfragen an die neue Edge-UI auf einem Load-Balancer beendet. Der Load-Balancer leitet die Anfrage dann über HTTP an die neue Edge-UI weiter. Wenn Sie TLS auf dem Load-Balancer beenden, muss die neue Edge-UI trotzdem wissen, dass die ursprüngliche Anfrage über TLS eingegangen ist. Bei einigen Cookies ist beispielsweise das Flag „Secure“ gesetzt. Sie müssen MANAGEMENT_UI_SCHEME=https MANAGEMENT_UI_TLS_OFFLOAD=y |
Ja |
MANAGEMENT_UI_TLS_KEY_FILE
|
Wenn MANAGEMENT_UI_TLS_OFFLOAD=n festgelegt ist, wird der absolute Pfad
zu den TLS-Schlüssel- und Zertifikatsdateien angegeben. Die Dateien müssen als PEM-Dateien mit
ohne Passphrase formatiert sein und dem Nutzer „apigee“ gehören.
Der empfohlene Speicherort für diese Dateien ist:
/opt/apigee/customer/application/edge-management-ui Wenn dieses Verzeichnis nicht vorhanden ist, erstellen Sie es. Wenn |
Ja, wenn MANAGEMENT_UI_TLS_OFFLOAD=n
|
MANAGEMENT_UI_PUBLIC_URIS
|
Wenn Legen Sie diese Eigenschaft basierend auf anderen Eigenschaften in der Konfigurationsdatei fest. Beispiel: MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT Wobei:
Weitere Informationen zu diesen Eigenschaften finden Sie unter Neue Edge-UI konfigurieren. Wenn
|
Ja |
MANAGEMENT_UI_TLS_ALLOWED_CIPHERS
|
Definiert die Liste der verfügbaren TLS-Chiffren als kommagetrennten oder durch Leerzeichen getrennten String. Durch Kommas getrennter String: MANAGEMENT_UI_TLS_ALLOWED_CIPHERS=TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384,TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 Durch Leerzeichen getrennter String in doppelten Anführungszeichen:
MANAGEMENT_UI_TLS_ALLOWED_CIPHERS="TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256" |
TLS konfigurieren
So konfigurieren Sie den TLS-Zugriff auf die neue Edge-UI:
Generieren Sie das TLS-Zertifikat und den TLS-Schlüssel als PEM-Dateien ohne Passphrase. Beispiel:
mykey.pem
mycert.pem
Es gibt viele Möglichkeiten, ein TLS-Zertifikat und einen TLS-Schlüssel zu generieren. Sie können beispielsweise den folgenden Befehl ausführen, um ein unsigniertes Zertifikat und einen unsignierten Schlüssel zu generieren:
openssl req -x509 -newkey rsa:4096 -keyout mykey.pem -out mycert.pem -days 365 -nodes -subj '/CN=localhost'
- Kopieren Sie die Schlüssel- und Zertifikatsdateien in das Verzeichnis
/opt/apigee/customer/application/edge-management-ui. Wenn dieses Verzeichnis nicht vorhanden ist, erstellen Sie es. Prüfen Sie, ob das Zertifikat und der Schlüssel dem Nutzer „apigee“ gehören:
chown apigee:apigee /opt/apigee/customer/application/edge-management-ui/*.pem
Bearbeiten Sie die Konfigurationsdatei, die Sie zum Installieren der neuen Edge-UI verwendet haben, um die folgenden TLS-Eigenschaften festzulegen:
# Set to https to enable TLS.
MANAGEMENT_UI_SCHEME=https
# Do NOT terminate TLS on a load balancer.
MANAGEMENT_UI_TLS_OFFLOAD=n

# Specify the key and cert.
MANAGEMENT_UI_TLS_KEY_FILE=/opt/apigee/customer/application/edge-management-ui/mykey.pem
MANAGEMENT_UI_TLS_CERT_FILE=/opt/apigee/customer/application/edge-management-ui/mycert.pem

# Leave these properties set to the same values as when you installed the New Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
Führen Sie den folgenden Befehl aus, um TLS zu konfigurieren:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
Dabei ist configFile der Name der Konfigurationsdatei.
Das Skript startet die neue Edge-UI neu. Nach dem Neustart unterstützt die neue Edge-UI den Zugriff über HTTPS. Wenn Sie sich nach dem Aktivieren von TLS nicht in der neuen Edge-UI anmelden können, leeren Sie den Browser-Cache und versuchen Sie es noch einmal.
Neue Edge-UI konfigurieren, wenn TLS-Terminierung auf dem Load Balancer erfolgt
Wenn Sie einen Load-Balancer haben, der Anfragen an die neue Edge-UI weiterleitet, können Sie die TLS-Verbindung auf dem Load-Balancer beenden und dann die Anfragen über HTTP an die neue Edge-UI weiterleiten lassen:
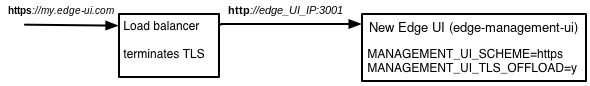
Diese Konfiguration wird unterstützt, aber Sie müssen den Load-Balancer und die neue Edge-UI entsprechend konfigurieren.
So konfigurieren Sie die neue Edge-UI, wenn die TLS-Terminierung auf dem Load-Balancer erfolgt:
Bearbeiten Sie die Konfigurationsdatei, die Sie zum Installieren der neuen Edge-UI verwendet haben, um die folgenden TLS-Eigenschaften festzulegen:
# Set to https to enable TLS
MANAGEMENT_UI_SCHEME=https
# Terminate TLS on a load balancer
MANAGEMENT_UI_TLS_OFFLOAD=y
# Set to the IP address or DNS name of the load balancer.
MANAGEMENT_UI_IP=LB_IP_DNS
# Set to the port number for the load balancer and New Edge UI.
# The load balancer and the New Edge UI must use the same port number.
MANAGEMENT_UI_PORT=3001

# Leave these properties set to the same values as when you installed the New Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
Wenn Sie
MANAGEMENT_UI_TLS_OFFLOAD=yfestlegen, lassen SieMANAGEMENT_UI_TLS_KEY_FILEundMANAGEMENT_UI_TLS_CERT_FILEweg. Sie werden ignoriert, da Anfragen an die neue Edge-UI über HTTP eingehen.Führen Sie den folgenden Befehl aus, um TLS zu konfigurieren:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
Dabei ist configFile der Name der Konfigurationsdatei.
Das Skript startet die neue Edge-UI neu. Nach dem Neustart unterstützt die neue Edge-UI den Zugriff über HTTPS über den Load-Balancer. Wenn Sie sich nach dem Aktivieren von TLS nicht in der neuen Edge-UI anmelden können, leeren Sie den Browser-Cache und versuchen Sie es noch einmal.
TLS in der neuen Edge-UI deaktivieren
So deaktivieren Sie TLS in der neuen Edge-UI:
Bearbeiten Sie die Konfigurationsdatei, die Sie zum Installieren der neuen Edge-UI verwendet haben, um die folgende TLS-Eigenschaft festzulegen:
# Set to http to disable TLS.
MANAGEMENT_UI_SCHEME=http

# Only if you had terminated TLS on a load balancer,
# reset to the IP address or DNS name of the New Edge UI.
MANAGEMENT_UI_IP=edge_UI_IP_DNS
Führen Sie den folgenden Befehl aus, um TLS zu deaktivieren:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
Dabei ist configFile der Name der Konfigurationsdatei.
Das Skript startet die neue Edge-UI neu. Sie können jetzt über HTTP auf die neue Edge-UI zugreifen. Wenn Sie sich nach dem Deaktivieren von TLS nicht in der neuen Edge-UI anmelden können, leeren Sie den Browsercache und versuchen Sie es noch einmal.