

এই ডকুমেন্ট ব্যাখ্যা করে যে Apigee Edge for Private Cloud-এ কীভাবে যাচাইকরণ ও অনুমোদন কাজ করে, যখন ব্যবহারকারীরা New Edge UI (edge-management-ui) বা Edge ম্যানেজমেন্ট API-এর মাধ্যমে যাচাইকরণ করেন।
নতুন Edge UI-এর মাধ্যমে লগ-ইন করার সময়
নতুন Edge UI-তে দুটি যাচাইকরণ মোড কাজ করে:
- প্রাথমিক যাচাইকরণ (
AUTH_MODE=basic): ব্যবহারকারী সরাসরি New Edge UI লগ-ইন পৃষ্ঠার মাধ্যমে সাইন-ইন করেন এবং New Edge UI, Edge ম্যানেজমেন্ট সার্ভারের মাধ্যমে ক্রেডেনশিয়াল যাচাই করে। - IDP / SSO যাচাইকরণ (
AUTH_MODE=sso): নতুন Edge UI আপনার কনফিগার করা SAML বা LDAP IDP-এর মাধ্যমে ব্যবহারকারীকে যাচাই করে।
কোনও ব্যবহারকারী লগ-ইন করে New Edge UI-এর সাথে ইন্টার্যাক্ট করলে, New Edge UI-ও
Apigee ম্যানেজমেন্ট সার্ভারে বিশেষ সুবিধা প্রাপ্ত সিস্টেম-লেভেল অনুরোধ করে (conf_uebe_mgmtCredential-এ সেভ করা সিস্টেম
অ্যাডমিনিস্ট্রেটর ক্রেডেনশিয়াল বা OAuth2 সিস্টেম টোকেন ব্যবহার করে) যাতে
ব্যবহারকারীর ভূমিকা ও সংস্থার মেটাডেটা পাওয়া যায়।
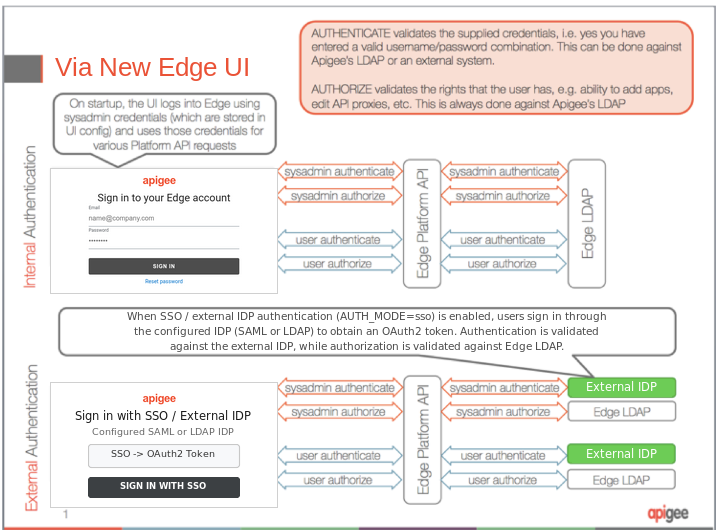
নতুন Edge UI-তে লগ-ইন করার ধাপগুলি চিত্র ১-এ দেখানো হয়েছে:
- ব্যবহারকারী New Edge UI লগ-ইন স্ক্রিনে (অথবা SSO চালু থাকলে কনফিগার করা IDP লগ-ইন স্ক্রিনে) লগ-ইন ক্রেডেনশিয়াল লেখেন।
- প্ল্যাটফর্ম-লেভেল API অনুরোধের জন্য, New Edge UI ম্যানেজমেন্ট সার্ভারে গ্লোবাল সিস্টেম অ্যাডমিনিস্ট্রেটরের ক্রেডেনশিয়াল (বা সিস্টেম OAuth2 টোকেন) ব্যবহার করে যাচাই করে।
- গ্লোবাল সিস্টেম অ্যাডমিনিস্ট্রেটরের ক্রেডেনশিয়াল যাচাই ও অনুমোদন করা হয়েছে:
- কোনও এক্সটার্নাল IDP (যেমন, এক্সটার্নাল LDAP বা SAML) চালু করা থাকলে, এক্সটার্নাল পরিচয় প্রদানকারীর বিরুদ্ধে যাচাইকরণ ভ্যালিডেট করা হয়; অন্যথায়, ইন্টার্নাল Edge LDAP ব্যবহার করা হয়।
- অভ্যন্তরীণ Edge LDAP-এর মাধ্যমে অনুমোদন (রোল-বেসড অ্যাক্সেস কন্ট্রোল) যাচাই করা হয়।
- ব্যবহারকারীর লেখা ক্রেডেনশিয়াল যাচাই ও অনুমোদন করা হয়েছে:
- এক্সটার্নাল IDP চালু করা থাকলে, ব্যবহারকারীর ক্রেডেনশিয়াল (বা SSO অ্যাসারশন/টোকেন) এক্সটার্নাল পরিচয় প্রদানকারীর মাধ্যমে যাচাই করা হয়; অন্যথায়, ইন্টার্নাল Edge LDAP ব্যবহার করা হয়।
- অনুমোদন (প্রতিটি সংস্থার মধ্যে ব্যবহারকারীকে অ্যাসাইন করা ভূমিকা এবং অনুমতি) অভ্যন্তরীণ Edge LDAP-এর মাধ্যমে যাচাই করা হয়।
নিচের ছবিতে নতুন Edge UI-এর মাধ্যমে অনুমোদন ও যাচাইকরণ দেখানো হয়েছে:
API-এর মাধ্যমে লগ-ইন করার সময়
আপনি যখন এজ ম্যানেজমেন্ট API-এর মাধ্যমে সরাসরি Apigee Edge অ্যাক্সেস করেন (বেসিক যাচাইকরণ সংক্রান্ত ক্রেডেনশিয়াল বা OAuth2 বিয়ারার টোকেন ব্যবহার করে), তখন শুধুমাত্র API কলের সাথে প্রদান করা ক্রেডেনশিয়াল ব্যবহার করা হয়। New Edge UI লগ-ইনের মতো, সিস্টেম অ্যাডমিনিস্ট্রেটর ক্রেডেনশিয়াল ব্যবহার করে আলাদা অনুরোধের প্রয়োজন নেই।
API-তে লগ-ইন করার নিম্নলিখিত ধাপগুলি ছবি ২-এ দেখানো হয়েছে:
- ব্যবহারকারী বা ক্লায়েন্ট API অনুরোধে লগ-ইন ক্রেডেনশিয়াল (বা OAuth2 বিয়ারার টোকেন) পাঠায়।
- ব্যবহারকারীর দেওয়া ক্রেডেনশিয়াল ম্যানেজমেন্ট সার্ভার যাচাই ও অনুমোদন করে।
- এক্সটার্নাল যাচাইকরণ চালু করা থাকলে, এক্সটার্নাল পরিচয় প্রদানকারীর সাথে ক্রেডেনশিয়াল যাচাই করা হয়; অন্যথায়, ইন্টার্নাল Edge LDAP ব্যবহার করা হয়।
- ব্যবহারকারীর নির্ধারিত ভূমিকায় ভিত্তিতে ইন্টার্নাল Edge LDAP-এর সাথে অনুমোদন যাচাই করা হয়।
নিচের ছবিতে Edge API-এর মাধ্যমে অনুমোদন ও যাচাইকরণ দেখানো হয়েছে:
