

In diesem Dokument wird erläutert, wie Authentifizierung und Autorisierung in Apigee Edge for Private
Cloud funktionieren, wenn sich Nutzer über die neue Edge-UI (edge-management-ui) oder
über die Edge Management APIs authentifizieren.
Anmeldung über die neue Edge-UI
Die neue Edge-UI unterstützt zwei Authentifizierungsmodi:
- Einfache Authentifizierung (
AUTH_MODE=basic): Der Nutzer meldet sich direkt über die Anmeldeseite der neuen Edge-UI an und die neue Edge-UI validiert die Anmeldedaten anhand des Edge Management Server. - IDP-/SSO-Authentifizierung (
AUTH_MODE=sso): Die neue Edge-UI authentifiziert den Nutzer anhand Ihres konfigurierten SAML- oder LDAP-IDP.
Wenn sich ein Nutzer anmeldet und mit der neuen Edge-UI interagiert, führt die neue Edge-UI auch
privilegierte Anfragen auf Systemebene an den Apigee Management Server aus. Dabei werden die gespeicherten System
administrator-Anmeldedaten in conf_uebe_mgmtCredential oder ein OAuth2-Systemtoken verwendet, um
Nutzerrollen und Organisationsmetadaten abzurufen.
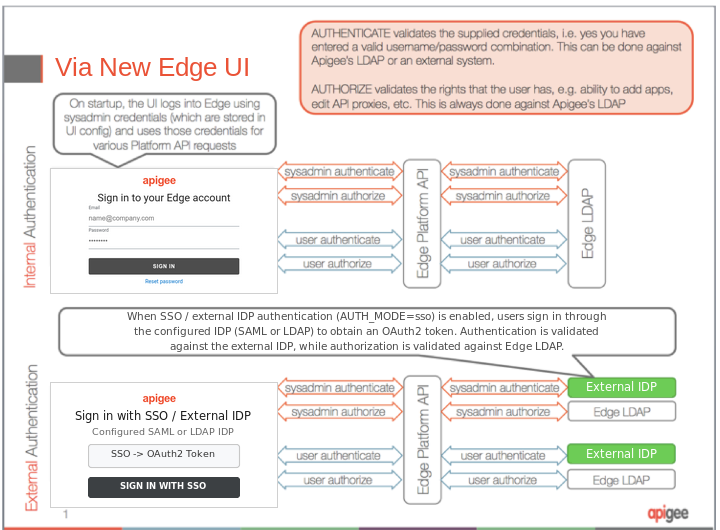
Die folgenden Anmeldeschritte für die neue Edge-UI sind in Abbildung 1 dargestellt:
- Der Nutzer gibt die Anmeldedaten auf dem Anmeldebildschirm der neuen Edge-UI ein (oder auf dem konfigurierten Anmeldebildschirm des IDP wenn SSO aktiviert ist).
- Die neue Edge-UI authentifiziert sich beim Management Server mit den globalen Systemadministrator Anmeldedaten (oder dem OAuth2-Systemtoken) für API-Anfragen auf Plattformebene.
- Die globalen Systemadministrator-Anmeldedaten werden authentifiziert und autorisiert:
- Wenn ein externer IDP (z. B. externes LDAP oder SAML) aktiviert ist, wird die Authentifizierung anhand des externen Identitätsanbieters validiert. Andernfalls wird das interne Edge-LDAP verwendet.
- Die Autorisierung (rollenbasierte Zugriffssteuerung) wird anhand des internen Edge LDAP validiert.
- Die vom Nutzer eingegebenen Anmeldedaten werden authentifiziert und autorisiert:
- Wenn ein externer IDP aktiviert ist, werden die Anmeldedaten des Nutzers (oder die SSO-Assertion/das SSO-Token) anhand des externen Identitätsanbieters validiert. Andernfalls wird das interne Edge-LDAP verwendet.
- Die Autorisierung (die Rollen und Berechtigungen, die dem Nutzer in jeder Organisation zugewiesen sind) wird anhand des internen Edge-LDAP validiert.
Die folgende Abbildung zeigt die Autorisierung und Authentifizierung über die neue Edge-UI:
Anmeldung über APIs
Wenn Sie direkt über die Edge Management APIs auf Apigee Edge zugreifen (mit Anmeldedaten für die einfache Authentifizierung oder einem OAuth2-Bearertoken), werden nur die Anmeldedaten verwendet, die mit dem API-Aufruf bereitgestellt werden. Im Gegensatz zur Anmeldung über die neue Edge-UI ist keine separate Anfrage mit Systemadministrator-Anmeldedaten erforderlich.
Die folgenden API-Anmeldeschritte sind in Abbildung 2 dargestellt:
- Der Nutzer oder Client übergibt Anmeldedaten (oder ein OAuth2-Inhabertoken) in der API Anfrage.
- Die vom Nutzer bereitgestellten Anmeldedaten werden vom Management Server authentifiziert und autorisiert.
- Wenn die externe Authentifizierung aktiviert ist, werden die Anmeldedaten anhand des externen Identitätsanbieters validiert. Andernfalls wird das interne Edge-LDAP verwendet.
- Die Autorisierung wird anhand des internen Edge-LDAP basierend auf den zugewiesenen Rollen des Nutzers validiert.
Die folgende Abbildung zeigt die Autorisierung und Authentifizierung über die Edge APIs:
