

En este documento, se explica cómo funcionan la autenticación y la autorización en Apigee Edge para la nube privada
cuando los usuarios se autentican a través de la nueva IU de Edge (edge-management-ui) o
de las APIs de administración de Edge.
Cuando accedes a través de la nueva IU de Edge
La nueva IU de Edge admite dos modos de autenticación:
- Autenticación básica (
AUTH_MODE=basic): El usuario accede directamente a través de la página de acceso de la nueva IU de Edge, y la nueva IU de Edge valida las credenciales en el servidor de administración de Edge. - Autenticación de IdP / SSO (
AUTH_MODE=sso): La nueva IU de Edge autentica al usuario en tu IDP de SAML o LDAP configurado.
Cuando un usuario accede e interactúa con la nueva IU de Edge, esta también realiza
solicitudes privilegiadas a nivel del sistema al servidor de administración de Apigee (con las credenciales de administrador del sistema almacenadas en conf_uebe_mgmtCredential o un token del sistema de OAuth2) para
recuperar los roles del usuario y los metadatos de la organización.
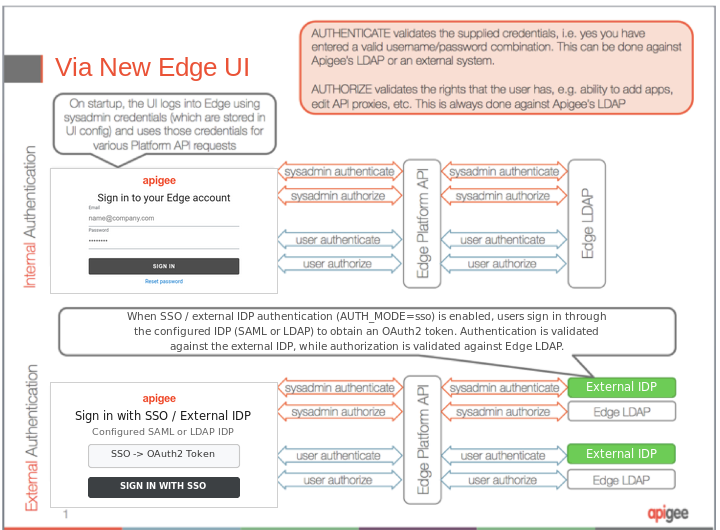
En la Figura 1, se ilustran los siguientes pasos de acceso a la nueva IU de Edge:
- El usuario ingresa las credenciales de acceso en la pantalla de acceso de la nueva IU de Edge (o la pantalla de acceso del IdP configurado cuando se habilita el SSO).
- La nueva IU de Edge se autentica en el servidor de administración con las credenciales de administrador del sistema global (o el token del sistema de OAuth2) para las solicitudes a la API a nivel de la plataforma.
- Se autentican y autorizan las credenciales de administrador del sistema global:
- Si se habilita un IdP externo (como LDAP o SAML externos), la autenticación se valida en el proveedor de identidad externo; de lo contrario, se usa el LDAP interno de Edge.
- La autorización (control de acceso basado en roles) se valida en el LDAP interno de Edge
- Se autentican y autorizan las credenciales que ingresó el usuario:
- Si se habilita un IdP externo, las credenciales del usuario (o la aserción o el token de SSO) se validan en el proveedor de identidad externo; de lo contrario, se usa el LDAP interno de Edge.
- La autorización (los roles y permisos asignados al usuario dentro de cada organización) se valida en el LDAP interno de Edge.
En la siguiente imagen, se muestran la autorización y la autenticación a través de la nueva IU de Edge:
Cuando accedes a través de las APIs
Cuando accedes a Apigee Edge directamente a través de las APIs de Management de Edge (con credenciales de autenticación básica o un token del portador de OAuth2), solo se usan las credenciales proporcionadas con la llamada a la API. A diferencia del acceso a la nueva IU de Edge, no se necesita una solicitud independiente con credenciales de administrador del sistema.
En la Figura 2, se ilustran los siguientes pasos de acceso a la API:
- El usuario o el cliente pasa las credenciales de acceso (o un token de portador de OAuth2) en la solicitud a la API request.
- El servidor de administración autentica y autoriza las credenciales proporcionadas por el usuario.
- Si se habilita la autenticación externa, las credenciales se validan en el proveedor de identidad externo ; de lo contrario, se usa el LDAP interno de Edge.
- La autorización se valida en el LDAP interno de Edge según los roles asignados al usuario.
En la siguiente imagen, se muestran la autorización y la autenticación a través de las APIs de Edge:
