В этом документе объясняется, как работают аутентификация и авторизация в Apigee Edge для Private Cloud, когда пользователи проходят аутентификацию через New Edge UI (edge-management-ui) или через Edge Management API.
При входе через новый интерфейс Edge
Новый интерфейс Edge поддерживает два режима аутентификации:
- Базовая аутентификация (
AUTH_MODE=basic). Пользователь входит в систему непосредственно через страницу входа New Edge UI, а New Edge UI проверяет учетные данные на сервере Edge Management Server. - Аутентификация IDP / SSO (
AUTH_MODE=sso). Новый интерфейс Edge UI выполняет аутентификацию пользователя с помощью настроенного IDP SAML или LDAP.
Когда пользователь входит в систему и взаимодействует с новым интерфейсом Edge, этот интерфейс также выполняет привилегированные запросы на уровне системы к серверу управления Apigee (используя сохраненные учетные данные системного администратора в conf_uebe_mgmtCredential или системный токен OAuth2), чтобы получить роли пользователя и метаданные организации.
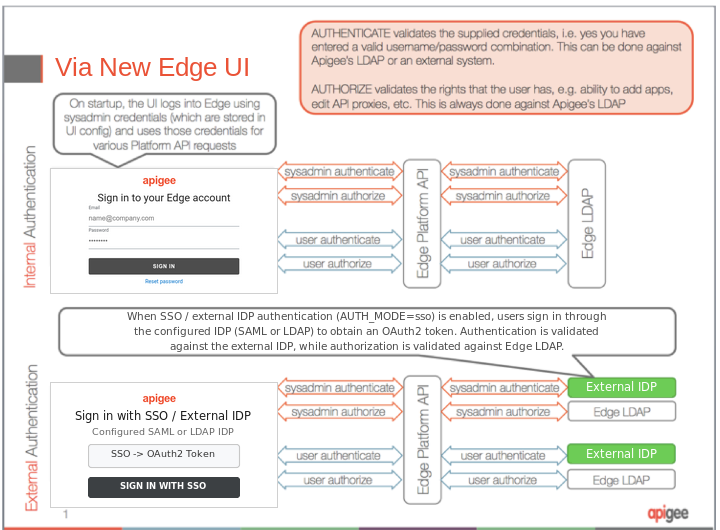
На рисунке 1 показаны следующие шаги входа в новый интерфейс Edge:
- Пользователь вводит учетные данные на экране входа в новый интерфейс Edge (или на экране входа настроенного поставщика идентификационной информации, если включена система единого входа).
- Новый интерфейс Edge UI выполняет аутентификацию на сервере управления с помощью учетных данных глобального системного администратора (или системного токена OAuth2) для запросов к API на уровне платформы.
- Учетные данные глобального системного администратора проходят аутентификацию и авторизацию:
- Если включен внешний поставщик идентификационной информации (например, внешний LDAP или SAML), аутентификация проверяется у него. В противном случае используется внутренний LDAP Edge.
- Авторизация (контроль доступа на основе ролей) проверяется по внутреннему LDAP Edge.
- Введенные пользователем учетные данные проходят аутентификацию и авторизацию:
- Если внешний поставщик идентификационной информации включен, учетные данные пользователя (или утверждение/токен SSO) проверяются на соответствие внешнему поставщику идентификационной информации; в противном случае используется внутренний LDAP Edge.
- Авторизация (роли и разрешения, назначенные пользователю в каждой организации) проверяется по внутреннему LDAP Edge.
На изображении ниже показаны авторизация и аутентификация в новом интерфейсе Edge.
При входе через API
При прямом доступе к Apigee Edge через Management API Edge (с использованием учетных данных для базовой аутентификации или токена на предъявителя OAuth2) используются только учетные данные, предоставленные при вызове API. В отличие от входа в новый интерфейс Edge, отдельный запрос с использованием учетных данных системного администратора не требуется.
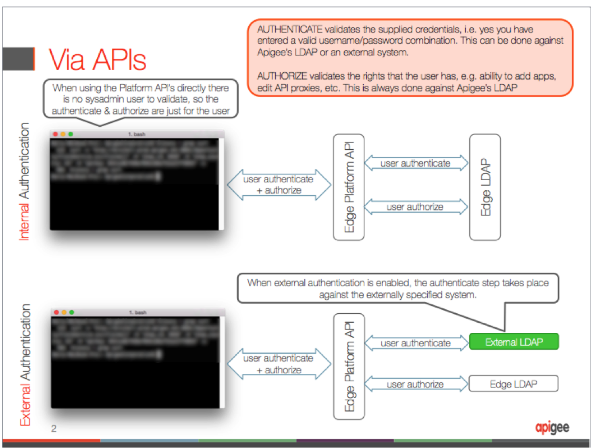
На рисунке 2 показаны следующие шаги входа в API:
- Пользователь или клиент передает учетные данные для входа (или токен на предъявителя OAuth2) в запросе API.
- Учетные данные, предоставленные пользователем, проходят аутентификацию и авторизацию на сервере управления.
- Если включена внешняя аутентификация, учетные данные проверяются внешним поставщиком идентификационной информации. В противном случае используется внутренний LDAP Edge.
- Авторизация проверяется на основе внутреннего LDAP Edge с учетом назначенных пользователю ролей.
На изображении ниже показаны авторизация и аутентификация через Edge API.