เอกสารนี้อธิบายวิธีการทำงานของการตรวจสอบสิทธิ์และการให้สิทธิ์ใน Apigee Edge for Private
Cloud เมื่อผู้ใช้ตรวจสอบสิทธิ์ผ่าน New Edge UI (edge-management-ui) หรือ
ผ่าน Edge Management API
เมื่อเข้าสู่ระบบผ่าน New Edge UI
New Edge UI รองรับโหมดการตรวจสอบสิทธิ์ 2 โหมด ได้แก่
- การตรวจสอบสิทธิ์พื้นฐาน (
AUTH_MODE=basic): ผู้ใช้ลงชื่อเข้าใช้ โดยตรงผ่านหน้าเข้าสู่ระบบของ New Edge UI และ New Edge UI จะตรวจสอบข้อมูลเข้าสู่ระบบ กับ Edge Management Server - การตรวจสอบสิทธิ์ IDP / SSO (
AUTH_MODE=sso): New Edge UI จะตรวจสอบสิทธิ์ผู้ใช้กับ SAML หรือ LDAP IDP ที่คุณกำหนดค่าไว้
เมื่อผู้ใช้เข้าสู่ระบบและโต้ตอบกับ New Edge UI นั้น New Edge UI จะส่งคำขอระดับระบบที่มีสิทธิ์ไปยัง Apigee Management Server (โดยใช้ข้อมูลเข้าสู่ระบบของผู้ดูแลระบบที่จัดเก็บไว้ใน conf_uebe_mgmtCredential หรือโทเค็นระบบ OAuth2) เพื่อดึงข้อมูลเมตาของบทบาทผู้ใช้และองค์กร
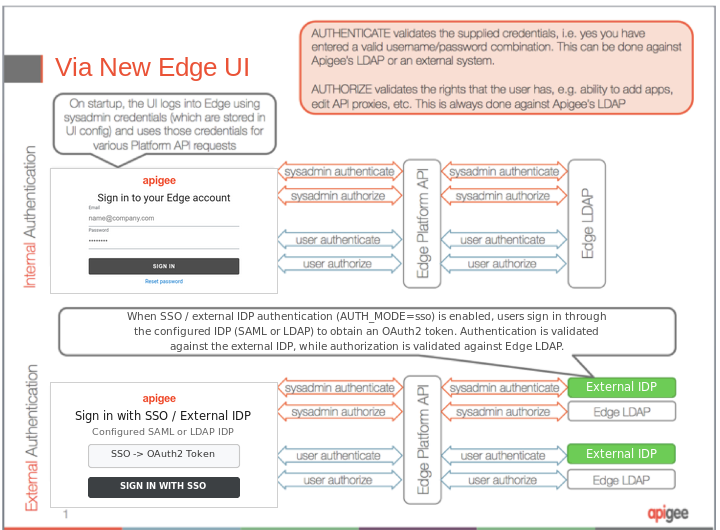
ขั้นตอนการเข้าสู่ระบบ New Edge UI มีดังนี้ตามที่แสดงในรูปที่ 1
- ผู้ใช้ป้อนข้อมูลเข้าสู่ระบบในหน้าจอเข้าสู่ระบบของ New Edge UI (หรือหน้าจอเข้าสู่ระบบ IDP ที่กำหนดค่าไว้เมื่อเปิดใช้ SSO)
- New Edge UI จะตรวจสอบสิทธิ์กับ Management Server โดยใช้ข้อมูลเข้าสู่ระบบของผู้ดูแลระบบส่วนกลาง (หรือโทเค็น OAuth2 ของระบบ) สำหรับคำขอ API ระดับแพลตฟอร์ม
- ระบบจะตรวจสอบสิทธิ์และให้สิทธิ์ข้อมูลเข้าสู่ระบบของผู้ดูแลระบบส่วนกลาง ดังนี้
- หากเปิดใช้ IDP ภายนอก (เช่น LDAP หรือ SAML ภายนอก) ระบบจะตรวจสอบสิทธิ์กับผู้ให้บริการข้อมูลประจำตัวภายนอก ไม่เช่นนั้นจะใช้ Edge LDAP ภายใน
- ระบบจะตรวจสอบสิทธิ์ (การควบคุมการเข้าถึงตามบทบาท) กับ Edge LDAP ภายใน
- ระบบจะตรวจสอบสิทธิ์และให้สิทธิ์ข้อมูลเข้าสู่ระบบที่ผู้ใช้ป้อน ดังนี้
- หากเปิดใช้ IDP ภายนอก ระบบจะตรวจสอบข้อมูลเข้าสู่ระบบของผู้ใช้ (หรือคำยืนยัน/โทเค็น SSO) กับผู้ให้บริการข้อมูลประจำตัวภายนอก ไม่เช่นนั้นจะใช้ Edge LDAP ภายใน
- ระบบจะตรวจสอบสิทธิ์ (บทบาทและสิทธิ์ที่มอบหมายให้ผู้ใช้ภายในแต่ละองค์กร) กับ Edge LDAP ภายใน
รูปภาพต่อไปนี้แสดงการให้สิทธิ์และการตรวจสอบสิทธิ์ผ่าน New Edge UI
เมื่อเข้าสู่ระบบผ่าน API
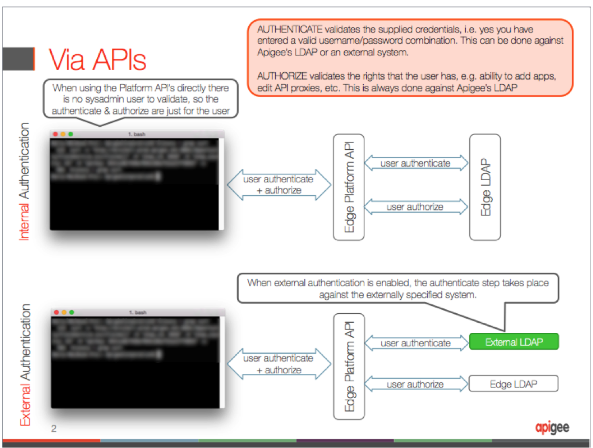
เมื่อเข้าถึง Apigee Edge โดยตรงผ่าน Edge Management API (โดยใช้ข้อมูลรับรองการตรวจสอบสิทธิ์พื้นฐาน หรือโทเค็นสำหรับผู้ถือ OAuth2) ระบบจะใช้เฉพาะข้อมูลรับรองการตรวจสอบสิทธิ์ ที่ระบุไว้ในการเรียก API ซึ่งแตกต่างจากการเข้าสู่ระบบ New Edge UI ที่ไม่จำเป็นต้องส่งคำขอแยกต่างหากโดยใช้ ข้อมูลเข้าสู่ระบบของผู้ดูแลระบบ
ขั้นตอนการเข้าสู่ระบบ API มีดังนี้ตามที่แสดงในรูปที่ 2
- ผู้ใช้หรือไคลเอ็นต์ส่งข้อมูลเข้าสู่ระบบ (หรือโทเค็นสำหรับผู้ถือ OAuth2) ในคำขอ API
- Management Server จะตรวจสอบสิทธิ์และให้สิทธิ์ข้อมูลเข้าสู่ระบบที่ผู้ใช้ระบุ
- หากเปิดใช้การตรวจสอบสิทธิ์ภายนอก ระบบจะตรวจสอบข้อมูลเข้าสู่ระบบกับผู้ให้บริการข้อมูลประจำตัวภายนอก ไม่เช่นนั้นจะใช้ Edge LDAP ภายใน
- ระบบจะตรวจสอบสิทธิ์กับ Edge LDAP ภายในตามบทบาทที่มอบหมายให้ผู้ใช้
รูปภาพต่อไปนี้แสดงการให้สิทธิ์และการตรวจสอบสิทธิ์ผ่าน Edge API