

Edge for Private Cloud 4.18.01 sürümü
Edge TOA'yı yükleme ve yapılandırma bölümünde, yapılandırma dosyasındaki aşağıdaki özellik tarafından belirtildiği gibi, Edge TOA modülünün 9099 numaralı bağlantı noktasında HTTP kullanacak şekilde nasıl yüklenip yapılandırılacağı açıklanmaktadır:
SSO_TOMCAT_PROFILE=DEFAULT
Alternatif olarak, HTTPS erişimini etkinleştirmek için SSO_TOMCAT_PROFILE'ı aşağıdaki değerlerden birine ayarlayabilirsiniz:
- SSL_PROXY: apigee-sso'yu proxy modunda yapılandırır. Bu, apigee-sso'nun önüne bir yük dengeleyici yüklediğiniz ve yük dengeleyicide TLS'yi sonlandırdığınız anlamına gelir. Ardından, yük dengeleyiciden gelen istekler için apigee-sso'da kullanılan bağlantı noktasını belirtirsiniz.
- SSL_TERMINATION: Seçtiğiniz bağlantı noktasında Edge TOA modülü olan apigee-sso'ya TLS erişimini etkinleştirir. Bu mod için CA tarafından imzalanmış bir sertifika içeren bir anahtar deposu belirtmeniz gerekir. Kendinden imzalı sertifika kullanamazsınız.
HTTPS'yi apigee-sso'yu ilk kez yükleyip yapılandırırken veya daha sonra etkinleştirebilirsiniz.
Her iki modda da apigee-sso'ya HTTPS erişimini etkinleştirmek, HTTP erişimini devre dışı bırakır. Yani apigee-sso'ya hem HTTP hem de HTTPS kullanarak aynı anda erişemezsiniz.
SSL_PROXY modunu etkinleştirme
SSL_PROXY modunda sisteminiz, Edge TOA modülünün önünde bir yük dengeleyici kullanır ve TLS'yi yük dengeleyicide sonlandırır. Aşağıdaki şekilde, yük dengeleyici 443 numaralı bağlantı noktasında TLS'yi sonlandırır ve ardından istekleri 9099 numaralı bağlantı noktasındaki Edge TOA modülüne yönlendirir:
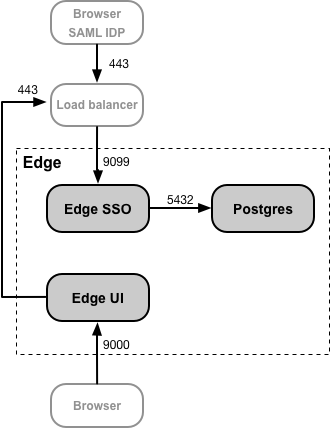
Bu yapılandırmada, yük dengeleyiciden Edge TOA modülüne olan bağlantıya güvenirsiniz. Bu nedenle, bu bağlantı için TLS kullanmanız gerekmez. Ancak SAML IDP gibi harici varlıkların artık Edge TOA modülüne korumasız 9099 bağlantı noktasından değil, 443 numaralı bağlantı noktasından erişmesi gerekir.
Edge TOA modülünü SSL_PROXY modunda yapılandırmanın nedeni, Edge TOA modülünün, kimlik doğrulama sürecinin bir parçası olarak IdP tarafından harici olarak kullanılan yönlendirme URL'lerini otomatik olarak üretmesidir. Bu nedenle, bu yönlendirme URL'leri Edge TOA modülündeki dahili bağlantı noktasını (9099) değil, yük dengeleyicideki harici bağlantı noktası numarasını (bu örnekte 443) içermelidir.
Not: Yük dengeleyiciden Edge TOA modülüne bağlantı için HTTP kullanıldığından SSL_PROXY modu için TLS sertifikası ve anahtarı oluşturmanız gerekmez.
Edge TOA modülünü SSL_PROXY modu için yapılandırmak üzere:
- Yapılandırma dosyanıza aşağıdaki ayarları ekleyin:
# SSL_PROXY modunu etkinleştirin.
SSO_TOMCAT_PROFILE=SSL_PROXY
# Specify the apigee-sso port, typically between 1025 and 65535.
# Genellikle 1024 ve altındaki bağlantı noktaları için apigee-sso tarafından kök erişimi gerekir.
# Varsayılan değer 9099'dur.
SSO_TOMCAT_PORT=9099
# TLS'yi sonlandırmak için yük dengeleyicideki bağlantı noktası numarasını belirtin.
# This port number is necessary for apigee-sso to auto-generate redirect URLs.
SSO_TOMCAT_PROXY_PORT=443
SSO_PUBLIC_URL_PORT=443
# Set public access scheme of apigee-sso to https.
SSO_PUBLIC_URL_SCHEME=https - Edge TOA modülünü yapılandırın:
> /opt/apigee/apigee-service/bin/apigee-service apigee-sso setup -f configFile - Edge TOA'ya erişmek için yük dengeleyicinin 443 numaralı bağlantı noktasında HTTPS isteği yapacak şekilde IdP yapılandırmanızı güncelleyin. Daha fazla bilgi için SAML IdP'nizi yapılandırma başlıklı makaleyi inceleyin.
- Aşağıdaki özellikleri ayarlayarak Edge kullanıcı arayüzü yapılandırmanızı HTTPS için güncelleyin:
SSO_PUBLIC_URL_PORT=443
SSO_PUBLIC_URL_SCHEME=https
Daha fazla bilgi için Edge kullanıcı arayüzünde SAML'yi etkinleştirme başlıklı makaleyi inceleyin. - Geliştirici Hizmetleri portalını veya API BaaS'yi yüklediyseniz Edge TOA'ya erişmek için HTTPS kullanacak şekilde güncelleyin. Daha fazla bilgi için:
SSL_TERMINATION modunu etkinleştirme
SSL_TERMINATION modu için şunları yapmanız gerekir:
- TLS sertifikası ve anahtarı oluşturup bunları bir anahtar deposu dosyasına kaydettiniz. Kendinden imzalı bir sertifika kullanamazsınız. Bir CA'dan sertifika oluşturmanız gerekir.
- apigee-sso için yapılandırma ayarlarını güncelleyin.
Sertifikanızdan ve anahtarınızdan bir anahtar deposu dosyası oluşturmak için:
- JKS dosyası için bir dizin oluşturun:
> sudo mkdir -p /opt/apigee/customer/application/apigee-sso/tomcat-ssl/ - Yeni dizine geçin:
> cd /opt/apigee/customer/application/apigee-sso/tomcat-ssl/ - Sertifikayı ve anahtarı içeren bir JKS dosyası oluşturun. Bu mod için CA tarafından imzalanmış bir sertifika içeren bir anahtar deposu belirtmeniz gerekir. Kendinden imzalı sertifika kullanamazsınız. JKS dosyası oluşturma örneği için Edge On Premises için TLS/SSL'yi yapılandırma başlıklı makaleyi inceleyin.
- JKS dosyasının "apigee" kullanıcısına ait olmasını sağlayın:
> sudo chown -R apigee:apigee /opt/apigee/customer/application/apigee-sso/tomcat-ssl
Edge TOA modülünü yapılandırmak için:
- Yapılandırma dosyanıza aşağıdaki ayarları ekleyin:
# SSL_TERMINATION modunu etkinleştirin.
SSO_TOMCAT_PROFILE=SSL_TERMINATION
# Anahtar deposu dosyasının yolunu belirtin.
SSO_TOMCAT_KEYSTORE_FILEPATH=/opt/apigee/customer/application/apigee-sso/tomcat-ssl/keystore.jks
SSO_TOMCAT_KEYSTORE_ALIAS=sso
# Anahtar deposunu oluştururken belirttiğiniz şifre.
SSO_TOMCAT_KEYSTORE_PASSWORD=keystorePassword
# Specify the HTTPS port number between 1025 and 65535.
# Genellikle 1024 ve altındaki bağlantı noktaları için apigee-sso tarafından kök erişimi gerekir.
# Varsayılan değer 9099'dur.
SSO_TOMCAT_PORT=9443
SSO_PUBLIC_URL_PORT=9443
# Set public access scheme of apigee-sso to https.
SSO_PUBLIC_URL_SCHEME=https - Edge TOA modülünü yapılandırın:
> /opt/apigee/apigee-service/bin/apigee-service apigee-sso setup -f configFile - IDP yapılandırmanızı, Edge TOA'ya erişmek için yük dengeleyicinin 9443 numaralı bağlantı noktasında HTTPS isteği yapacak şekilde güncelleyin. Daha fazla bilgi için SAML IdP'nizi yapılandırma başlıklı makaleyi inceleyin.
- Aşağıdaki özellikleri ayarlayarak Edge kullanıcı arayüzü yapılandırmanızı HTTPS için güncelleyin:
SSO_PUBLIC_URL_PORT=9443
SSO_PUBLIC_URL_SCHEME=https
Daha fazla bilgi için Edge kullanıcı arayüzünde SAML'yi etkinleştirme başlıklı makaleyi inceleyin. - Geliştirici Hizmetleri portalını veya API BaaS'yi yüklediyseniz Edge TOA'ya erişmek için HTTPS kullanacak şekilde güncelleyin. Daha fazla bilgi için:
SSL_TERMINATION modu kullanılırken SSO_TOMCAT_PROXY_PORT ayarlanıyor
Edge TOA modülünün önünde, yük dengeleyicide TLS'yi sonlandıran ancak yük dengeleyici ile Edge TOA arasında TLS'yi de etkinleştiren bir yük dengeleyiciniz olabilir. Yukarıdaki şekilde SSL_PROXY modu için bu, yük dengeleyiciden Edge TOA'ya bağlantının TLS kullandığı anlamına gelir.
Bu senaryoda, Edge TOA'da TLS'yi yukarıda SSL_TERMINATION modu için yaptığınız gibi yapılandırırsınız. Ancak yük dengeleyici, Edge TOA'nın TLS için kullandığından farklı bir TLS bağlantı noktası numarası kullanıyorsa yapılandırma dosyasında SSO_TOMCAT_PROXY_PORT özelliğini de belirtmeniz gerekir. Örneğin:
- Yük dengeleyici, 443 numaralı bağlantı noktasında TLS'yi sonlandırır.
- Edge TOA, 9443 numaralı bağlantı noktasında TLS'yi sonlandırır.
Yapılandırma dosyasına aşağıdaki ayarı eklediğinizden emin olun:
# TLS'yi sonlandırmak için yük dengeleyicideki bağlantı noktası numarasını belirtin.
# This port number is
necessary
for apigee-sso to generate redirect
URLs.
SSO_TOMCAT_PROXY_PORT=443
SSO_PUBLIC_URL_PORT=443
IDP ve Edge kullanıcı arayüzünü, 443 numaralı bağlantı noktasında HTTPS istekleri yapacak şekilde yapılandırın.