

Edge for Private Cloud نسخه ۴.۱۸.۰۱
نصب و پیکربندی Edge SSO نحوه نصب و پیکربندی کردن ماژول Edge SSO را برای استفاده از HTTP در درگاه ۹۰۹۹، همانطور که توسط ویژگی زیر در فایل پیکربندی مشخص شده است، شرح میدهد:
SSO_TOMCAT_PROFILE=DEFAULT
یا میتوانید SSO_TOMCAT_PROFILE را روی یکی از مقادیر زیر تنظیم کنید تا دسترسی HTTPS فعال شود:
- SSL_PROXY - apigee-sso را در حالت پراکسی پیکربندی میکند، یعنی شما یک ترازکننده بار در جلوی apigee-sso نصب کردهاید و TLS را روی ترازکننده بار خاتمه دادهاید. سپس درگاه مورداستفاده در apigee-sso را برای درخواستهای متعادلکننده بار مشخص میکنید.
- SSL_TERMINATION - دسترسی «امنیت لایه انتقال» به apigee-sso، واحد SSO در Edge، را در درگاه انتخابیتان فعال میکند. باید برای این حالت یک keystore مشخص کنید که حاوی گواهی امضاشده توسط CA باشد. نمیتوانید از گواهی خودامضا استفاده کنید.
میتوانید HTTPS را در زمان نصب و پیکربندی اولیه apigee-sso فعال کنید، یا میتوانید آن را بعداً فعال کنید.
فعال کردن دسترسی HTTPS به apigee-sso بااستفاده از هریک از حالتها، دسترسی HTTP را غیرفعال میکند. یعنی نمیتوانید بهطور همزمان بااستفاده از HTTP و HTTPS به apigee-sso دسترسی داشته باشید.
فعال کردن حالت SSL_PROXY
در حالت SSL_PROXY، سیستم شما از متعادلکننده بار در جلوی ماژول Edge SSO استفاده میکند و TLS را در متعادلکننده بار خاتمه میدهد. در شکل زیر، متعادلکننده بار TLS را در درگاه ۴۴۳ خاتمه میدهد و سپس درخواستها را به واحد Edge SSO در درگاه ۹۰۹۹ بازارسال میکند:
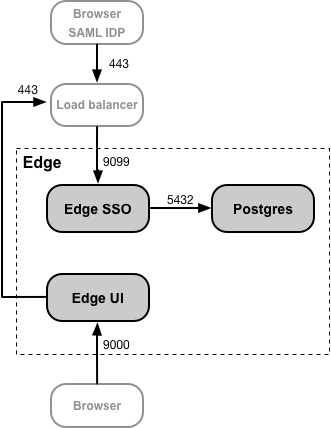
در این پیکربندی، به اتصال از متعادلکننده بار به ماژول Edge SSO اعتماد دارید بنابراین نیازی به استفاده از TLS برای آن اتصال نیست. بااینحال، نهادهای خارجی، مانند SAML IDP، اکنون باید به ماژول Edge SSO در درگاه ۴۴۳ دسترسی داشته باشند، نه در درگاه محافظتنشده ۹۰۹۹.
دلیل پیکربندی کردن واحد Edge SSO در حالت SSL_PROXY این است که واحد Edge SSO نشانیهای وب هدایت مجدد را که بهطور خارجی توسط IDP بهعنوان بخشی از فرایند اصالتسنجی استفاده میشود بهطور خودکار تولید میکند. بنابراین، این نشانیهای وب تغییرمسیر باید حاوی شماره درگاه خارجی در ترازکننده بار (در این مثال، ۴۴۳) باشند، نه درگاه داخلی در واحد Edge SSO (۹۰۹۹).
توجه: لازم نیست برای حالت SSL_PROXY گواهی و کلید TLS ایجاد کنید زیرا اتصال از متعادلکننده بار به ماژول Edge SSO از HTTP استفاده میکند.
برای پیکربندی کردن ماژول Edge SSO برای حالت SSL_PROXY:
- تنظیمات زیر را به فایل پیکربندیتان اضافه کنید:
# Enable SSL_PROXY mode.
SSO_TOMCAT_PROFILE=SSL_PROXY
# Specify the apigee-sso port, typically between 1025 and 65535.
# Typically ports 1024 and below require root access by apigee-sso.
# پیشفرض ۹۰۹۹ است.
SSO_TOMCAT_PORT=9099
# Specify the port number on the load balancer for terminating TLS.
# This port number is necessary for apigee-sso to auto-generate redirect URLs.
SSO_TOMCAT_PROXY_PORT=443
SSO_PUBLIC_URL_PORT=443
# Set public access scheme of apigee-sso to https.
SSO_PUBLIC_URL_SCHEME=https - پیکربندی واحد Edge SSO:
> /opt/apigee/apigee-service/bin/apigee-service apigee-sso setup -f configFile - پیکربندی IDP خود را بهروز کنید تا اکنون درخواست HTTPS را در درگاه ۴۴۳ متعادلکننده بار برای دسترسی به Edge SSO ایجاد کنید. برای اطلاعات بیشتر، به پیکربندی SAML IDP مراجعه کنید.
- پیکربندی Edge UI را برای HTTPS با تنظیم ویژگیهای زیر بهروز کنید:
SSO_PUBLIC_URL_PORT=443
SSO_PUBLIC_URL_SCHEME=https
برای اطلاعات بیشتر، فعال کردن SAML در Edge UI را ببینید. - اگر درگاه Developer Services یا API BaaS را نصب کردهاید، آنها را بهروز کنید تا از HTTPS برای دسترسی به Ede SSO استفاده کنند. برای اطلاعات بیشتر، به این مقاله مراجعه کنید:
فعال کردن حالت SSL_TERMINATION
برای حالت SSL_TERMINATION، باید:
- گواهی و کلید TLS تولید کنید و آنها را در فایل keystore ذخیره کنید. نمیتوانید از گواهینامه خودامضا استفاده کنید. باید گواهی را از CA تولید کنید.
- تنظیمات پیکربندی را برای apigee-sso بهروز کنید.
برای ایجاد فایل keystore از گواهی و کلیدتان:
- دایرکتوریای برای فایل JKS ایجاد کنید:
> sudo mkdir -p /opt/apigee/customer/application/apigee-sso/tomcat-ssl/ - به دایرکتوری جدید بروید:
> cd /opt/apigee/customer/application/apigee-sso/tomcat-ssl/ - فایل JKS حاوی گواهی و کلید ایجاد کنید. باید برای این حالت یک keystore مشخص کنید که حاوی گواهی امضاشده توسط CA باشد. نمیتوانید از گواهی خودامضا استفاده کنید. برای نمونهای از ایجاد فایل JKS، به پیکربندی TLS/SSL برای Edge On Premises مراجعه کنید.
- فایل JKS را متعلق به کاربر «apigee» کنید:
> sudo chown -R apigee:apigee /opt/apigee/customer/application/apigee-sso/tomcat-ssl
برای پیکربندی کردن واحد Edge SSO:
- تنظیمات زیر را به فایل پیکربندیتان اضافه کنید:
# Enable SSL_TERMINATION mode.
SSO_TOMCAT_PROFILE=SSL_TERMINATION
# Specify the path to the keystore file.
SSO_TOMCAT_KEYSTORE_FILEPATH=/opt/apigee/customer/application/apigee-sso/tomcat-ssl/keystore.jks
SSO_TOMCAT_KEYSTORE_ALIAS=sso
# The password specified when you created the keystore.
SSO_TOMCAT_KEYSTORE_PASSWORD=keystorePassword
# Specify the HTTPS port number between 1025 and 65535.
# Typically ports 1024 and below require root access by apigee-sso.
# پیشفرض ۹۰۹۹ است.
SSO_TOMCAT_PORT=9443
SSO_PUBLIC_URL_PORT=9443
# Set public access scheme of apigee-sso to https.
SSO_PUBLIC_URL_SCHEME=https - پیکربندی واحد Edge SSO:
> /opt/apigee/apigee-service/bin/apigee-service apigee-sso setup -f configFile - پیکربندی IDP خود را بهروز کنید تا اکنون یک درخواست HTTPS در درگاه ۹۴۴۳ متعادلکننده بار برای دسترسی به Edge SSO ایجاد کنید. برای اطلاعات بیشتر، به پیکربندی SAML IDP مراجعه کنید.
- پیکربندی Edge UI را برای HTTPS با تنظیم کردن ویژگیهای زیر بهروز کنید:
SSO_PUBLIC_URL_PORT=9443
SSO_PUBLIC_URL_SCHEME=https
برای اطلاعات بیشتر، فعال کردن SAML در Edge UI را ببینید. - اگر درگاه Developer Services یا API BaaS را نصب کردهاید، آنها را بهروز کنید تا از HTTPS برای دسترسی به Ede SSO استفاده کنند. برای اطلاعات بیشتر، به این موارد مراجعه کنید:
تنظیم SSO_TOMCAT_PROXY_PORT هنگام استفاده از حالت SSL_TERMINATION
ممکن است ترازکننده باری در جلوی واحد Edge SSO داشته باشید که TLS را در ترازکننده بار خاتمه میدهد، اما TLS را بین ترازکننده بار و Edge SSO نیز فعال میکند. در شکل بالا برای حالت SSL_PROXY، این یعنی اتصال از متعادلکننده بار به Edge SSO از TLS استفاده میکند.
در این سناریو، «امنیت لایه انتقال» را در Edge SSO درست مانند آنچه در بالا برای حالت SSL_TERMINATION انجام دادید پیکربندی میکنید. بااینحال، اگر متعادلکننده بار از شماره درگاه TLS متفاوتی نسبتبه آنچه Edge SSO برای TLS استفاده میکند استفاده میکند، باید ویژگی SSO_TOMCAT_PROXY_PORT را نیز در فایل پیکربندی مشخص کنید. برای مثال:
- متعادلکننده بار، TLS را در درگاه ۴۴۳ خاتمه میدهد
- Edge SSO امنیت لایه انتقال را در درگاه ۹۴۴۳ خاتمه میدهد
حتماً تنظیمات زیر را در فایل پیکربندی اضافه کنید:
# Specify the port
number on the load balancer for terminating TLS.
# This port number is
necessary
for apigee-sso to generate redirect
URLs.
SSO_TOMCAT_PROXY_PORT=443
SSO_PUBLIC_URL_PORT=443
IDP و Edge UI را برای ایجاد درخواستهای HTTPS در درگاه ۴۴۳ پیکربندی کنید.