Edge for Private Cloud v4.18.01
Когда SAML включен, субъект (пользователь интерфейса Edge) запрашивает доступ к поставщику услуг (Edge SSO). Затем система единого входа Edge запрашивает и получает утверждение идентификационной информации от поставщика идентификационной информации SAML и использует это утверждение для создания токена OAuth2, необходимого для доступа к интерфейсу Edge. После этого пользователь перенаправляется в интерфейс Edge.
Edge поддерживает множество поставщиков идентификационной информации, в том числе Okta и службы федерации Active Directory (ADFS) от Microsoft. Информацию о том, как настроить ADFS для использования с Edge, можно найти в статье Настройка Edge в качестве проверяющей стороны в поставщике идентификационной информации ADFS. Информацию об Okta можно найти в следующем разделе.
Чтобы настроить поставщика идентификационной информации SAML, Edge требует адрес электронной почты для идентификации пользователя. Поэтому поставщик идентификационной информации должен возвращать адрес электронной почты как часть утверждения идентификации.
Кроме того, вам могут понадобиться следующие инструменты:
| Параметр | Описание |
|---|---|
| Metadata URL (URL метаданных). |
Поставщику идентификационной информации SAML может потребоваться URL метаданных Edge SSO. URL метаданных имеет следующий формат: protocol://apigee_sso_IP_DNS:port/saml/metadata Пример: http://apigee_sso_IP_or_DNS:9099/saml/metadata |
| Assertion Consumer Service URL (URL сервиса обработки утверждений) |
Может использоваться в качестве URL переадресации обратно в Edge после того, как пользователь введет учетные данные поставщика идентификационной информации, в следующем формате: protocol://apigee_sso_IP_DNS:port/saml/SSO/alias/apigee-saml-login-opdk Пример: http://apigee_sso_IP_or_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk |
|
URL для выхода из системы |
Вы можете настроить Edge SSO для поддержки единого выхода. Подробнее о том, как настроить единый выход из системы с помощью интерфейса Edge… URL для выхода из системы единого входа Edge имеет следующий формат: protocol://apigee_sso_IP_DNS:port/saml/SingleLogout/alias/apigee-saml-login-opdk Пример: http://apigee_sso_IP_DNS:9099/saml/SingleLogout/alias/apigee-saml-login-opdk |
|
Идентификатор объекта поставщика услуг (или URI аудитории) |
Для системы единого входа Edge: apigee-saml-login-opdk |
Как настроить Okta
Чтобы настроить Okta:
- Войдите в Okta.
- Выберите Приложения и нажмите на нужное приложение SAML.
- Чтобы добавить пользователей в приложение, выберите вкладку Назначения. Эти пользователи смогут войти в интерфейс Edge и совершать вызовы Edge API. Однако сначала необходимо добавить каждого пользователя в организацию Edge и указать его роль. Подробнее о том, как зарегистрировать новых пользователей Edge…
- Чтобы получить URL метаданных поставщика идентификационной информации, выберите вкладку Sign on (Вход). Сохраните этот URL, так как он понадобится вам для настройки Edge.
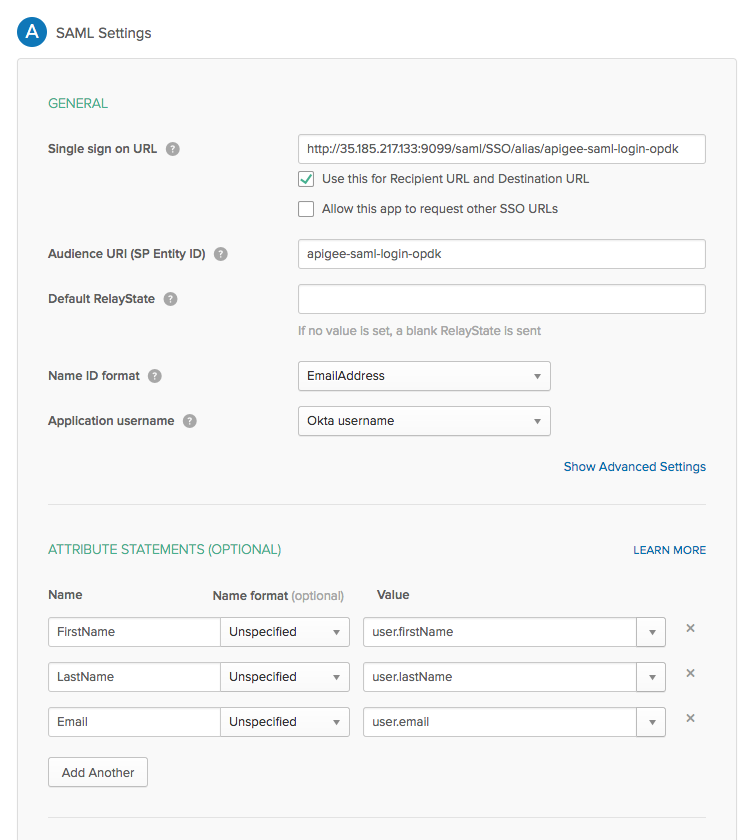
- На вкладке Общие настройте приложение Okta, как показано в таблице ниже.
| Настройка | Описание |
|---|---|
| URL системы единого входа |
Указывает URL переадресации обратно в Edge, который будет использоваться после того, как пользователь введет свои учетные данные Okta. URL имеет следующий формат:
http://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk или, если вы планируете включить TLS в apigee-sso: https://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk, где apigee_sso_IP_DNS – это IP-адрес или DNS-имя узла, на котором размещен apigee-sso. Обратите внимание, что в этом URL учитывается регистр, и SSO должно быть написано заглавными буквами. Если перед apigee-sso у вас есть балансировщик нагрузки, укажите IP-адрес или DNS-имя apigee-sso, на который ссылается балансировщик нагрузки. |
| Используйте этот метод для URL получателя и целевого URL | Установите флажок. |
| URI аудитории (идентификатор объекта поставщика услуг) | Установите значение apigee-saml-login-opdk. |
| Default RelayState | Можно оставить пустым. |
| Формат идентификатора имени | Укажите EmailAddress. |
| Имя пользователя для приложения | Укажите имя пользователя Okta. |
| Заявления об атрибутах (необязательно) | Укажите FirstName, LastName и Email, как показано на изображении ниже. |
После этого должно появиться диалоговое окно с настройками SAML, как показано ниже.