
بهطور پیشفرض، وقتی کاربر از Edge UI خارج میشود، Edge UI همه کوکیهای جلسه کاربر را پاک میکند. پاک کردن کوکیها باعث میشود کاربر دفعه بعد که میخواهد به Edge UI دسترسی پیدا کند، دوباره به سیستم وارد شود. اگر محیط ورود به سیستم تکی را پیادهسازی کرده باشید، کاربر همچنان میتواند ازطریق اعتبارنامه ورود به سیستم تکی خود به هر سرویس دیگری دسترسی داشته باشد.
بااینحال، ممکن است بخواهید خروج از سیستم هر سرویس باعث شود کاربر از سیستم همه سرویسها خارج شود. در این حالت، میتوانید IDP خود را برای پشتیبانی از خروج تکی از سیستم پیکربندی کنید.
برای پیکربندی IDP، به اطلاعات زیر درباره Edge UI نیاز دارید:
- نشانی وب خروج تکی برای Edge UI: این نشانی وب به شکل زیر است:
http://apigee_sso_IP_DNS:9099/saml/SingleLogout/alias/apigee-saml-login-opdk
یا اگر TLS را در
apigee-ssoفعال کردهاید:https://apigee_sso_IP_DNS:9099/saml/SingleLogout/alias/apigee-saml-login-opdk
- صادرکننده ارائهدهنده خدمات: مقدار Edge UI
apigee-saml-login-opdkاست. - گواهی IDP: در
نصب و پیکربندی Apigee SSO، گواهی
IDP بهنام
selfsigned.crtایجاد کردید و آن را در/opt/apigee/customer/application/apigee-sso/idp/ذخیره کردید. بسته به ارائهدهنده هویتتان، باید از همان گواهی برای پیکربندی خروج از سیستم یکباره استفاده کنید.
برای مثال، اگر از OKTA بهعنوان ارائهدهنده خدماتتان استفاده میکنید، در تنظیمات SAML برای برنامهتان:
- در برنامه OKTA، نمایش تنظیمات پیشرفته را انتخاب کنید.
- اجازه دادن به برنامه برای شروع «خروج از سیستم تکی» را انتخاب کنید.
- نشانی وب خروج تکی را برای Edge UI همانطور که در بالا نشان داده شده است وارد کنید.
- صادرکننده SP (صادرکننده فراهمساز خدمات) را وارد کنید.
- در گواهی امضا، گواهی TLS
/opt/apigee/customer/application/apigee-sso/saml/selfsigned.crtرا بارگذاری کنید. تصویر زیر این اطلاعات را برای OKTA نشان میدهد: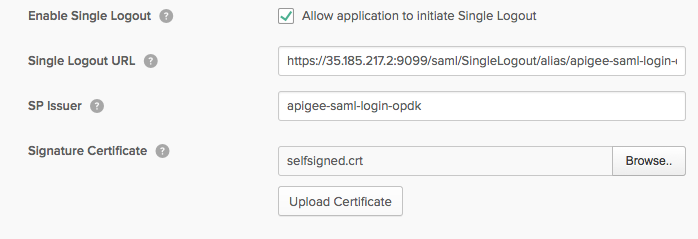
- تنظیماتتان را ذخیره کنید.
وقتی کاربر دفعه بعد از Edge UI خارج میشود، کاربر از همه سرویسها خارج میشود.