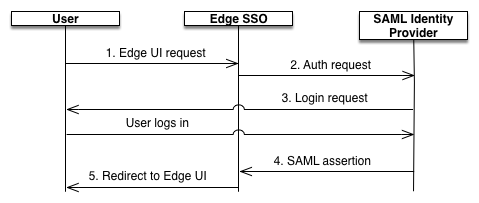
وقتی SAML فعال باشد، مدیر (کاربر Edge UI) درخواست دسترسی به ارائهدهنده خدمات (Apigee SSO) را میدهد. سپس Apigee SSO (در نقش خود بهعنوان ارائهدهنده خدمات SAML) یک ادعای هویت از SAML IDP درخواست و دریافت میکند و از آن ادعا برای ایجاد رمز OAuth2 موردنیاز برای دسترسی به Edge UI استفاده میکند. سپس کاربر به واسط کاربر Edge هدایت میشود.
این فرایند در زیر نشان داده شده است:
در این نمودار:
کاربر تلاش میکند با ارسال درخواست به نشانی وب ورود به سیستم برای Edge UI، به Edge UI دسترسی پیدا کند. برای مثال: https://edge_UI_IP_DNS:9000
درخواستهای تأییدنشده به SAML IDP هدایت میشوند. برای مثال،
«https://idp.customer.com».
اگر به سیستم IDP وارد نشده باشید، از شما خواسته میشود به سیستم وارد شوید.
شما توسط SAML IDP اصالتسنجی شدهاید.
SAML IDP یک ادعای SAML 2.0 تولید میکند و به ماژول Apigee SSO برمیگرداند.
Apigee SSO ادعا را اعتبارسنجی میکند، هویت کاربر را از ادعا استخراج میکند،
کد اصالتسنجی OAuth 2 را برای Edge UI تولید میکند، و کاربر را به صفحه اصلی Edge UI
در نشانی وب زیر هدایت میکند:
تاریخ آخرین بهروزرسانی 2026-10-16 بهوقت ساعت هماهنگ جهانی.
[[["درک آسان","easyToUnderstand","thumb-up"],["مشکلم را برطرف کرد","solvedMyProblem","thumb-up"],["غیره","otherUp","thumb-up"]],[["اطلاعاتی که نیاز دارم وجود ندارد","missingTheInformationINeed","thumb-down"],["بیشازحد پیچیده/ مراحل بسیار زیاد","tooComplicatedTooManySteps","thumb-down"],["قدیمی","outOfDate","thumb-down"],["مشکل ترجمه","translationIssue","thumb-down"],["مشکل کد / نمونهها","samplesCodeIssue","thumb-down"],["غیره","otherDown","thumb-down"]],["تاریخ آخرین بهروزرسانی 2026-10-16 بهوقت ساعت هماهنگ جهانی."],[],[]]