

پرتال «خدمات توسعهدهنده Apigee» (یا بهطور ساده، پرتال) بهعنوان کارخواه Apigee Edge عمل میکند. این یعنی درگاه بهعنوان یک سیستم مستقل عمل نمیکند. درعوض، بسیاری از اطلاعاتی که در درگاه استفاده میشود درواقع در Edge ذخیره میشود. درصورت لزوم، این درگاه برای بازیابی اطلاعات از Edge یا ارسال اطلاعات به Edge درخواست میکند.
این درگاه همیشه با یک سازمان Edge مرتبط است. وقتی درگاه را پیکربندی میکنید، میتوانید اطلاعات اعتباری اصالتسنجی پایه (نام کاربری و گذرواژه) را برای حسابی در سازمان که درگاه برای ارتباط با Edge استفاده میکند مشخص کنید.
اگر انتخاب کنید که IDP خارجی مثل SAML یا LDAP را برای اصالتسنجی Edge فعال کنید، میتوانید درگاه را پیکربندی کنید تا از آن اصالتسنجی هنگام درخواست دادن به Edge استفاده کند. پیکربندی کردن درگاه برای استفاده از IDP خارجی بهطور خودکار حساب کاربر ماشین جدیدی در سازمان Edge ایجاد میکند که درگاه سپس از آن برای درخواست دادن به Edge استفاده میکند. برای اطلاعات بیشتر درباره کاربران ماشین، به خودکارسازی کردن تکالیف برای ارائهدهندگان هویت خارجی مراجعه کنید.
پشتیبانی از IDP خارجی برای این درگاه مستلزم این است که قبلاً واحد Apigee SSO را در گره «سرور مدیریت Edge» نصب و پیکربندی کرده باشید. فرایند کلی فعال کردن IDP خارجی برای درگاه بهصورت زیر است:
- واحد Apigee SSO را، همانطور که در نصب Apigee SSO برای دردسترس بودن بالا توضیح داده شده است، نصب کنید.
- درگاه را نصب کنید و مطمئن شوید که نصب شما بهدرستی کار میکند. به نصب درگاه مراجعه کنید.
- همانطور که در این بخش توضیح داده شده است، SAML یا LDAP را در درگاه پیکربندی کنید.
- (اختیاری) «اصالتسنجی پایه» را در Edge غیرفعال کنید، همانطور که در غیرفعال کردن «اصالتسنجی پایه» در Edge توضیح داده شده است.
ایجاد کاربر ماشین برای درگاه
وقتی IDP خارجی فعال باشد، Edge از تولید خودکار کد OAuth2 ازطریق استفاده از کاربران ماشین پشتیبانی میکند. کاربر ماشین میتواند بدون نیاز به تعیین گذررمز، کدهای OAuth2 را دریافت کند. این یعنی میتوانید فرایند دریافت و بازآوری نشانهای OAuth2 را کاملاً خودکارسازی کنید.
فرایند پیکربندی IDP برای درگاه بهطور خودکار کاربر ماشینی را در سازمان مرتبط با درگاه ایجاد میکند. سپس درگاه از این حساب کاربر ماشین برای اتصال به Edge استفاده میکند. برای اطلاعات بیشتر درباره کاربران ماشین، به خودکارسازی تکالیف برای ارائهدهندگان هویت خارجی مراجعه کنید.
درباره اصالتسنجی برای حسابهای توسعهدهنده درگاه
وقتی درگاه را پیکربندی میکنید تا از IDP خارجی استفاده کند، درگاه را فعال میکنید تا از SAML یا LDAP برای اصالتسنجی با Edge استفاده کند تا درگاه بتواند درخواستهایی را به Edge ارسال کند. بااینحال، درگاه از نوعی کاربر بهنام توسعهدهندگان نیز پشتیبانی میکند.
توسعهدهندگان جامعه کاربری را تشکیل میدهند که بااستفاده از میاناهای برنامهسازی کاربردی شما برنامهها را میسازند. توسعهدهندگان برنامه از این درگاه برای آشنایی با میاناهای برنامهسازی کاربردی شما، ثبت برنامههایی که از میاناهای برنامهسازی کاربردی شما استفاده میکنند، تعامل با انجمن توسعهدهندگان، و مشاهده اطلاعات آماری درباره استفاده از برنامه خود در داشبورد استفاده میکنند.
وقتی توسعهدهندهای به درگاه وارد میشود، درگاه مسئولیت احراز هویت توسعهدهنده و اجرای اجازههای مبتنی بر نقش را برعهده دارد. حتی پساز فعال کردن اصالتسنجی IDP بین درگاه و Edge، درگاه همچنان از اصالتسنجی «پایه» با توسعهدهندگان استفاده میکند. برای اطلاعات بیشتر، ارتباط بین درگاه و Edge را ببینید.
همچنین میتوان درگاه را پیکربندی کرد تا از SAML یا LDAP برای اصالتسنجی توسعهدهندگان استفاده کند. برای مثالی درباره فعال کردن SAML بااستفاده از واحدهای Drupal طرف سوم، به ادغام SSO ازطریق SAML با «درگاه توسعهدهندگان» مراجعه کنید.
فایل پیکربندی IDP برای پورتال
برای پیکربندی کردن IDP خارجی برای درگاه، باید فایل پیکربندیای ایجاد کنید که تنظیمات درگاه را تعریف کند.
مثال زیر فایل پیکربندی درگاهی را با پشتیبانی IDP نشان میدهد:
# IP address of Edge Management Server and the node on which the Apigee SSO module is installed.
IP1=22.222.22.222

# URL of Edge management API.
MGMT_URL=http://$IP1:8080/v1

# Organization associated with the portal.
EDGE_ORG=myorg

# Information about the Apigee SSO module (apigee-sso).
# Externally accessible IP or DNS of apigee-sso.
SSO_PUBLIC_URL_HOSTNAME=$IP1
SSO_PUBLIC_URL_PORT=9099
# Default is http. Set to https if you enabled TLS on apigee-sso.
SSO_PUBLIC_URL_SCHEME=http

# SSO admin credentials as set when you installed apigee-sso.
SSO_ADMIN_NAME=ssoadmin
SSO_ADMIN_SECRET=Secret123

# Enables or disables external IDP support.
# Default is "n", which disables external IDP support.
# Change it to "y" to enable external IDs support.
DEVPORTAL_SSO_ENABLED=y

# The name of the OAuth2 client used to connect to apigee-sso.
# The default client name is portalcli.
PORTALCLI_SSO_CLIENT_NAME=portalcli
# OAuth client password using uppercase, lowercase, number, and special characters.
PORTALCLI_SSO_CLIENT_SECRET=Abcdefg@1

# Email address and user info for the machine user created in the Edge org specified
# above by EDGE_ORG.
# This account is used by the portal to make requests to Edge.
# Add this email as an org admin before configuring the portal to use an external IDP.
DEVPORTAL_ADMIN_EMAIL=DevPortal_SAML@google.com
DEVPORTAL_ADMIN_FIRSTNAME=DevPortal
DEVPORTAL_ADMIN_LASTNAME=SAMLAdmin
DEVPORTAL_ADMIN_PWD=Abcdefg@1

# If set, the existing portal OAuth client is deleted and a new one is created.
# The default value is "n".
# Set to "y" when you configure the external IDP and change the value of
# any of the PORTALCLI_* properties.
PORTALCLI_SSO_CLIENT_OVERWRITE=y
برای فعال کردن پشتیبانی از IDP خارجی در درگاه:
- در «میانای کاربر Edge»، کاربر ماشین مشخصشده توسط
DEVPORTAL_ADMIN_EMAILرا بهعنوان سرپرست سازمان به سازمان منسوب به درگاه اضافه کنید. - برای پیکربندی کردن IDP خارجی در درگاه، فرمان زیر را اجرا کنید:
/opt/apigee/apigee-service/bin/apigee-service apigee-drupal-devportal configure-sso -f configFile
که در آن configFile فایل پیکربندی توضیحدادهشده در بالا است.
- بهعنوان سرپرست درگاه به سیستم درگاه وارد شوید.
- در منو اصلی Drupal، گزینه پیکربندی > درگاه توسعهدهندگان را انتخاب کنید. صفحه پیکربندی
درگاه ظاهر میشود، ازجمله تنظیمات IDP خارجی:
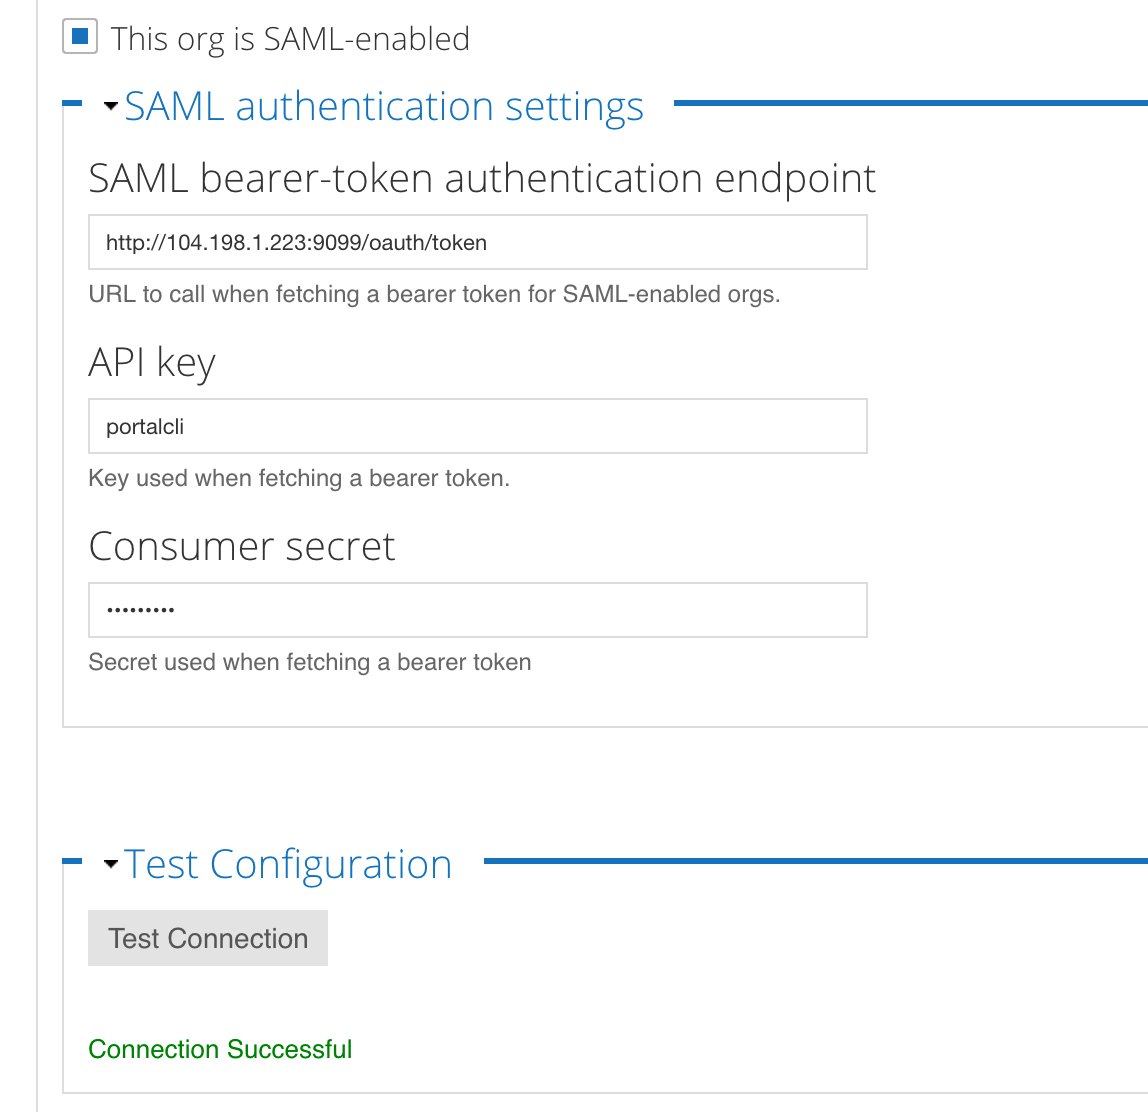
به موارد زیر توجه کنید:
- چارگوش این سازمان دارای SAML است علامت زده شده باشد
- نقطه پایان برای واحد Apigee SSO پر شده است
- فیلدهای کلید API و رمز مصرفکننده برای کارخواه Oauth در درگاه تکمیل شده است
- پیام اتصال موفقیتآمیز بود در زیر دکمه آزمایش اتصال ظاهر میشود.
- برای آزمایش مجدد اتصال در هر زمانی، روی دکمه آزمایش کردن اتصال کلیک کنید.
برای تغییر دادن این مقادیر در آینده، فایل پیکربندی را بهروز کنید و این رویه را دوباره اجرا کنید.
غیرفعال کردن یک IDP خارجی در پرتال
اگر انتخاب کنید که «ارائهدهنده هویت خارجی» خود را برای ارتباطات بین درگاه و Edge غیرفعال کنید، درگاه دیگر نمیتواند از Edge درخواست کند. توسعهدهندگان میتوانند به سیستم درگاه وارد شوند اما نمیتوانند محصول را ببینند یا برنامه ایجاد کنند.
برای غیرفعال کردن اصالتسنجی IDP خارجی در درگاه:
- فایل پیکربندی را که قبلاً برای فعال کردن IDP خارجی استفاده کردهاید باز کنید.
- مقدار دارایی
DEVPORTAL_SSO_ENABLEDرا رویnتنظیم کنید، همانطور که مثال زیر نشان میدهد:DEVPORTAL_SSO_ENABLED=n
- با اجرای فرمان زیر، درگاه را پیکربندی کنید:
/opt/apigee/apigee-service/bin/apigee-service apigee-drupal-devportal configure-sso -f configFile