

بهطور پیشفرض، بااستفاده از نشانی IP یا نام ساناد گره واسط کاربر Edge و درگاه ۳۰۰۱ ازطریق HTTP به واسط کاربر جدید Edge دسترسی پیدا میکنید. برای مثال:
http://newue_IP:3001
یا میتوانید دسترسی «امنیت لایه انتقال» را به «میانای کاربری Edge» پیکربندی کنید تا بتوانید به این شکل به آن دسترسی پیدا کنید:
https://newue_IP:3001
الزامات «امنیت لایه انتقال»
«واسط کاربر Edge» فقط از TLS v1.2 پشتیبانی میکند. اگر «امنیت لایه انتقال» را در «میانای کاربری Edge» فعال کنید، کاربران باید بااستفاده از مرورگری سازگار با «امنیت لایه انتقال نسخه ۱.۲» به «میانای کاربری Edge» متصل شوند.
خصوصیتهای پیکربندی «امنیت لایه انتقال»
فرمان زیر را برای پیکربندی کردن TLS برای «میانای کاربری Edge» اجرا کنید:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
که در آن configFile فایل پیکربندی است که برای نصب واسط کاربر Edge استفاده کردید.
قبلاز اجرای این فرمان، باید فایل پیکربندی را ویرایش کنید تا ویژگیهای لازم برای کنترل کردن TLS را تنظیم کنید. جدول زیر ویژگیهایی را که برای پیکربندی TLS برای Edge UI استفاده میکنید شرح میدهد:
| دارایی | شرح | الزامی است؟ |
|---|---|---|
MANAGEMENT_UI_SCHEME
|
پروتکل، «http» یا «https»، مورداستفاده برای دسترسی به «میانای کاربری Edge» را تنظیم میکند. مقدار پیشفرض «http» است. برای فعال کردن «امنیت لایه انتقال»، آن را روی «https» تنظیم کنید: MANAGEMENT_UI_SCHEME=https |
بله |
MANAGEMENT_UI_TLS_OFFLOAD
|
اگر «n» باشد، مشخص میکند که درخواستهای TLS به «واسط کاربر Edge» در «واسط کاربر Edge» خاتمه مییابد. باید اگر «y»، مشخص میکند که درخواستهای «امنیت لایه انتقال» به «واسط کاربر Edge» در ترازکننده بار خاتمه مییابد، و ترازکننده بار سپس درخواست را بااستفاده از HTTP به «واسط کاربر Edge» بازارسال میکند. اگر «امنیت لایه انتقال» را در ترازکننده بار پایان دهید، «میانای کاربری Edge» همچنان باید بداند که درخواست اصلی ازطریق «امنیت لایه انتقال» ارسال شده است. برای مثال، برخیاز کوکیها پرچم «امن» تنظیمشده دارند. باید MANAGEMENT_UI_SCHEME=https MANAGEMENT_UI_TLS_OFFLOAD=y |
بله |
MANAGEMENT_UI_TLS_KEY_FILE
|
اگر MANAGEMENT_UI_TLS_OFFLOAD=n، مسیر مطلق
به فایلهای گواهی و کلید «امنیت لایه انتقال» را مشخص میکند. فایلها باید بهعنوان فایلهای PEM با
بدون رمزعبور قالببندی شوند و کاربر «apigee» مالک آنها باشد.
مکان توصیهشده برای این فایلها این است:
/opt/apigee/customer/application/edge-management-ui اگر آن دایرکتوری وجود ندارد، آن را ایجاد کنید. اگر |
بله اگر MANAGEMENT_UI_TLS_OFFLOAD=n
|
MANAGEMENT_UI_PUBLIC_URIS
|
اگر این دارایی را براساس داراییهای دیگر در فایل پیکربندی تنظیم کنید. برای مثال: MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT مکان:
برای اطلاعات بیشتر درباره این داراییها، نصب واسط کاربر جدید Edge را ببینید. اگر
|
بله |
MANAGEMENT_UI_TLS_ALLOWED_CIPHERS
|
فهرست رمزهای TLS دردسترس را بهعنوان رشتهای جداشده با کاما یا فاصله تعریف میکند. رشته جداشده با کاما: MANAGEMENT_UI_TLS_ALLOWED_CIPHERS=TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384,TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 رشته جداشده با فاصله که در علامت نقلقول دوتایی قرار گرفته است:
MANAGEMENT_UI_TLS_ALLOWED_CIPHERS="TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256" |
|
SHOEHORN_SCHEME
|
قبلاز نصب واسط کاربر جدید Edge، ابتدا واسط کاربر پایه Edge را که shoehorn نام دارد نصب میکنید. فایل پیکربندی نصب از دارایی زیر برای مشخص کردن پروتکل، «http»، استفاده میکند که برای دسترسی به «میانای کاربری پایه Edge» استفاده میشود: SHOEHORN_SCHEME=http «میانای کاربری» پایه Edge از «امنیت لایه انتقال» پشتیبانی نمیکند، بنابراین حتی وقتی «امنیت لایه انتقال» را در «میانای کاربری» Edge فعال میکنید، این دارایی همچنان باید روی «http» تنظیم شود. |
بله و روی «http» تنظیم شود |
پیکربندی «امنیت لایه انتقال»
برای پیکربندی دسترسی «امنیت لایه انتقال» به «واسط کاربر Edge»:
گواهی و کلید «امنیت لایه انتقال» را بهعنوان فایلهای PEM بدون گذرواژه تولید کنید. برای مثال:
mykey.pem
mycert.pem
روشهای زیادی برای تولید گواهینامه و کلید «امنیت لایه انتقال» وجود دارد. برای مثال، میتوانید فرمان زیر را برای تولید گواهینامه و کلید بدون امضا اجرا کنید:
openssl req -x509 -newkey rsa:4096 -keyout mykey.pem -out mycert.pem -days 365 -nodes -subj '/CN=localhost'
- فایلهای کلید و گواهینامه را در دایرکتوری
/opt/apigee/customer/application/edge-management-uiکپی کنید. اگر آن دایرکتوری وجود ندارد، آن را ایجاد کنید. مطمئن شوید که کاربر «apigee» مالک گواهینامه و کلید است:
chown apigee:apigee /opt/apigee/customer/application/edge-management-ui/*.pem
فایل پیکربندی را که برای نصب «واسط کاربر Edge» استفاده کردهاید ویرایش کنید تا داراییهای «امنیت لایه انتقال» زیر را تنظیم کنید:
# Set to https to enable TLS.
MANAGEMENT_UI_SCHEME=https
# Do NOT terminate TLS on a load balancer.
MANAGEMENT_UI_TLS_OFFLOAD=n

# Specify the key and cert.
MANAGEMENT_UI_TLS_KEY_FILE=/opt/apigee/customer/application/edge-management-ui/mykey.pem
MANAGEMENT_UI_TLS_CERT_FILE=/opt/apigee/customer/application/edge-management-ui/mycert.pem

# Leave these properties set to the same values as when you installed the Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
SHOEHORN_SCHEME=http
برای پیکربندی «امنیت لایه انتقال»، فرمان زیر را اجرا کنید:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
که در آن configFile نام فایل پیکربندی است.
دستورگان واسط کاربر Edge را بازراهاندازی میکند.
برای راهاندازی و بازراهاندازی shoehorn، فرمانهای زیر را اجرا کنید:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restartپساز بازراهاندازی، «رابط کاربری Edge» از دسترسی ازطریق HTTPS پشتیبانی میکند. اگر پساز فعال کردن TLS نتوانستید به «میانای کاربری Edge» وارد شوید، حافظه نهان مرورگر را پاک کنید و دوباره به سیستم وارد شوید.
پیکربندی واسط کاربر Edge وقتی «امنیت لایه انتقال» در ترازکننده بار پایان مییابد
اگر ترازکنندهای دارید که درخواستها را به «میانای کاربری Edge» بازارسال میکند، ممکن است انتخاب کنید اتصال «امنیت لایه انتقال» را در ترازکننده خاتمه دهید، و سپس ترازکننده درخواستها را ازطریق HTTP به «میانای کاربری Edge» بازارسال کند:
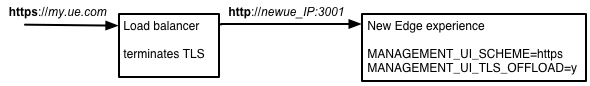
این پیکربندی پشتیبانی میشود اما باید ترازکننده بار و «واسط کاربر Edge» را متناسب با آن پیکربندی کنید.
برای پیکربندی کردن «میانای کاربری Edge» وقتی «امنیت لایه انتقال» در ترازکننده بار پایان مییابد:
فایل پیکربندی را که برای نصب «میانای کاربری Edge» استفاده کردهاید ویرایش کنید تا داراییهای «امنیت لایه انتقال» زیر را تنظیم کنید:
# Set to https to enable TLS
MANAGEMENT_UI_SCHEME=https
# Terminate TLS on a load balancer
MANAGEMENT_UI_TLS_OFFLOAD=y
# Set to the IP address or DNS name of the load balancer.
MANAGEMENT_UI_IP=LB_IP_DNS
# Set to the port number for the load balancer and Edge UI.
# The load balancer and the Edge UI must use the same port number.
MANAGEMENT_UI_IP=3001

# Leave these properties set to the same values as when you installed the Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
SHOEHORN_SCHEME=http
اگر
MANAGEMENT_UI_TLS_OFFLOAD=yرا تنظیم کردید،MANAGEMENT_UI_TLS_KEY_FILEوMANAGEMENT_UI_TLS_CERT_FILE.را حذف کنید. این موارد نادیده گرفته میشوند زیرا درخواستهای «میانای کاربر Edge» ازطریق HTTP ارسال میشوند.برای پیکربندی «امنیت لایه انتقال»، فرمان زیر را اجرا کنید:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
که در آن configFile نام فایل پیکربندی است.
دستورگان واسط کاربر Edge را بازراهاندازی میکند.
برای راهاندازی و بازراهاندازی shoehorn، فرمانهای زیر را اجرا کنید:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restartپساز بازراهاندازی، «رابط کاربری Edge» از دسترسی ازطریق HTTPS پشتیبانی میکند. اگر پساز فعال کردن TLS نتوانستید به «میانای کاربری Edge» وارد شوید، حافظه نهان مرورگر را پاک کنید و دوباره به سیستم وارد شوید.
غیرفعال کردن «امنیت لایه انتقال» در «واسط کاربر Edge»
برای غیرفعال کردن «امنیت لایه انتقال» در «واسط کاربر Edge»:
فایل پیکربندی را که برای نصب «میانای کاربری Edge» استفاده کردهاید ویرایش کنید تا دارایی «امنیت لایه انتقال» زیر را تنظیم کنید:
# Set to http to disable TLS.
MANAGEMENT_UI_SCHEME=http

# Only if you had terminated TLS on a load balancer,
# reset to the IP address or DNS name of the Edge UI.
MANAGEMENT_UI_IP=newue_IP_DNS
برای غیرفعال کردن «امنیت لایه انتقال»، فرمان زیر را اجرا کنید:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
که در آن configFile نام فایل پیکربندی است.
دستورگان واسط کاربر Edge را بازراهاندازی میکند.
برای راهاندازی و بازراهاندازی shoehorn، فرمانهای زیر را اجرا کنید:
/opt/apigee/apigee-service/bin/apigee-service edge-ui setup -f configFile
/opt/apigee/apigee-service/bin/apigee-service edge-ui restart
اکنون میتوانید ازطریق HTTP به «میانای کاربر Edge» دسترسی داشته باشید. اگر پساز غیرفعال کردن TLS نتوانستید به «میانای کاربری Edge» وارد شوید، حافظه نهان مرورگر را پاک کنید و دوباره وارد شوید.