این سند نحوه عملکرد اصالتسنجی و صدور مجوز در Apigee Edge را توضیح میدهد. این اطلاعات ممکن است هنگام پیکربندی LDAP خارجی با Apigee Edge، زمینه مفیدی ارائه دهد.
جریانهای اصالتسنجی و صدور مجوز به این بستگی دارد که کاربر ازطریق واسط کاربر مدیریت یا ازطریق میاناهای برنامهسازی کاربردی اصالتسنجی کند.
هنگام ورود به سیستم ازطریق میانای کاربر
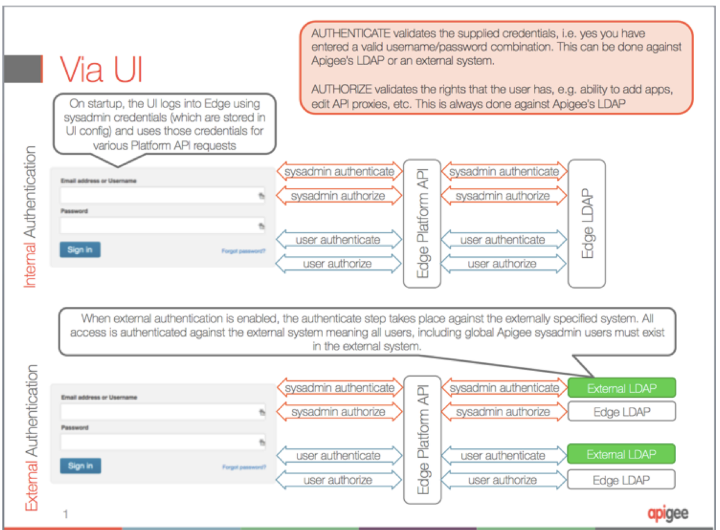
وقتی ازطریق «میانای کاربری» به سیستم Edge وارد میشوید، Edge بااستفاده از اطلاعات اعتباری سرپرست سیستم جهانی Edge، مرحله ورود به سیستم جداگانهای را برای «سرور مدیریت Apigee» انجام میدهد.
مراحل ورود به سیستم میانای کاربری در شکل ۱ نشان داده شده است:
- کاربر اعتبارنامه ورود به سیستم را در واسط کاربر ورود به سیستم وارد میکند.
- Edge بااستفاده از اطلاعات اعتباری سرپرست سیستم جهانی به سیستم «سرور مدیریت» وارد میشود.
- اعتبارنامههای سرپرست سیستم جهانی اصالتسنجی و مجاز شده است. «میانای کاربر» از این
اطلاعات اعتباری برای انجام درخواستهای خاص «میانای برنامهسازی کاربردی پلاتفرم» استفاده میکند.
- اگر اصالتسنجی خارجی فعال باشد، اطلاعات اعتباری دربرابر LDAP خارجی اصالتسنجی میشود، درغیراینصورت، از LDAP داخلی Edge استفاده میشود.
- مجوز همیشه دربرابر LDAP داخلی انجام میشود، مگر اینکه نگاشت نقش خارجی را فعال کنید.
- اعتبارنامههای واردشده توسط کاربر اصالتسنجی و مجاز میشوند.
- اگر اصالتسنجی خارجی فعال باشد، اطلاعات اعتباری دربرابر LDAP خارجی اصالتسنجی میشود، درغیراینصورت، از LDAP داخلی Edge استفاده میشود.
- مجوز همیشه دربرابر LDAP داخلی انجام میشود، مگر اینکه نگاشت نقش خارجی را فعال کنید.
تصویر زیر اصالتسنجی و اصالتسنجی ازطریق «میانای کاربری Edge» را نشان میدهد:
هنگام ورود به سیستم ازطریق میاناهای برنامهسازی کاربردی
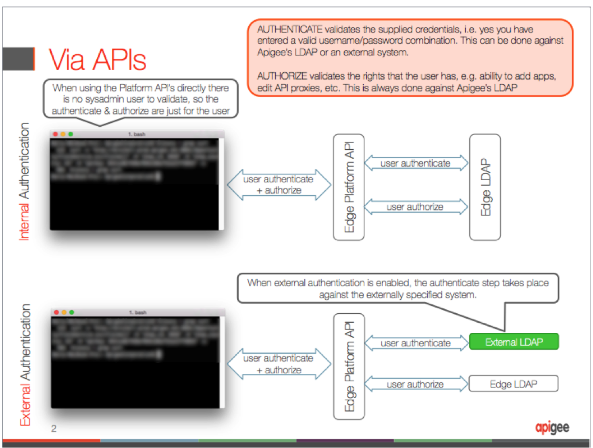
وقتی ازطریق API به سیستم Edge وارد میشوید، فقط از اطلاعات اعتباری واردشده با API استفاده میشود. برخلاف ورود به سیستم با رابط کاربری، ورود به سیستم جداگانه با اعتبارنامههای سرپرست سیستم لازم نیست.
مراحل ورود به سیستم API زیر در شکل ۲ نشان داده شده است:
- کاربر اعتبارنامه ورود به سیستم را در واسط کاربر ورود به سیستم وارد میکند.
- اعتبارنامههای واردشده توسط کاربر اصالتسنجی و مجاز میشوند.
- اگر اصالتسنجی خارجی فعال باشد، اطلاعات اعتباری دربرابر LDAP خارجی اصالتسنجی میشود، درغیراینصورت، از LDAP داخلی Edge استفاده میشود.
- مجوز همیشه دربرابر LDAP داخلی انجام میشود، مگر اینکه نگاشت نقش خارجی را فعال کنید.
تصویر زیر اصالتسنجی و مجوزدهی ازطریق «میاناهای برنامهسازی کاربردی Edge» را نشان میدهد: