

Unter Apigee SSO installieren und konfigurieren wird beschrieben, wie Sie Apigee SSO so installieren und konfigurieren, dass HTTP auf dem Standardport 9099 verwendet wird. Standardmäßig verwendet Apigee SSO HTTP.
Wenn Sie HTTPS-Zugriff aktivieren möchten, können Sie Apigee SSO in einem der folgenden Modi konfigurieren:
- SSL_PROXY::Konfiguriert Apigee SSO im Proxy-Modus. Das bedeutet, dass Sie einen Load-Balancer vor dem OpenLDAP-Knoten installiert und TLS auf dem Load-Balancer beendet haben. Apigee SSO überwacht HTTP, gibt aber URLs mit dem HTTPS-Schema Ihres Load-Balancers aus.
- SSL_TERMINATION: Ermöglicht den TLS-Zugriff direkt auf Apigee SSO auf dem von Ihnen ausgewählten Port. Für diesen Modus müssen Sie ein standardmäßiges PEM-codiertes Zertifikat und einen privaten Schlüssel angeben.
Sie können HTTPS aktivieren, wenn Sie Apigee SSO zum ersten Mal installieren und konfigurieren, oder Sie können es später aktivieren.
In den folgenden Abschnitten werden die zusätzlichen Tokens
beschrieben, die in den Konfigurationsdateien (/opt/silent.conf
und /opt/apigee/customer/application/openldap.properties) aktualisiert werden müssen.
Das setup-sso Skript
parst die Variablen automatisch aus beiden Dateien,
wendet die Konfiguration an und startet das eingebettete Apigee SSO.
Unter
Apigee SSO installieren und konfigurieren finden Sie Informationen zu den Tokens, die die Konfigurationsdatei für eine erfolgreiche SSO-Konfiguration enthalten muss.
SSL_PROXY-Modus aktivieren
Im SSL_PROXY-Modus verwendet Ihr System einen Load-Balancer vor Apigee SSO und beendet TLS auf dem Load-Balancer. In der folgenden Abbildung beendet der Load-Balancer TLS auf Port 443 und leitet Anfragen dann an Apigee SSO auf Port 9099 weiter:
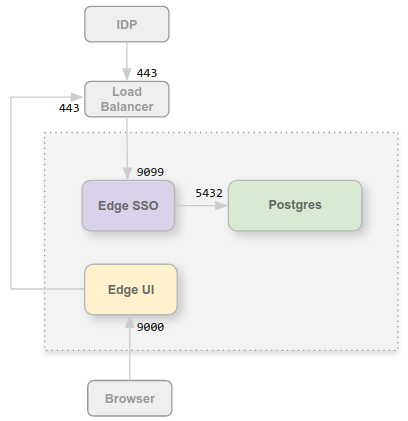
In dieser Konfiguration vertrauen Sie der Verbindung vom Load-Balancer zum OpenLDAP-Knoten, sodass TLS für diese interne Verbindung nicht erforderlich ist. Externe Entitäten wie der IDP müssen jetzt jedoch über Port 443 auf Apigee SSO zugreifen und nicht über den ungeschützten Port 9099.
Der Grund für die Konfiguration von Apigee SSO im SSL_PROXY-Modus ist, dass Apigee SSO Weiterleitungs-URLs automatisch generiert, die extern vom IDP im Rahmen des Authentifizierungsprozesses verwendet werden. Daher müssen diese Weiterleitungs-URLs die externe Portnummer und das HTTPS-Schema auf dem Load-Balancer (Port 443 in diesem Beispiel) und nicht den internen HTTP-Port auf Apigee SSO (Port 9099) enthalten.
So konfigurieren Sie Apigee SSO für den Modus SSL_PROXY:
- Fügen Sie der Datei
/opt/apigee/customer/application/openldap.propertiesdie folgenden Einstellungen hinzu:# Update the port the Apigee SSO listens on locally. etc_sso_config_bind_port=9099 # Set the publicly accessible Issuer URL (the load balancer URL). # This prevents setup-sso from automatically appending the port. etc_sso_config_issuer_url=https://load_balancer_IP_or_DNS
- Aktualisieren Sie die Konfiguration der neuen Edge-Benutzeroberfläche für HTTPS. Dazu müssen die folgenden Attribute in der Datei
/opt/silent.conffestgelegt sein:SSO_PUBLIC_URL_SCHEME=https SSO_PUBLIC_URL_HOSTNAME=load_balancer_IP_or_DNS SSO_PUBLIC_URL_PORT=443
- Führen Sie das Skript
setup-ssoaus, um die Konfiguration anzuwenden, Apigee SSO neu zu starten und den Edge Management Server automatisch zu aktualisieren:/opt/apigee/apigee-service/bin/apigee-service apigee-openldap setup-sso -f /opt/silent.conf
- Aktualisieren Sie die IDP-Konfiguration (z. B. Okta oder ADFS), um eine HTTPS-Anfrage an den Load Balancer zu senden, um auf Apigee SSO zuzugreifen. Weitere Informationen finden Sie unter SAML-IDP konfigurieren.
- Führen Sie das Skript zur Konfiguration der Benutzeroberfläche aus, um den Server der neuen Edge-Benutzeroberfläche automatisch zu konfigurieren und neu zu starten:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-sso -f /opt/silent.conf
SSL_TERMINATION-Modus aktivieren
Für den Modus SSL_TERMINATION müssen Sie Folgendes tun:
- Generieren Sie ein standardmäßiges PEM-codiertes TLS-Zertifikat und einen TLS-Schlüssel. Für die Produktion müssen Sie ein von einer Zertifizierungsstelle signiertes Zertifikat generieren. Sie können kein selbst signiertes Zertifikat verwenden.
- Aktualisieren Sie die Attributdateien, um eine Bindung an den sicheren Port herzustellen und die Zertifikate zu laden.
So installieren Sie das Zertifikat und den Schlüssel :
- Erstellen Sie ein Verzeichnis für die Zertifikate auf dem OpenLDAP-Knoten:
sudo mkdir -p /opt/apigee/customer/application/certs/
- Kopieren Sie Ihr PEM-codiertes Zertifikat (
.crt) und Ihren privaten Schlüssel (.key) in das neue Verzeichnis. - Ändern Sie den Inhaber des Verzeichnisses und der Dateien in den Nutzer „apigee“ und sichern Sie die Berechtigungen:
sudo chown -R apigee:apigee /opt/apigee/customer/application/certs/
sudo chmod 600 /opt/apigee/customer/application/certs/sso.key
sudo chmod 644 /opt/apigee/customer/application/certs/sso.crt
So konfigurieren Sie Apigee SSO für den Modus SSL_TERMINATION:
- Fügen Sie der Datei
/opt/apigee/customer/application/openldap.propertiesdie folgenden Einstellungen hinzu:# 1. Enable HTTPS listener and configure TLS cert/key lib_settings_enable_sso_https=true etc_sso_config_bind_port_ssl=9443 etc_sso_config_tls_cert_file=/opt/apigee/customer/application/certs/sso.crt etc_sso_config_tls_key_file=/opt/apigee/customer/application/certs/sso.key # 2. Update the Issuer URL to use HTTPS and the SSL port/hostname etc_sso_config_issuer_url=https://hostname_or_IP_of_openldap:9443 # 3. (Optional) Disable plain HTTP if only HTTPS is desired # lib_settings_enable_sso_http=false
- Aktualisieren Sie die Konfiguration der neuen Edge-Benutzeroberfläche für HTTPS. Dazu müssen die folgenden Attribute in der Datei
/opt/silent.conffestgelegt sein:MANAGEMENT_UI_SSO_ENABLED=y SSO_PUBLIC_URL_SCHEME=https SSO_PUBLIC_URL_HOSTNAME=hostname_or_IP_of_openldap SSO_PUBLIC_URL_PORT=9443
- Führen Sie das Skript
setup-ssoaus, um die Konfiguration anzuwenden, Apigee SSO neu zu starten und den Edge Management Server automatisch zu aktualisieren:/opt/apigee/apigee-service/bin/apigee-service apigee-openldap setup-sso -f /opt/silent.conf
- Aktualisieren Sie die IDP-Konfiguration (z. B. Okta oder ADFS), um eine HTTPS-Anfrage auf Port 9443 zu senden, um auf Apigee SSO zuzugreifen. Weitere Informationen finden Sie unter SAML-IDP konfigurieren.
- Führen Sie das Skript zur Konfiguration der Benutzeroberfläche aus, um den Server der neuen Edge-Benutzeroberfläche automatisch zu konfigurieren:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-sso -f /opt/silent.conf