

En Instala y configura Apigee SSO, se describe cómo instalar y configurar Apigee SSO para usar HTTP en el puerto predeterminado 9099. De forma predeterminada, Apigee SSO usa HTTP.
Para habilitar el acceso HTTPS, puedes configurar Apigee SSO con uno de los siguientes modos:
- SSL_PROXY: Configura Apigee SSO en modo proxy, lo que significa que instalaste un balanceador de cargas delante del nodo OpenLDAP y finalizaste TLS en el balanceador de cargas. Apigee SSO escucha en HTTP, pero emite URLs con el esquema HTTPS de tu balanceador de cargas.
- SSL_TERMINATION: Habilita el acceso TLS directamente en Apigee SSO en el puerto que elijas. Debes especificar un certificado y una clave privada codificados con PEM estándar para este modo.
Puedes habilitar HTTPS cuando instales y configures Apigee SSO por primera vez, o puedes habilitarlo más tarde.
En las siguientes secciones, se describen los tokens adicionales
que se actualizarán en los archivos de configuración (/opt/silent.conf
y /opt/apigee/customer/application/openldap.properties).
La secuencia de comandos setup-sso analiza automáticamente las variables de ambos archivos,
aplica la configuración y, luego, inicia Apigee SSO integrado.
Consulta
Instala y configura Apigee SSO para obtener los tokens que debe tener el archivo de configuración
para que la configuración de SSO sea exitosa.
Habilita el modo SSL_PROXY
En el modo SSL_PROXY, tu sistema usa un balanceador de cargas delante de Apigee SSO y finaliza TLS en el balanceador de cargas. En la siguiente figura, el balanceador de cargas finaliza TLS en el puerto 443 y, luego, reenvía las solicitudes a Apigee SSO en el puerto 9099:
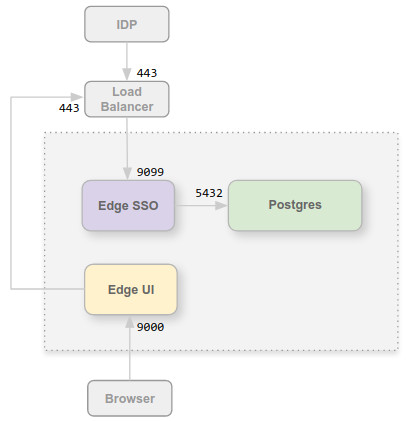
En esta configuración, confías en la conexión del balanceador de cargas al nodo OpenLDAP, por lo que no es necesario usar TLS para esa conexión interna. Sin embargo, las entidades externas, como el IDP, ahora deben acceder a Apigee SSO en el puerto 443, no en el puerto no protegido de 9099.
El motivo para configurar Apigee SSO en el modo SSL_PROXY es que Apigee SSO genera automáticamente URLs de redireccionamiento que el IDP usa de forma externa como parte del proceso de autenticación. Por lo tanto, estas URLs de redireccionamiento deben contener el número de puerto externo y el esquema HTTPS en el balanceador de cargas (puerto 443 en este ejemplo), y no el puerto HTTP interno en Apigee SSO (puerto 9099).
Para configurar Apigee SSO para el modo SSL_PROXY, haz lo siguiente:
- Agrega la siguiente configuración a tu archivo
/opt/apigee/customer/application/openldap.properties:# Update the port the Apigee SSO listens on locally. etc_sso_config_bind_port=9099 # Set the publicly accessible Issuer URL (the load balancer URL). # This prevents setup-sso from automatically appending the port. etc_sso_config_issuer_url=https://load_balancer_IP_or_DNS
- Actualiza la configuración de la IU de New Edge para HTTPS. Para ello, asegúrate de que las siguientes propiedades estén configuradas en tu archivo
/opt/silent.conf:SSO_PUBLIC_URL_SCHEME=https SSO_PUBLIC_URL_HOSTNAME=load_balancer_IP_or_DNS SSO_PUBLIC_URL_PORT=443
- Ejecuta la secuencia de comandos
setup-ssopara aplicar la configuración, reiniciar Apigee SSO y actualizar automáticamente el servidor de administración de Edge:/opt/apigee/apigee-service/bin/apigee-service apigee-openldap setup-sso -f /opt/silent.conf
- Actualiza la configuración de tu IDP (como Okta o ADFS) para realizar una solicitud HTTPS al balanceador de cargas y acceder a Apigee SSO. Para obtener más información, consulta Configura tu IDP de SAML.
- Ejecuta la secuencia de comandos de configuración de la IU para configurar y reiniciar automáticamente el servidor de la IU de New Edge:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-sso -f /opt/silent.conf
Habilita el modo SSL_TERMINATION
Para el modo SSL_TERMINATION, debes hacer lo siguiente:
- Generar un certificado y una clave TLS codificados con PEM estándar. Para la producción, debes generar un certificado firmado por una CA. No puedes usar un certificado autofirmado.
- Actualizar los archivos de propiedades para vincularlos al puerto seguro y cargar los certificados.
Para instalar el certificado y la clave, haz lo siguiente:
- Crea un directorio para los certificados en el nodo OpenLDAP:
sudo mkdir -p /opt/apigee/customer/application/certs/
- Copia tu certificado codificado con PEM (
.crt) y la clave privada (.key) en el directorio nuevo. - Cambia el propietario del directorio y los archivos al usuario "apigee" y protege los permisos:
sudo chown -R apigee:apigee /opt/apigee/customer/application/certs/
sudo chmod 600 /opt/apigee/customer/application/certs/sso.key
sudo chmod 644 /opt/apigee/customer/application/certs/sso.crt
Para configurar Apigee SSO para el modo SSL_TERMINATION, haz lo siguiente:
- Agrega la siguiente configuración a tu archivo
/opt/apigee/customer/application/openldap.properties:# 1. Enable HTTPS listener and configure TLS cert/key lib_settings_enable_sso_https=true etc_sso_config_bind_port_ssl=9443 etc_sso_config_tls_cert_file=/opt/apigee/customer/application/certs/sso.crt etc_sso_config_tls_key_file=/opt/apigee/customer/application/certs/sso.key # 2. Update the Issuer URL to use HTTPS and the SSL port/hostname etc_sso_config_issuer_url=https://hostname_or_IP_of_openldap:9443 # 3. (Optional) Disable plain HTTP if only HTTPS is desired # lib_settings_enable_sso_http=false
- Actualiza la configuración de la IU de New Edge para HTTPS. Para ello, asegúrate de que las siguientes propiedades estén configuradas en tu archivo
/opt/silent.conf:MANAGEMENT_UI_SSO_ENABLED=y SSO_PUBLIC_URL_SCHEME=https SSO_PUBLIC_URL_HOSTNAME=hostname_or_IP_of_openldap SSO_PUBLIC_URL_PORT=9443
- Ejecuta la secuencia de comandos
setup-ssopara aplicar la configuración, reiniciar Apigee SSO y actualizar automáticamente el servidor de administración de Edge:/opt/apigee/apigee-service/bin/apigee-service apigee-openldap setup-sso -f /opt/silent.conf
- Actualiza la configuración de tu IDP (como Okta o ADFS) para realizar una solicitud HTTPS en el puerto 9443 y acceder a Apigee SSO. Para obtener más información, consulta Configura tu IDP de SAML.
- Ejecuta la secuencia de comandos de configuración de la IU para configurar automáticamente el servidor de la IU de New Edge:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-sso -f /opt/silent.conf