

Per impostazione predefinita, quando un utente esce dall'UI New Edge, l'UI New Edge cancella i cookie di sessione locali
per la sessione dell'utente e reindirizza a /edge. Quando SSO Apigee è
configurato con un provider di identità esterna (IdP) SAML, se la sessione IDP dell'utente è ancora
attiva nel browser, l'IDP autentica automaticamente di nuovo l'utente e lo fa accedere di nuovo all'
UI New Edge.
Per terminare la sessione IDP esterna quando un utente esce dall'UI New Edge e impedire la riautenticazione automatica, configura la proprietà SSO_LOGOUT_URL nell'UI New Edge e registra l'URL dell'UI New Edge come origine di reindirizzamento consentita nel tuo IDP.
Configura SSO_LOGOUT_URL nell'UI New Edge
- Apri il file di configurazione che hai utilizzato per attivare SSO nell'UI New Edge (ad esempio,
/opt/silent.conf) e aggiungi laSSO_LOGOUT_URLproprietà che punta a l'endpoint di disconnessione dell'IDP esterno:SSO_LOGOUT_URL=https://idp_domain/signout_endpoint?redirect_param=MANAGEMENT_UI_SCHEME://MANAGEMENT_UI_IP:MANAGEMENT_UI_PORT/edge
- Esegui il comando seguente per applicare la configurazione a
edge-management-ui:/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-sso -f /opt/silent.conf
Consenti il reindirizzamento post-logout nel tuo IDP
Se il tuo SSO_LOGOUT_URL include un parametro di reindirizzamento post-logout all'UI New
Edge, devi inserire l'origine dell'UI New Edge nella lista consentita nel tuo IDP in modo che venga reindirizzata al prompt di accesso
dopo aver terminato la sessione.
Ad esempio, se utilizzi Okta come IDP:
- Accedi alla console di amministrazione Okta.
- Vai a Sicurezza > API > Origini attendibili.
- Fai clic su Aggiungi origine e inserisci i seguenti dettagli:
- Nome origine: inserisci un nome descrittivo (ad esempio,
New Edge UI). - URL di origine: inserisci l'URL di base dell'UI New Edge nel seguente formato:
MANAGEMENT_UI_SCHEME://MANAGEMENT_UI_IP:MANAGEMENT_UI_PORT
Ad esempio:
http://192.168.1.1:3001 - Tipo: seleziona Reindirizza (consente il reindirizzamento del browser all'
URL di origine dopo l'accesso o la disconnessione). L'immagine seguente mostra queste informazioni per
Okta:
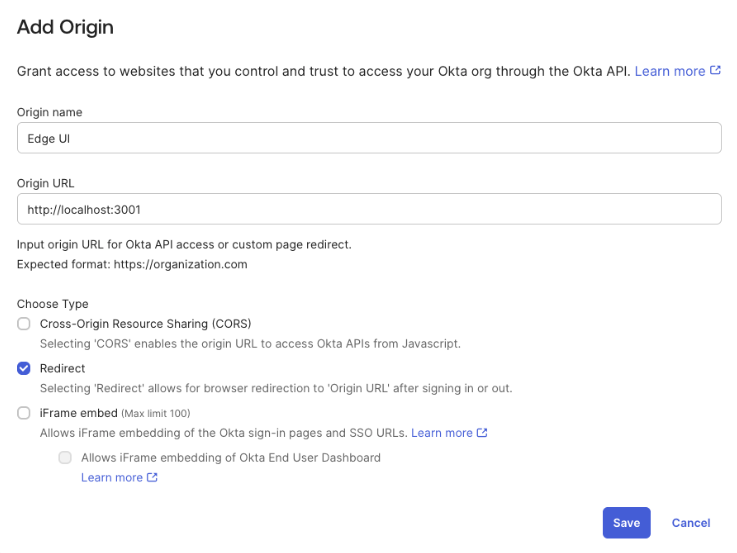
- Nome origine: inserisci un nome descrittivo (ad esempio,
- Fai clic su Salva.
La prossima volta che un utente esce dall'UI New Edge, vengono terminate sia la sessione dell'UI New Edge sia la sessione IDP esterna e l'utente viene reindirizzato alla schermata di accesso IDP.