

Por padrão, quando um usuário faz logout da nova interface do Edge, ela limpa os cookies de sessão local
do usuário e redireciona para /edge. Quando o SSO da Apigee é
configurado com um provedor de identidade externa (IDP) do SAML, se a sessão do IDP do usuário ainda estiver
ativa no navegador, o IDP vai autenticar o usuário novamente e fazer login na nova interface do Edge.
Para encerrar a sessão do IDP externo quando um usuário faz logout da nova interface do Edge e impedir
a reautenticação automática, configure a propriedade SSO_LOGOUT_URL na nova interface do Edge
e registre o URL da nova interface do Edge como uma origem de redirecionamento permitida no IDP.
Configurar SSO_LOGOUT_URL na nova interface do Edge
- Abra o arquivo de configuração usado para ativar o SSO na nova interface do Edge (por exemplo,
/opt/silent.conf) e adicione a propriedadeSSO_LOGOUT_URLque aponta para o endpoint de logout do IDP externo:SSO_LOGOUT_URL=https://idp_domain/signout_endpoint?redirect_param=MANAGEMENT_UI_SCHEME://MANAGEMENT_UI_IP:MANAGEMENT_UI_PORT/edge
- Execute o comando a seguir para aplicar a configuração a
edge-management-ui:/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-sso -f /opt/silent.conf
Permitir o redirecionamento após o logout no IDP
Se o SSO_LOGOUT_URL incluir um parâmetro de redirecionamento após o logout para a nova interface do Edge, você precisará permitir a origem da nova interface do Edge no IDP para que ela seja redirecionada de volta ao prompt de login após encerrar a sessão.
Por exemplo, se você estiver usando o Okta como IDP:
- Faça login no Admin Console do Okta.
- Acesse Segurança > API > Origens confiáveis.
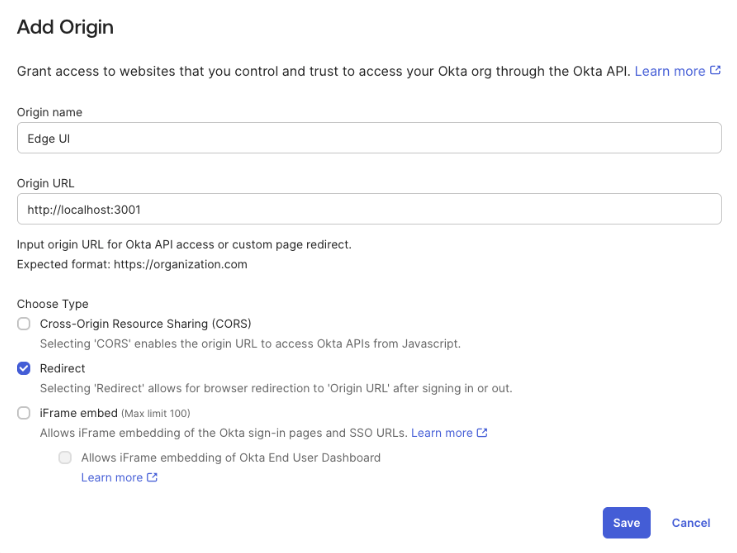
- Clique em Adicionar origem e insira os seguintes detalhes:
- Nome da origem: insira um nome descritivo (por exemplo,
New Edge UI). - URL de origem: insira o URL de base da nova interface do Edge no seguinte
formato:
MANAGEMENT_UI_SCHEME://MANAGEMENT_UI_IP:MANAGEMENT_UI_PORT
Por exemplo:
http://192.168.1.1:3001 - Tipo: selecione Redirecionar (permite o redirecionamento do navegador para
o URL de origem após o login ou logout). A imagem a seguir mostra essas informações para
o Okta:
- Nome da origem: insira um nome descritivo (por exemplo,
- Clique em Salvar.
Quando um usuário fizer logout da nova interface do Edge, a sessão da nova interface do Edge e a sessão do IDP externo serão encerradas, e o usuário será retornado à tela de login do IDP.