

Varsayılan olarak, bir kullanıcı yeni Edge kullanıcı arayüzünden çıkış yaptığında yeni Edge kullanıcı arayüzü, kullanıcının oturumu için yerel oturum çerezlerini temizler ve /edge adresine yönlendirir. Apigee TOA, SAML harici Kimlik Sağlayıcı (IDP) ile yapılandırıldığında kullanıcının IDP oturumu tarayıcıda hâlâ etkinse IDP, kullanıcının kimliğini otomatik olarak yeniden doğrular ve kullanıcının yeni Edge kullanıcı arayüzünde tekrar oturum açmasını sağlar.
Kullanıcı yeni Edge kullanıcı arayüzü oturumunu kapattığında harici IdP oturumunu sonlandırmak ve otomatik yeniden kimlik doğrulamayı önlemek için yeni Edge kullanıcı arayüzünde SSO_LOGOUT_URL özelliğini yapılandırın ve yeni Edge kullanıcı arayüzü URL'sini IdP'nizde izin verilen bir yönlendirme kaynağı olarak kaydedin.
Yeni Edge kullanıcı arayüzünde SSO_LOGOUT_URL yapılandırma
- Yeni Edge kullanıcı arayüzünde TOA'yı etkinleştirmek için kullandığınız yapılandırma dosyasını (ör.
/opt/silent.conf) açın ve harici IdP'nizin oturum kapatma uç noktasını işaret edenSSO_LOGOUT_URLözelliğini ekleyin:SSO_LOGOUT_URL=https://idp_domain/signout_endpoint?redirect_param=MANAGEMENT_UI_SCHEME://MANAGEMENT_UI_IP:MANAGEMENT_UI_PORT/edge
- Yapılandırmayı
edge-management-uiadlı kümeye uygulamak için aşağıdaki komutu çalıştırın:/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-sso -f /opt/silent.conf
IdP'nizde çıkış sonrası yönlendirmeye izin verme
SSO_LOGOUT_URL, oturum kapatma sonrası yönlendirme parametresini Yeni Edge kullanıcı arayüzüne geri yönlendirecek şekilde içeriyorsa oturum sonlandırıldıktan sonra oturum açma istemine geri yönlendirilmesi için Yeni Edge kullanıcı arayüzü kaynağını IdP'nizde izin verilenler listesine eklemeniz gerekir.
Örneğin, IdP olarak Okta kullanıyorsanız:
- Okta Yönetici Konsolu'na giriş yapın.
- Security > API > Trusted Origins'e (Güvenlik > API > Güvenilir Kaynaklar) gidin.
- Add Origin'i (Kaynak Ekle) tıklayın ve aşağıdaki bilgileri girin:
- Kaynak Adı: Açıklayıcı bir ad girin (ör.
New Edge UI). - Kaynak URL: Yeni Edge kullanıcı arayüzünüzün ana URL'sini aşağıdaki biçimde girin:
MANAGEMENT_UI_SCHEME://MANAGEMENT_UI_IP:MANAGEMENT_UI_PORT
Örneğin:
http://192.168.1.1:3001 - Type (Tür): Redirect'i (Yönlendirme) seçin (oturum açtıktan veya kapattıktan sonra tarayıcının kaynak URL'ye yönlendirilmesine izin verir). Aşağıdaki resimde, Okta için bu bilgiler gösterilmektedir:
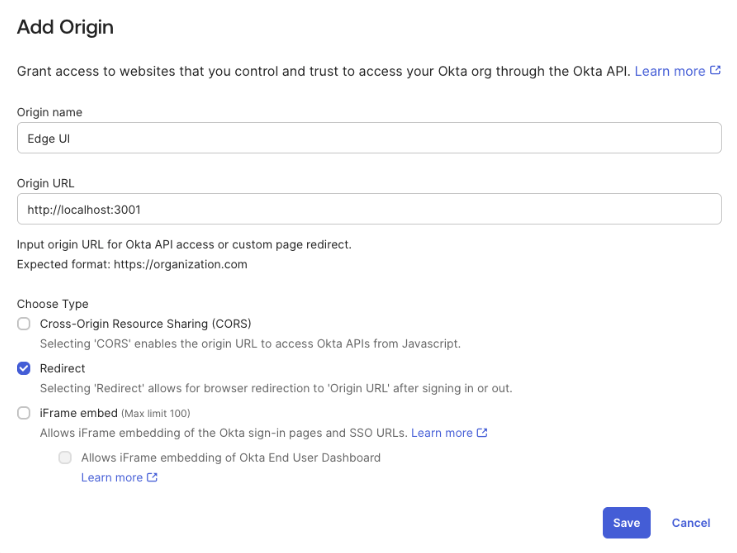
- Kaynak Adı: Açıklayıcı bir ad girin (ör.
- Kaydet'i tıklayın.
Kullanıcı bir sonraki sefer Yeni Edge kullanıcı arayüzünden çıkış yaptığında hem Yeni Edge kullanıcı arayüzü oturumu hem de harici IdP oturumu sonlandırılır ve kullanıcı IdP oturum açma ekranına geri yönlendirilir.