

默认情况下,当用户退出 New Edge 界面时,New Edge 界面会清除用户会话的本地会话
Cookie,并重定向到 /edge。当 Apigee SSO 配置了 SAML 外部身份提供方 (IDP) 时,如果用户的 IDP 会话在浏览器中仍然处于活动状态,则 IDP 会自动重新对用户进行身份验证,并让用户重新登录 New Edge 界面。
如需在用户退出 New Edge 界面时终止外部 IDP 会话并防止
自动重新进行身份验证,请在 New Edge 界面上配置 SSO_LOGOUT_URL 属性
并将 New Edge 界面网址注册为 IDP 中允许的重定向来源。
在 New Edge 界面上配置 SSO_LOGOUT_URL
- 打开您用于在 New Edge 界面上启用 SSO 的配置文件(例如
/opt/silent.conf),并添加指向SSO_LOGOUT_URL属性,指向 您的外部 IDP 退出端点:SSO_LOGOUT_URL=https://idp_domain/signout_endpoint?redirect_param=MANAGEMENT_UI_SCHEME://MANAGEMENT_UI_IP:MANAGEMENT_UI_PORT/edge
- 执行以下命令,将配置应用于
edge-management-ui:/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-sso -f /opt/silent.conf
在 IDP 中允许退出后重定向
如果您的 SSO_LOGOUT_URL 包含退出后重定向回 New
Edge 界面的参数,您必须在 IDP 中将 New Edge 界面源列入许可清单,以便在会话终止后重定向回登录
提示。
例如,如果您使用 Okta 作为 IDP,请执行以下操作:
- 登录 Okta 管理控制台 。
- 依次前往安全性 > API > 受信任的来源 。
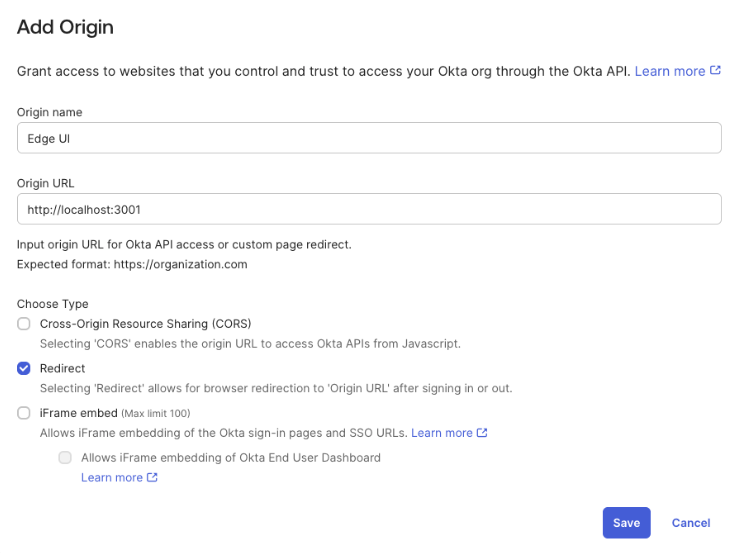
- 点击添加来源 ,然后输入以下详细信息:
- 来源名称:输入一个描述性名称(例如
New Edge UI)。 - 来源网址:按照以下格式输入 New Edge 界面的基础网址:
MANAGEMENT_UI_SCHEME://MANAGEMENT_UI_IP:MANAGEMENT_UI_PORT
例如:
http://192.168.1.1:3001 - 类型:选择重定向(允许在登录或退出后将浏览器重定向到
来源网址)。下图显示了 Okta 的此信息:
- 来源名称:输入一个描述性名称(例如
- 点击保存 。
当用户下次退出 New Edge 界面时,New Edge 界面会话和外部 IDP 会话都会终止,并且用户会返回到 IDP 登录屏幕。