

تحدّد مواصفات SAML ثلاثة عناصر:
- المسؤول (مستخدم واجهة مستخدم Edge الجديدة)
- مقدّم الخدمة (Apigee SSO)
- موفِّر الهوية (يعرض تأكيد SAML)
عند تفعيل SAML، يطلب المدير (مستخدم واجهة مستخدم New Edge) الوصول إلى موفّر الخدمة (Apigee SSO). بعد ذلك، تطلب خدمة الدخول المُوحَّد (SSO) في Apigee (بصفتها وسيط هوية موحَّدة) تأكيد الهوية من موفِّر هوية SAML وتحصل عليه، وتستخدم هذا التأكيد لإنشاء الرموز المميّزة لبروتوكولَي OIDC وOAuth2 المطلوبة للوصول إلى واجهة مستخدم New Edge. بعد ذلك، تتم إعادة توجيه المستخدم إلى واجهة مستخدم New Edge.
وتكون هذه العملية على النحو التالي:
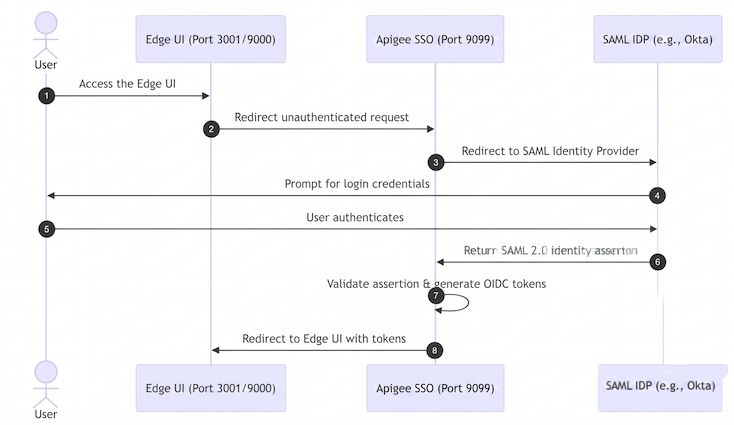
في هذا المخطّط البياني:
- يحاول المستخدم الوصول إلى واجهة مستخدم Edge الجديدة من خلال إرسال طلب إلى عنوان URL لتسجيل الدخول إلى واجهة مستخدم Edge. مثلاً:
https://edge_management_ui_IP_DNS:3001 - تتم إعادة توجيه الطلبات غير المصادَق عليها إلى الدخول الموحّد (SSO) في Apigee.
- يعيد الدخول المُوحَّد (SSO) توجيه الطلب إلى موفِّر الهوية (IdP) المستنِد إلى SAML. على سبيل المثال،
https://idp.customer.com. - إذا لم يكن المستخدم مسجّلاً الدخول إلى موفِّر الهوية، سيُطلب منه تسجيل الدخول.
- يسجّل المستخدم الدخول.
- تتم مصادقة المستخدم من خلال موفِّر الهوية (IdP) عبر SAML، والذي ينشئ تأكيد SAML 2.0 ويعيده إلى خدمة الدخول الموحّد (SSO) في Apigee.
- تتحقّق خدمة الدخول المُوحَّد (SSO) في Apigee من صحة التأكيد، وتستخرج هوية المستخدم من التأكيد، وتنشئ رموز مصادقة OIDC/OAuth2 لواجهة مستخدم New Edge، وتعيد توجيه المستخدم إلى صفحة واجهة مستخدم New Edge الرئيسية على عنوان URL التالي:
https://edge_management_ui_IP_DNS:3001/edge
يتوافق Edge مع العديد من موفّري الهوية، بما في ذلك Okta وMicrosoft Active Directory Federation Services (ADFS). بالنسبة إلى Okta، يُرجى الاطّلاع على القسم التالي.
لضبط موفِّر هوية SAML، يتطلّب Edge عنوان بريد إلكتروني لتحديد هوية المستخدم. لذلك، يجب أن يعرض موفِّر الهوية عنوان بريد إلكتروني كجزء من تأكيد الهوية.
بالإضافة إلى ذلك، عليك ضبط موفِّر الهوية باستخدام المعلومات التالية لضمان إمكانية تواصله مع خدمة الدخول المُوحَّد في Apigee:
| الإعداد | الوصف |
|---|---|
| عنوان URL لخدمة Assertion Consumer Service (عنوان URL للدخول المُوحّد) | هذا هو عنوان URL لإعادة التوجيه إلى صفحة الدخول الموحّد في Apigee بعد أن يُدخل المستخدم بيانات اعتماد موفّر الهوية. ويكون بالتنسيق التالي: protocol://apigee_sso_IP_DNS:port/callback على سبيل المثال: http://1.2.3.4:9099/callback |
| رقم تعريف كيان مقدِّم الخدمة (أو معرّف Audience URI) | تتوقّع خدمة Apigee SSO تلقائيًا أن يكون رقم تعريف كيان مقدّم الخدمة هو إذا تجاوزت هذا الإعداد التلقائي من خلال ضبط السمة |
ضبط إعدادات Okta
لضبط إعدادات Okta:
- سجِّل الدخول إلى Okta.
- انقر على التطبيقات، ثم اختَر تطبيق SAML.
- انقر على علامة التبويب المهام لإضافة أي مستخدمين إلى التطبيق. وسيتمكّن هؤلاء المستخدمون من تسجيل الدخول إلى واجهة مستخدم Edge الجديدة وإجراء طلبات بيانات من واجهة برمجة تطبيقات Edge. ومع ذلك، يجب أولاً إضافة كل مستخدم إلى مؤسسة Edge وتحديد دور المستخدم. لمزيد من المعلومات، يُرجى الاطّلاع على تسجيل مستخدمين جدد في Edge.
- اختَر علامة التبويب تسجيل الدخول للحصول على عنوان URL للبيانات الوصفية الخاصة بموفِّر الهوية. ستحتاج إلى ذلك لضبط إعدادات SAML في ملف
/opt/apigee/customer/application/openldap.properties. - اختَر علامة التبويب عام لضبط تطبيق Okta، كما هو موضّح في الجدول التالي:
الإعداد الوصف عنوان URL للدخول المُوحَّد تحدّد عنوان URL لإعادة التوجيه إلى الدخول المُوحَّد (SSO) لاستخدامه بعد أن يُدخل المستخدم بيانات اعتماد Okta. يكون عنوان URL هذا على الشكل التالي:
http://apigee_sso_IP_DNS:9099/callback
إذا أنهى الدخول المُوحَّد (SSO) في Apigee بروتوكول أمان طبقة النقل (TLS):
https://apigee_sso_IP_DNS:9443/callback
إذا أنهى جهاز موازنة الحمل بروتوكول أمان طبقة النقل (TLS):
https://load_balancer_IP_or_DNS:443/callback
استخدِم هذا الخيار لعنوان URL الخاص بالمستلِم وعنوان URL المقصود ضَع علامة في مربّع الاختيار هذا. معرّف الموارد المنتظم (URI) للجمهور (رقم تعريف كيان مقدِّم الخدمة) اضبط هذه السمة على apigee-saml-login-opdk. هذا هو معرّف كيان مقدّم الخدمة التلقائي في Edge. إذا تجاوزت هذه القيمة باستخدام السمةlib_settings_saml_entity_issuerفي الإعدادات، حدِّد رقم تعريف الكيان المخصّص هنا بدلاً من ذلك.Default RelayState اترك الحقل فارغًا. تنسيق معرّف الاسم حدِّد قيمة EmailAddress.اسم مستخدم التطبيق حدِّد قيمة Okta username.بيانات السمات حدِّد السمات التي يتم ربطها بالسمات SAML_USERNAME_ATTRوSAML_EMAIL_ATTRوSAML_GROUPS_ATTRفي الإعدادات. عادةً، يجب ربطnameوemailوgroups.
بعد ضبط الإعدادات، ستنقل Okta تأكيد SAML بنجاح إلى خدمة Apigee SSO أثناء تسجيل الدخول.