

La spécification SAML définit trois entités :
- Principal (utilisateur de la nouvelle interface utilisateur Edge)
- Fournisseur de services (Apigee SSO)
- Fournisseur d'identité (renvoie une assertion SAML)
Lorsque SAML est activé, le principal (un utilisateur de la nouvelle interface utilisateur Edge) demande l'accès au fournisseur de services (Apigee SSO). Apigee SSO (en tant que courtier d'identité fédérée) demande et obtient ensuite une assertion d'identité auprès du fournisseur d'identité SAML, puis l'utilise pour générer les jetons OIDC et OAuth2 requis pour accéder à la nouvelle interface utilisateur Edge. L'utilisateur est ensuite redirigé vers la nouvelle interface utilisateur Edge.
Voici le processus :
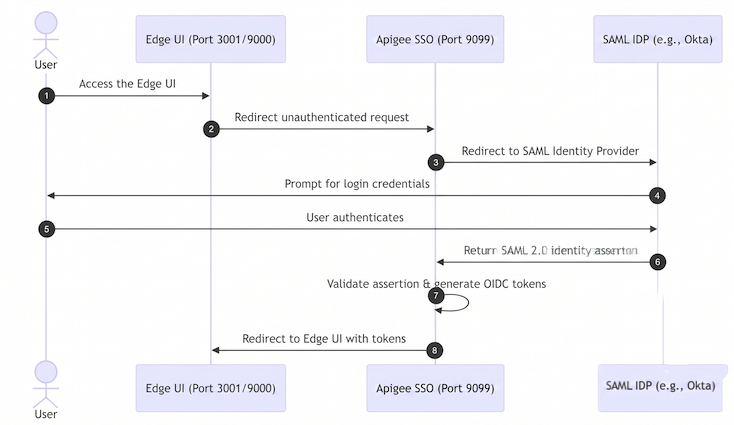
Dans ce diagramme :
- L'utilisateur tente d'accéder à la nouvelle interface utilisateur Edge en envoyant une requête à l'URL de connexion de l'interface utilisateur Edge. Par exemple :
https://edge_management_ui_IP_DNS:3001 - Les requêtes non authentifiées sont redirigées vers Apigee SSO.
- L'authentification unique redirige la requête vers le fournisseur d'identité SAML. Par exemple,
https://idp.customer.com. - Si l'utilisateur n'est pas connecté au fournisseur d'identité, il est invité à se connecter.
- L'utilisateur se connecte.
- L'utilisateur est authentifié par le fournisseur d'identité SAML, qui génère une assertion SAML 2.0 et la renvoie à Apigee SSO.
- Apigee SSO valide l'assertion, extrait l'identité de l'utilisateur de l'assertion,
génère les jetons d'authentification OIDC/OAuth2 pour la nouvelle interface utilisateur Edge et redirige l'utilisateur vers
la page principale de la nouvelle interface utilisateur Edge à l'URL suivante :
https://edge_management_ui_IP_DNS:3001/edge
Edge est compatible avec de nombreux fournisseurs d'identité, y compris Okta et Microsoft Active Directory Federation Services (ADFS). Pour Okta, consultez la section suivante.
Pour configurer votre fournisseur d'identité SAML, Edge nécessite une adresse e-mail pour identifier l'utilisateur. Par conséquent, le fournisseur d'identité doit renvoyer une adresse e-mail dans l'assertion d'identité.
De plus, vous devrez configurer votre fournisseur d'identité avec les informations suivantes pour vous assurer qu'il peut communiquer avec Apigee SSO :
| Paramètre | Description |
|---|---|
| Assertion Consumer Service URL (URL d'authentification unique) | Il s'agit de l'URL de redirection vers Apigee SSO une fois que l'utilisateur a saisi ses identifiants de fournisseur d'identité. Elle se présente comme suit : protocol://apigee_sso_IP_DNS:port/callback Par exemple : http://1.2.3.4:9099/callback |
| ID d'entité du fournisseur de services (ou URI d'audience) | Par défaut, Apigee SSO s'attend à ce que l'ID d'entité du fournisseur de services soit Si vous remplacez cette valeur par défaut en définissant la propriété |
Configurer Okta
Pour configurer Okta :
- Connectez-vous à Okta.
- Sélectionnez Applications , puis votre application SAML.
- Sélectionnez l'onglet Assignments (Attributions) pour ajouter des utilisateurs à l'application. Ces utilisateurs pourront se connecter à la nouvelle interface utilisateur Edge et effectuer des appels d'API Edge. Toutefois, vous devez d'abord ajouter chaque utilisateur à une organisation Edge et spécifier son rôle. Pour en savoir plus, consultez Enregistrer de nouveaux utilisateurs Edge.
- Sélectionnez l'onglet Sign on (Connexion) pour obtenir l'URL des métadonnées du fournisseur d'identité. Vous en aurez besoin pour configurer les paramètres SAML dans votre fichier
/opt/apigee/customer/application/openldap.properties. - Sélectionnez l'onglet General (Général) pour configurer l'application Okta, comme indiqué dans le
tableau suivant :
Paramètre Description Single sign on URL (URL d'authentification unique) Spécifie l'URL de redirection vers l'authentification unique à utiliser une fois que l'utilisateur a saisi ses identifiants Okta. Cette URL se présente comme suit :
http://apigee_sso_IP_DNS:9099/callback
Si Apigee SSO met fin à TLS :
https://apigee_sso_IP_DNS:9443/callback
Si un équilibreur de charge met fin à TLS :
https://load_balancer_IP_or_DNS:443/callback
Use this for Recipient URL and Destination URL (Utiliser pour l'URL du destinataire et l'URL de destination) Cochez cette case. Audience URI (SP Entity ID) (URI d'audience (ID d'entité du fournisseur de services)) Définissez cette valeur sur apigee-saml-login-opdk. Il s'agit de l'ID d'entité du fournisseur de services Edge par défaut. Si vous remplacez cette valeur à l'aide de la propriétélib_settings_saml_entity_issuerdans votre configuration, spécifiez plutôt votre ID d'entité personnalisé ici.Default RelayState (RelayState par défaut) Laissez le champ vide. Name ID format (Format de l'ID du nom) Spécifiez EmailAddress.Application username (Nom d'utilisateur de l'application) Spécifiez Okta username.Attribute Statements (Déclarations d'attributs) Spécifiez les attributs qui correspondent aux propriétés SAML_USERNAME_ATTR,SAML_EMAIL_ATTRetSAML_GROUPS_ATTRdans votre configuration. En règle générale, vous devez mappername,emailetgroups.
Une fois configuré, Okta transmettra correctement l'assertion SAML à Apigee SSO lors de la connexion.