

एसएएमएल की खास जानकारी में, तीन एंटिटी के बारे में बताया गया है:
- प्रिंसिपल (New Edge यूज़र इंटरफ़ेस (यूआई) का उपयोगकर्ता)
- सेवा देने वाली कंपनी (Apigee SSO)
- आइडेंटिटी प्रोवाइडर (एसएएमएल असर्शन दिखाता है)
एसएएमएल की सुविधा चालू होने पर, प्रिंसिपल (New Edge यूज़र इंटरफ़ेस (यूआई) का उपयोगकर्ता), सेवा देने वाली कंपनी (Apigee SSO) से ऐक्सेस का अनुरोध करता है. इसके बाद, Apigee SSO (फ़ेडरेटेड आइडेंटिटी ब्रोकर के तौर पर), एसएएमएल आईडीपी (IdP) से आइडेंटिटी असर्शन का अनुरोध करता है और उसे हासिल करता है . साथ ही, New Edge यूज़र इंटरफ़ेस (यूआई) को ऐक्सेस करने के लिए ज़रूरी OIDC और OAuth2 टोकन जनरेट करने के लिए, उस असर्शन का इस्तेमाल करता है. इसके बाद, उपयोगकर्ता को वापस New Edge यूज़र इंटरफ़ेस (यूआई) पर रीडायरेक्ट कर दिया जाता है.
यह प्रोसेस इस तरह होती है:
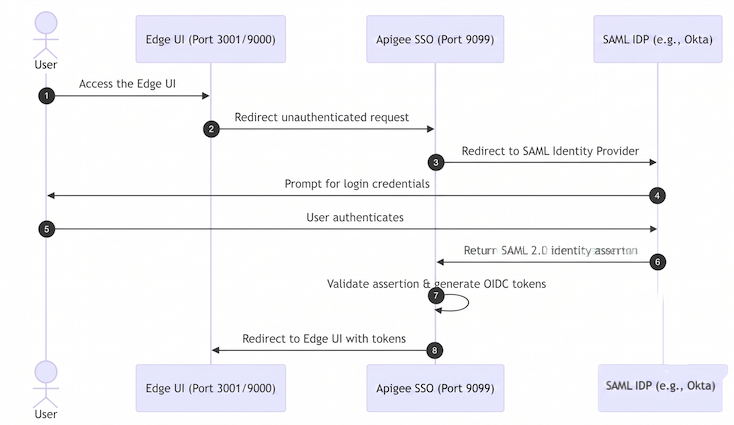
इस डायग्राम में:
- उपयोगकर्ता, Edge
यूज़र इंटरफ़ेस (यूआई) के लॉगिन यूआरएल पर अनुरोध करके, New Edge यूज़र इंटरफ़ेस (यूआई) को ऐक्सेस करने की कोशिश करता है. उदाहरण के लिए:
https://edge_management_ui_IP_DNS:3001 - बिना पुष्टि किए गए अनुरोधों को Apigee SSO पर रीडायरेक्ट किया जाता है.
- एसएसओ, अनुरोध को एसएएमएल आईडीपी (IdP) पर रीडायरेक्ट करता है. उदाहरण के लिए,
https://idp.customer.com. - अगर उपयोगकर्ता ने आइडेंटिटी प्रोवाइडर में लॉग इन नहीं किया है, तो उससे लॉग इन करने के लिए कहा जाता है.
- उपयोगकर्ता लॉग इन करता है.
- एसएएमएल आईडीपी (IdP) से उपयोगकर्ता की पुष्टि की जाती है. इसके बाद, एसएएमएल आईडीपी (IdP), एसएएमएल 2.0 असर्शन जनरेट करता है और उसे Apigee SSO को वापस भेज देता है.
- Apigee SSO, असर्शन की पुष्टि करता है. इसके बाद, असर्शन से उपयोगकर्ता की पहचान की जानकारी निकालता है.
साथ ही, New Edge यूज़र इंटरफ़ेस (यूआई) के लिए OIDC/OAuth2 पुष्टि टोकन जनरेट करता है. इसके बाद, उपयोगकर्ता को
New Edge यूज़र इंटरफ़ेस (यूआई) के मुख्य पेज पर, इस यूआरएल पर रीडायरेक्ट कर देता है:
https://edge_management_ui_IP_DNS:3001/edge
Edge, Okta और Microsoft Active Directory Federation Services (ADFS) जैसे कई आईडीपी (IdP) के साथ काम करता है. Okta के बारे में जानने के लिए, यह सेक्शन देखें.
एसएएमएल आईडीपी (IdP) को कॉन्फ़िगर करने के लिए, Edge को उपयोगकर्ता की पहचान करने के लिए एक ईमेल पते की ज़रूरत होती है. इसलिए, आइडेंटिटी असर्शन के तहत, आइडेंटिटी प्रोवाइडर को एक ईमेल पता दिखाना होगा.
इसके अलावा, आपको Apigee SSO के साथ कम्यूनिकेट करने के लिए, अपने आईडीपी (IdP) को यह जानकारी देकर कॉन्फ़िगर करना होगा:
| सेटिंग | ब्यौरा |
|---|---|
| असर्शन कंज्यूमर सर्विस यूआरएल (एकल साइन-ऑन यूआरएल) | यह, Apigee SSO पर रीडायरेक्ट करने वाला यूआरएल है. इस पर उपयोगकर्ता, आईडीपी के क्रेडेंशियल डालने के बाद रीडायरेक्ट होता है. इसका फ़ॉर्मैट यह होता है: protocol://apigee_sso_IP_DNS:port/callback उदाहरण के लिए: http://1.2.3.4:9099/callback |
| एसपी एंटिटी आईडी (या ऑडियंस यूआरआई) | डिफ़ॉल्ट रूप से, Apigee SSO को एसपी एंटिटी आईडी के तौर पर अगर आपने अपने कॉन्फ़िगरेशन में |
Okta को कॉन्फ़िगर करना
Okta को कॉन्फ़िगर करने के लिए:
- Okta में लॉग इन करें.
- ऐप्लिकेशन को चुनें. इसके बाद, अपना एसएएमएल ऐप्लिकेशन चुनें.
- ऐप्लिकेशन में उपयोगकर्ता जोड़ने के लिए, असाइनमेंट टैब चुनें. इन उपयोगकर्ताओं के पास, New Edge यूज़र इंटरफ़ेस (यूआई) में लॉग इन करने और Edge API कॉल करने का ऐक्सेस होगा. हालांकि, इसके लिए आपको हर उपयोगकर्ता को Edge संगठन में जोड़ना होगा और उपयोगकर्ता की भूमिका तय करनी होगी. ज़्यादा जानकारी के लिए, Edge के नए उपयोगकर्ताओं को रजिस्टर करना लेख पढ़ें.
- आइडेंटिटी प्रोवाइडर के मेटाडेटा का यूआरएल पाने के लिए, साइन इन करें टैब चुनें. आपको इसकी ज़रूरत, अपनी
/opt/apigee/customer/application/openldap.propertiesफ़ाइल में एसएएमएल सेटिंग कॉन्फ़िगर करने के लिए होगी. - Okta ऐप्लिकेशन को कॉन्फ़िगर करने के लिए, सामान्य टैब चुनें. इसके बाद, यहां दी गई
टेबल देखें:
सेटिंग ब्यौरा एकल साइन-ऑन यूआरएल इससे, एसएसओ पर रीडायरेक्ट करने वाला यूआरएल तय होता है. इस पर उपयोगकर्ता, Okta के क्रेडेंशियल डालने के बाद रीडायरेक्ट होता है. यह यूआरएल इस फ़ॉर्मैट में होता है:
http://apigee_sso_IP_DNS:9099/callback
अगर Apigee SSO, TLS को बंद करता है, तो:
https://apigee_sso_IP_DNS:9443/callback
अगर लोड बैलेंसर, TLS को बंद करता है, तो:
https://load_balancer_IP_or_DNS:443/callback
इसका इस्तेमाल, पाने वाले का यूआरएल और गंतव्य यूआरएल के लिए करें यह चेकबॉक्स चुनें. ऑडियंस यूआरआई (एसपी एंटिटी आईडी) इसे apigee-saml-login-opdkपर सेट करें. यह, Edge का डिफ़ॉल्ट एसपी एंटिटी आईडी है. अगर आपने अपने कॉन्फ़िगरेशन मेंlib_settings_saml_entity_issuerप्रॉपर्टी का इस्तेमाल करके, इस वैल्यू को बदला है, तो यहां अपना कस्टम एंटिटी आईडी डालें.डिफ़ॉल्ट RelayState इसे खाली छोड़ें. नेम आईडी फ़ॉर्मैट EmailAddressडालें.ऐप्लिकेशन का उपयोगकर्ता नाम Okta usernameडालें.एट्रिब्यूट स्टेटमेंट उन एट्रिब्यूट के बारे में बताएं जो आपके कॉन्फ़िगरेशन में SAML_USERNAME_ATTR,SAML_EMAIL_ATTR, औरSAML_GROUPS_ATTRप्रॉपर्टी से मैप होते हैं. आम तौर पर, आपकोname,email, औरgroupsको मैप करना चाहिए.
कॉन्फ़िगर करने के बाद, Okta, लॉगिन के दौरान एसएएमएल असर्शन को Apigee SSO पर पास कर देगा.