

La specifica SAML definisce tre entità:
- Principal (utente della nuova UI Edge)
- Fornitore di servizi (SSO Apigee)
- Provider di identità (restituisce l'asserzione SAML)
Quando SAML è abilitato, l'entità (un utente della nuova UI Edge) richiede l'accesso all'SSO Apigee (il fornitore di servizi). Apigee SSO (nel suo ruolo di broker di identità federata) richiede e ottiene un' asserzione di identità dall'IdP SAML e la utilizza per generare i token OIDC e OAuth2 necessari per accedere alla nuova UI Edge. L'utente viene quindi reindirizzato alla nuova UI Edge.
Questa procedura è la seguente:
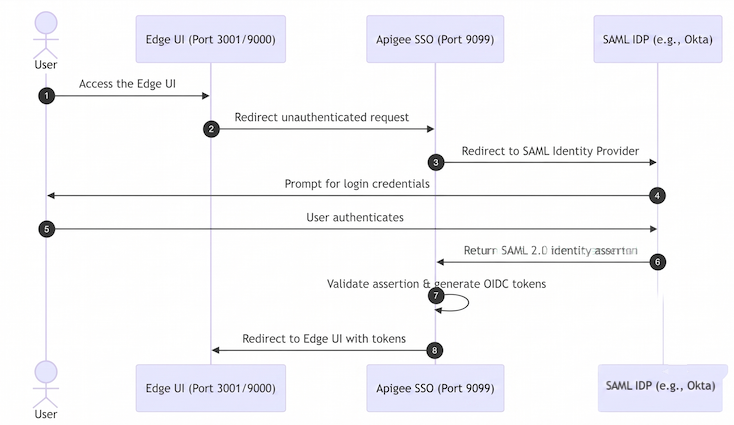
In questo diagramma:
- L'utente tenta di accedere alla nuova UI Edge inviando una richiesta all'URL di accesso per la UI Edge. Ad esempio:
https://edge_management_ui_IP_DNS:3001 - Le richieste non autenticate vengono reindirizzate a SSO Apigee.
- SSO reindirizza la richiesta all'IdP SAML. Ad esempio,
https://idp.customer.com. - Se l'utente non ha eseguito l'accesso al provider di identità, gli viene chiesto di farlo.
- L'utente esegue l'accesso.
- L'utente viene autenticato dall'IdP SAML, che genera un'asserzione SAML 2.0 e la restituisce ad Apigee SSO.
- SSO Apigee convalida l'asserzione, estrae l'identità dell'utente dall'asserzione, genera i token di autenticazione OIDC/OAuth2 per la nuova UI Edge e reindirizza l'utente alla pagina principale della nuova UI Edge all'URL seguente:
https://edge_management_ui_IP_DNS:3001/edge
Edge supporta molti IdP, tra cui Okta e Microsoft Active Directory Federation Services (ADFS). Per Okta, consulta la sezione seguente.
Per configurare l'IdP SAML, Edge richiede un indirizzo email per identificare l'utente. Pertanto, il provider di identità deve restituire un indirizzo email come parte dell'asserzione di identità.
Inoltre, dovrai configurare l'IdP con le seguenti informazioni per assicurarti che possa comunicare con Apigee SSO:
| Impostazione | Descrizione |
|---|---|
| URL Assertion Consumer Service (URL Single Sign-On) | Si tratta dell'URL di reindirizzamento ad Apigee SSO dopo che l'utente ha inserito le credenziali dell'IdP. Ha il seguente formato: protocol://apigee_sso_IP_DNS:port/callback Ad esempio: http://1.2.3.4:9099/callback |
| L'ID entità SP (o URI Audience) | Per impostazione predefinita, SSO Apigee si aspetta che l'ID entità SP sia Se esegui l'override di questo valore predefinito impostando la proprietà |
Configurare Okta
Per configurare Okta:
- Accedi a Okta.
- Seleziona Applicazioni e poi l'applicazione SAML.
- Seleziona la scheda Assegnazioni per aggiungere utenti all'applicazione. Questi utenti potranno accedere alla nuova UI Edge ed effettuare chiamate API Edge. Tuttavia, devi prima aggiungere ogni utente a un'organizzazione Edge e specificare il ruolo dell'utente. Per saperne di più, consulta Registrare nuovi utenti Edge.
- Seleziona la scheda Accesso per ottenere l'URL dei metadati del provider di identità. Ti servirà per configurare le impostazioni SAML nel file
/opt/apigee/customer/application/openldap.properties. - Seleziona la scheda Generale per configurare l'applicazione Okta, come mostrato nella
tabella seguente:
Impostazione Descrizione URL Single Sign-On Specifica l'URL di reindirizzamento a SSO da utilizzare dopo che l'utente ha inserito le credenziali di Okta. Questo URL ha il seguente formato:
http://apigee_sso_IP_DNS:9099/callback
Se SSO Apigee termina TLS:
https://apigee_sso_IP_DNS:9443/callback
Se un bilanciatore del carico termina TLS:
https://load_balancer_IP_or_DNS:443/callback
Utilizza questo URL per l'URL destinatario e l'URL di destinazione Seleziona questa casella di controllo. URI Audience (ID entità SP) Imposta questo valore su apigee-saml-login-opdk. Questo è l'ID entità SP Edge predefinito. Se esegui l'override di questo valore utilizzando la proprietàlib_settings_saml_entity_issuernella configurazione, specifica qui l'ID entità personalizzato.RelayState predefinito Lascia vuoto. Formato ID nome Specifica EmailAddress.Nome utente dell'applicazione Specifica Okta username.Istruzioni attributo Specifica gli attributi che eseguono il mapping alle proprietà SAML_USERNAME_ATTR,SAML_EMAIL_ATTReSAML_GROUPS_ATTRnella configurazione. In genere, devi eseguire il mapping diname,emailegroups.
Una volta configurato, Okta passerà correttamente l'asserzione SAML all'SSO Apigee durante l'accesso.