

SAML 사양은 세 가지 항목을 정의합니다.
- 주체 (새 Edge UI 사용자)
- 서비스 제공업체 (Apigee SSO)
- ID 공급업체 (SAML 어설션 반환)
SAML이 사용 설정되면 주체 (새 Edge UI 사용자)가 서비스 제공업체 (Apigee SSO)에 대한 액세스 권한을 요청합니다. 그런 다음 Apigee SSO (제휴 ID 브로커 역할)가 SAML IDP에서 ID 어설션을 요청하고 가져와서 이 어설션을 사용하여 새 Edge UI에 액세스하는 데 필요한 OIDC 및 OAuth2 토큰 을 생성합니다. 그러면 사용자가 새 Edge UI로 다시 리디렉션됩니다.
이 프로세스는 다음과 같습니다.
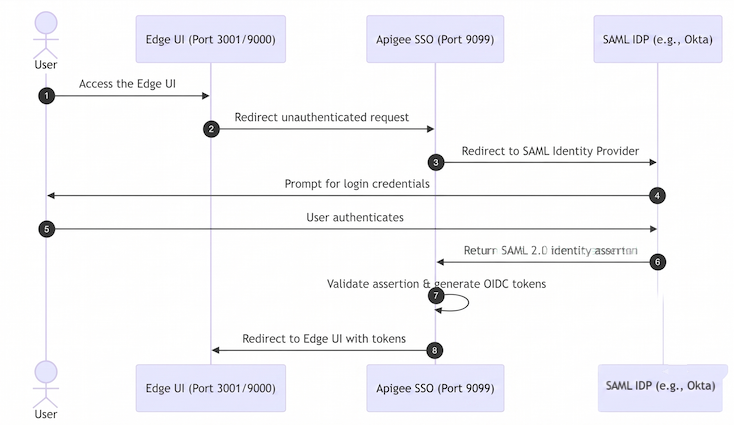
이 다이어그램에서,
- 사용자가 Edge
UI의 로그인 URL에 요청하여 새 Edge UI에 액세스하려고 합니다. 예:
https://edge_management_ui_IP_DNS:3001 - 인증되지 않은 요청은 Apigee SSO로 리디렉션됩니다.
- SSO는 요청을 SAML IDP로 리디렉션합니다. 예:
https://idp.customer.com. - 사용자가 ID 공급업체에 로그인하지 않은 경우 log in하라는 메시지가 표시됩니다.
- 사용자가 로그인합니다.
- 사용자는 SAML 2.0 어설션을 생성하여 Apigee SSO로 반환하는 SAML IDP에 의해 인증됩니다.
- Apigee SSO는 어설션을 검증하고 어설션에서 사용자 ID를 추출하며
새 Edge UI의 OIDC/OAuth2 인증 토큰을 생성하고 사용자를
다음 URL의 기본 새 Edge UI 페이지로 리디렉션합니다.
https://edge_management_ui_IP_DNS:3001/edge
Edge는 Okta 및 Microsoft Active Directory Federation Services (ADFS)를 비롯한 여러 IDP를 지원합니다. Okta는 다음 섹션을 참고하세요.
SAML IDP를 구성하려면 Edge에 사용자를 식별하는 이메일 주소가 필요합니다. 따라서 ID 공급업체는 ID 어설션의 일부로 이메일 주소를 반환해야 합니다.
또한 IDP가 Apigee SSO와 통신할 수 있도록 다음 정보로 IDP를 구성해야 합니다.
| 설정 | 설명 |
|---|---|
| Assertion Consumer Service URL (싱글 사인온 URL) | 사용자가 IDP 사용자 인증 정보를 입력한 후 Apigee SSO로 다시 리디렉션되는 URL입니다. 다음 형식을 취합니다. protocol://apigee_sso_IP_DNS:port/callback 예: http://1.2.3.4:9099/callback |
| SP 항목 ID (또는 대상 URI) | 기본적으로 Apigee SSO는 SP 항목 ID가 구성에서 |
Okta 구성
Okta를 구성하려면 다음 단계를 따르세요.
- Okta에 로그인합니다.
- 애플리케이션 을 선택한 후 SAML 애플리케이션을 선택합니다.
- 할당 탭을 선택하여 애플리케이션에 사용자를 추가합니다. 이러한 사용자 는 새 Edge UI에 로그인하고 Edge API를 호출할 수 있습니다. 하지만 먼저 각 사용자를 Edge 조직에 추가하고 사용자의 역할을 지정해야 합니다. 자세한 내용은 새 Edge 사용자 등록을 참고하세요.
- 로그인 탭을 선택하여 ID 공급업체 메타데이터 URL을 가져옵니다.
/opt/apigee/customer/application/openldap.properties파일에서 SAML 설정을 구성하려면 이 URL이 필요합니다. - 다음 표와 같이 일반 탭을 선택하여 Okta 애플리케이션을 구성합니다.
설정 설명 싱글 사인온 URL 사용자가 Okta 사용자 인증 정보를 입력한 후 사용할 SSO로 다시 리디렉션되는 URL을 지정합니다. 이 URL은 다음 형식입니다.
http://apigee_sso_IP_DNS:9099/callback
Apigee SSO가 TLS를 종료하는 경우:
https://apigee_sso_IP_DNS:9443/callback
부하 분산기가 TLS를 종료하는 경우:
https://load_balancer_IP_or_DNS:443/callback
수신자 URL 및 도착 URL에 사용 이 체크박스를 설정합니다. 대상 URI (SP 항목 ID) apigee-saml-login-opdk로 설정합니다. 이것이 기본 Edge SP 항목 ID입니다. 구성에서lib_settings_saml_entity_issuer속성을 사용하여 이 값을 재정의하는 경우 대신 여기에 커스텀 항목 ID를 지정합니다.기본 RelayState 비워 둡니다. 이름 ID 형식 EmailAddress를 지정합니다.애플리케이션 사용자 이름 Okta username을 지정합니다.속성 문 구성에서 SAML_USERNAME_ATTR,SAML_EMAIL_ATTR,SAML_GROUPS_ATTR속성에 매핑되는 속성을 지정합니다. 일반적으로name,email,groups를 매핑해야 합니다.
구성되면 Okta는 로그인 중에 SAML 어설션을 Apigee SSO로 다시 전달합니다.