

A especificação SAML define três entidades:
- Principal (usuário da nova interface do Edge)
- Provedor de serviços (SSO da Apigee)
- Provedor de identidade (retorna a declaração SAML)
Quando o SAML está ativado, o principal (um usuário da nova interface do Edge) solicita acesso ao provedor de serviços (o SSO da Apigee). O SSO da Apigee (na função de agente de identidade federada) solicita e recebe uma declaração de identidade do IdP SAML e a usa para gerar os tokens OIDC e OAuth2 necessários para acessar a nova interface do Edge. Em seguida, o usuário é redirecionado de volta para a nova interface do Edge.
Esse processo é o seguinte:
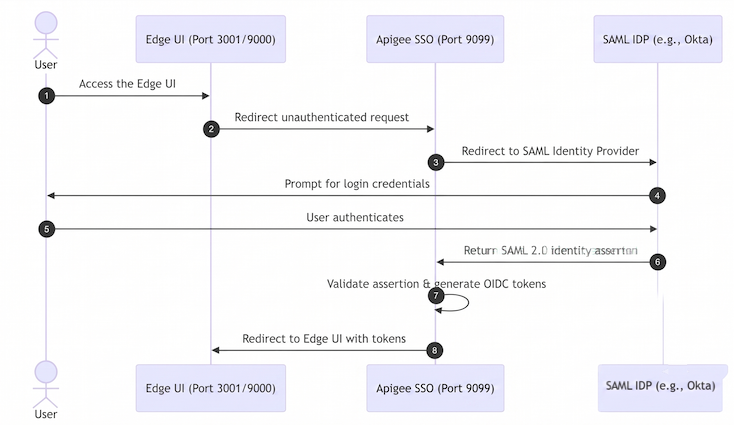
Neste diagrama:
- O usuário tenta acessar a nova interface do Edge fazendo uma solicitação ao URL de login da interface do Edge. Exemplo:
https://edge_management_ui_IP_DNS:3001 - As solicitações não autenticadas são redirecionadas para o SSO da Apigee.
- O SSO redireciona a solicitação para o IdP SAML. Exemplo:
https://idp.customer.com. - Se o usuário não estiver conectado ao provedor de identidade, ele será solicitado a fazer log in.
- O usuário faz login.
- O usuário é autenticado pelo IdP SAML, que gera uma declaração SAML 2.0 e a retorna ao SSO da Apigee.
- O SSO da Apigee valida a declaração, extrai a identidade do usuário dela,
gera os tokens de autenticação OIDC/OAuth2 para a nova interface do Edge e redireciona o usuário para
a página principal da nova interface do Edge no seguinte URL:
https://edge_management_ui_IP_DNS:3001/edge
O Edge oferece suporte a muitos IdPs, incluindo o Okta e o Microsoft Active Directory Federation Services (ADFS). Para o Okta, consulte a seção a seguir.
Para configurar o IdP SAML, o Edge exige um endereço de e-mail para identificar o usuário. Portanto, o provedor de identidade precisa retornar um endereço de e-mail como parte da declaração de identidade.
Além disso, será necessário configurar o IdP com as seguintes informações para garantir que ele possa se comunicar com o SSO da Apigee:
| Configuração | Descrição |
|---|---|
| URL do serviço de declaração de consumidor (URL de logon único) | Esse é o URL de redirecionamento de volta para o SSO da Apigee depois que o usuário insere as credenciais do IdP. Ele tem o seguinte formato: protocol://apigee_sso_IP_DNS:port/callback Exemplo: http://1.2.3.4:9099/callback |
| O ID da entidade SP (ou URI de público-alvo) | Por padrão, o SSO da Apigee espera que o ID da entidade SP seja Se você substituir esse padrão definindo a propriedade |
Como configurar o Okta
Para configurar o Okta:
- Faça login no Okta.
- Selecione Applications e, em seguida, o aplicativo SAML.
- Selecione a guia Assignments para adicionar usuários ao aplicativo. Esses usuários poderão fazer login na nova interface do Edge e fazer chamadas de API Edge. No entanto, primeiro é necessário adicionar cada usuário a uma organização do Edge e especificar o papel dele. Consulte Registrar novos usuários do Edge para mais informações.
- Selecione a guia Sign on para receber o URL de metadados do provedor de identidade. Você precisará dele para configurar as definições do SAML no arquivo
/opt/apigee/customer/application/openldap.properties. - Selecione a guia General para configurar o aplicativo Okta, conforme mostrado na
tabela a seguir:
Configuração Descrição URL de logon único Especifica o URL de redirecionamento de volta para o SSO para uso depois que o usuário insere as credenciais do Okta. Esse URL está no formato:
http://apigee_sso_IP_DNS:9099/callback
Se o SSO da Apigee encerrar o TLS:
https://apigee_sso_IP_DNS:9443/callback
Se um balanceador de carga encerrar o TLS:
https://load_balancer_IP_or_DNS:443/callback
Use isso para o URL do destinatário e o URL de destino Marque esta caixa de seleção. URI de público-alvo (ID da entidade SP) Defina como apigee-saml-login-opdk. Esse é o ID da entidade SP do Edge padrão. Se você substituir esse valor usando a propriedadelib_settings_saml_entity_issuerna configuração, especifique o ID da entidade personalizada aqui.RelayState padrão Deixe em branco. Formato do código de nome Especifique EmailAddress.Nome de usuário do app Especifique Okta username.Declarações de atributos Especifique os atributos que são mapeados para as propriedades SAML_USERNAME_ATTR,SAML_EMAIL_ATTReSAML_GROUPS_ATTRna configuração. Normalmente, é necessário mapearname,emailegroups.
Depois de configurado, o Okta vai transmitir a declaração SAML de volta para o SSO da Apigee durante o login.