

SAML spesifikasyonu üç varlık tanımlar:
- Ana hesap (Yeni Edge kullanıcı arayüzü kullanıcısı)
- Servis sağlayıcı (Apigee TOA)
- Kimlik sağlayıcı (SAML onayı döndürür)
SAML etkinleştirildiğinde asıl (New Edge kullanıcı arayüzü kullanıcısı) servis sağlayıcıya (Apigee SSO) erişim isteğinde bulunur. Ardından Apigee TOA (Birleşik Kimlik Aracısı rolünde), SAML IDP'den bir kimlik onayı ister ve alır. Yeni Edge kullanıcı arayüzüne erişmek için gereken OIDC ve OAuth2 jetonlarını oluşturmak üzere bu onayı kullanır. Kullanıcı daha sonra Yeni Edge kullanıcı arayüzüne geri yönlendirilir.
Bu süreç şu şekildedir:
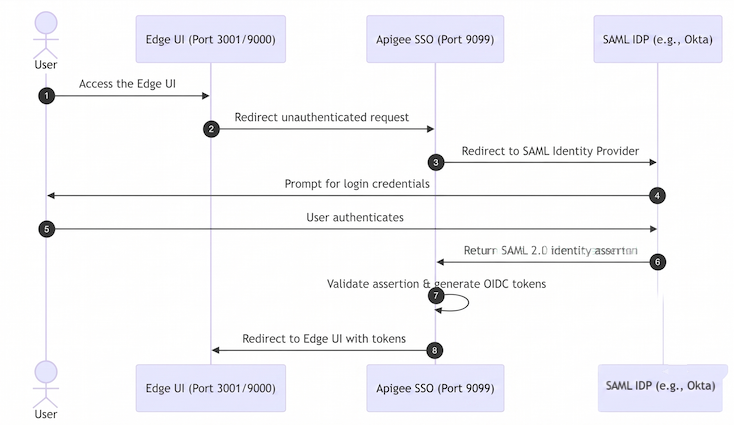
Bu diyagramda:
- Kullanıcı, Edge kullanıcı arayüzünün giriş URL'sine istekte bulunarak yeni Edge kullanıcı arayüzüne erişmeye çalışır. Örneğin:
https://edge_management_ui_IP_DNS:3001 - Kimliği doğrulanmamış istekler Apigee TOA'ya yönlendirilir.
- TOA, isteği SAML IdP'ye yönlendirir. Örneğin,
https://idp.customer.com. - Kullanıcı kimlik sağlayıcıya giriş yapmadıysa giriş yapması istenir.
- Kullanıcı giriş yapar.
- Kullanıcının kimliği, SAML 2.0 beyanı oluşturan ve bunu Apigee TOA'ya döndüren SAML IdP tarafından doğrulanır.
- Apigee TOA, onayı doğrular, kullanıcı kimliğini onaydan çıkarır, yeni Edge kullanıcı arayüzü için OIDC/OAuth2 kimlik doğrulama jetonları oluşturur ve kullanıcıyı aşağıdaki URL'de bulunan ana yeni Edge kullanıcı arayüzü sayfasına yönlendirir:
https://edge_management_ui_IP_DNS:3001/edge
Edge, Okta ve Microsoft Active Directory Federasyon Hizmetleri (ADFS) gibi birçok IdP'yi destekler. Okta için aşağıdaki bölüme bakın.
SAML IdP'nizi yapılandırmak için Edge, kullanıcının kimliğini tanımlamak üzere bir e-posta adresi gerektirir. Bu nedenle, kimlik sağlayıcı, kimlik onayının bir parçası olarak bir e-posta adresi döndürmelidir.
Ayrıca, Apigee SSO ile iletişim kurabilmesini sağlamak için IdP'nizi aşağıdaki bilgilerle yapılandırmanız gerekir:
| Ayar | Açıklama |
|---|---|
| Assertion Consumer Service URL (Single Sign On URL) [Onaylama Tüketici Hizmeti URL'si (Tek Oturum Açma URL'si)] | Bu, kullanıcı IdP kimlik bilgilerini girdikten sonra Apigee TOA'ya geri yönlendirme URL'sidir. Şu biçimdedir: protocol://apigee_sso_IP_DNS:port/callback Örneğin: http://1.2.3.4:9099/callback |
| SS varlık kimliği (veya kitle URI'si) | Varsayılan olarak Apigee TOA, SP varlık kimliğinin Yapılandırmanızda |
Okta'yı yapılandırma
Okta'yı yapılandırmak için:
- Okta'ya giriş yapın.
- Applications'ı (Uygulamalar) ve ardından SAML uygulamanızı seçin.
- Uygulamaya kullanıcı eklemek için Atamalar sekmesini seçin. Bu kullanıcılar Yeni Edge kullanıcı arayüzünde oturum açabilir ve Edge API çağrıları yapabilir. Ancak öncelikle her kullanıcıyı bir Edge kuruluşuna eklemeniz ve kullanıcının rolünü belirtmeniz gerekir. Daha fazla bilgi için Yeni Edge kullanıcılarını kaydetme başlıklı makaleyi inceleyin.
- Kimlik sağlayıcı meta veri URL'sini almak için Sign on (Oturum açma) sekmesini seçin.
/opt/apigee/customer/application/openldap.propertiesdosyanızdaki SAML ayarlarını yapılandırmak için bu URL'ye ihtiyacınız olacak. - Okta uygulamasını yapılandırmak için General (Genel) sekmesini seçin ve aşağıdaki tabloda gösterilen ayarları yapın:
Ayar Açıklama Tek oturum açma URL'si Kullanıcı Okta kimlik bilgilerini girdikten sonra kullanılacak TOA'ya yönlendirme URL'sini belirtir. Bu URL şu biçimdedir:
http://apigee_sso_IP_DNS:9099/callback
Apigee SSO, TLS'yi sonlandırıyorsa:
https://apigee_sso_IP_DNS:9443/callback
Yük dengeleyici TLS'yi sonlandırıyorsa:
https://load_balancer_IP_or_DNS:443/callback
Alıcı URL'si ve hedef URL için bunu kullanın Bu onay kutusunu işaretleyin. Kitle URI'sı (SS varlık kimliği) Bu değeri apigee-saml-login-opdkolarak ayarlayın. Bu, varsayılan Edge SP varlık kimliğidir. Yapılandırmanızdalib_settings_saml_entity_issuerözelliğini kullanarak bu değeri geçersiz kılarsanız bunun yerine özel öğe kimliğinizi belirtin.Varsayılan RelayState Boş bırakın. Ad kimliği biçimi EmailAddressdeğerini belirtin.Uygulama kullanıcı adı Okta usernamedeğerini belirtin.Özellik ifadeleri Yapılandırmanızda SAML_USERNAME_ATTR,SAML_EMAIL_ATTRveSAML_GROUPS_ATTRözellikleriyle eşlenen özellikleri belirtin. Genelliklename,emailvegroupsözelliklerini eşlemeniz gerekir.
Yapılandırıldıktan sonra Okta, oturum açma sırasında SAML onayını Apigee TOA'ya başarıyla geri iletir.