

SAML 规范定义了三个实体:
- 主账号(New Edge 界面用户)
- 服务提供商 (Apigee SSO)
- 身份提供方(返回 SAML 断言)
启用 SAML 后,主账号(New Edge 界面用户)请求访问服务提供商 (Apigee SSO)。接着,充当联合身份代理角色的 Apigee SSO 会向 SAML IDP 请求并获取一 个身份断言,然后使用该断言来生成访问 New Edge 界面所需的 OIDC 和 OAuth2 令牌 。随后,用户会被重定向回 New Edge 界面。
此过程如下所示:
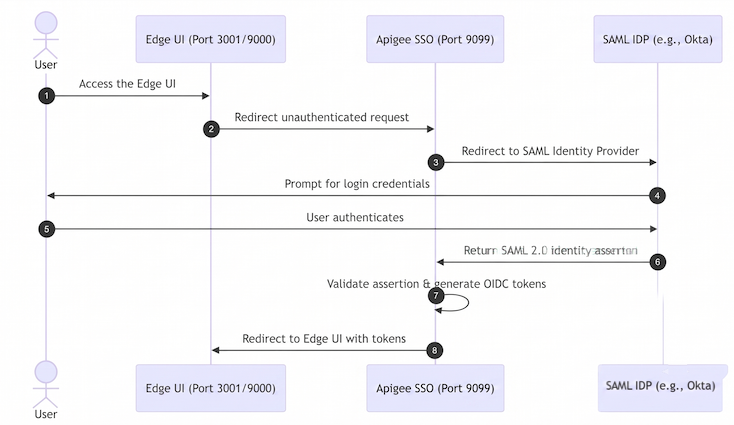
在此图中:
- 用户尝试访问 New Edge 界面,方法是向 Edge
界面的登录网址发出请求。例如:
https://edge_management_ui_IP_DNS:3001 - 未经身份验证的请求会被重定向到 Apigee SSO。
- SSO 会将请求重定向到 SAML IDP。例如,
https://idp.customer.com。 - 如果用户未登录身份提供方,系统会提示他们登 录。
- 用户登录。
- SAML IDP 会对用户进行身份验证,生成 SAML 2.0 断言并将其返回 给 Apigee SSO。
- Apigee SSO 会验证断言,从断言中提取用户身份,
为 New Edge 界面生成 OIDC/OAuth2 身份验证令牌,并将用户重定向到
以下网址中的 New Edge 界面主页面:
https://edge_management_ui_IP_DNS:3001/edge
Edge 支持许多 IDP,包括 Okta 和 Microsoft Active Directory Federation Services (ADFS)。如需了解 Okta,请参阅以下部分。
如需配置 SAML IDP,Edge 需要使用电子邮件地址来标识用户。因此, 身份提供方必须返回电子邮件地址作为身份断言的一部分。
此外,您还需要使用以下信息配置 IDP,以确保其可以与 Apigee SSO 通信:
| 设置 | 说明 |
|---|---|
| 断言消费者服务网址(单点登录网址) | 这是用户输入 IDP 凭据后重定向回 Apigee SSO 的网址。其格式如下: protocol://apigee_sso_IP_DNS:port/callback 例如: http://1.2.3.4:9099/callback |
| SP 实体 ID(或受众 URI) | 默认情况下,Apigee SSO 预期 SP 实体 ID 为 如果您通过在配置中设置 |
配置 Okta
如需配置 Okta,请执行以下操作:
- 登录 Okta。
- 选择应用 ,然后选择您的 SAML 应用。
- 选择作业 标签页,将任何用户添加到应用。这些用户 将能够登录 New Edge 界面并进行 Edge API 调用。不过,您必须先将每个 用户添加到 Edge 组织并指定用户的角色。 如需了解详情,请参阅注册新的 Edge 用户。
- 选择登录 标签页以获取身份提供方元数据网址。您需要使用此网址在
/opt/apigee/customer/application/openldap.properties文件中配置 SAML 设置。 - 选择常规 标签页以配置 Okta 应用,如下表所示:
设置 说明 单点登录网址 指定用户输入 Okta 凭据后重定向回 SSO 的网址。此网址的格式如下:
http://apigee_sso_IP_DNS:9099/callback
如果 Apigee SSO 终止 TLS:
https://apigee_sso_IP_DNS:9443/callback
如果负载均衡器终止 TLS:
https://load_balancer_IP_or_DNS:443/callback
将此用作接收方网址和目标网址 选中此复选框。 受众 URI(SP 实体 ID) 将此项设置为 apigee-saml-login-opdk。这是默认的 Edge SP 实体 ID。如果您使用配置中的lib_settings_saml_entity_issuer属性替换此值,请在此处指定您的自定义实体 ID。默认 RelayState 留空。 名称 ID 格式 指定 EmailAddress。应用用户名 指定 Okta username。属性语句 指定映射到配置中的 SAML_USERNAME_ATTR、SAML_EMAIL_ATTR和SAML_GROUPS_ATTR属性的属性。通常,您应映射name、email和groups。
配置完成后,Okta 将在登录期间成功将 SAML 断言传递回 Apigee SSO。