

डिफ़ॉल्ट रूप से, New Edge यूज़र इंटरफ़ेस (यूआई) को एचटीटीपी पर ऐक्सेस किया जाता है. इसके लिए, New Edge यूज़र इंटरफ़ेस (यूआई) नोड के आईपी पते या डीएनएस नाम और पोर्ट 3001 का इस्तेमाल किया जाता है. उदाहरण के लिए:
http://edge_UI_IP:3001
इसके अलावा, New Edge यूज़र इंटरफ़ेस (यूआई) के लिए टीएलएस ऐक्सेस को कॉन्फ़िगर किया जा सकता है, ताकि आप इसे इस फ़ॉर्म में ऐक्सेस कर सकें:
https://edge_UI_IP:3001
TLS की ज़रूरी शर्तें
Edge के नए यूज़र इंटरफ़ेस (यूआई) में, टीएलएस v1.2 और इसके बाद के वर्शन काम करते हैं. New Edge UI पर टीएलएस चालू करने पर, उपयोगकर्ताओं को New Edge UI से कनेक्ट करने के लिए, टीएलएस v1.2 या इसके बाद के वर्शन के साथ काम करने वाले ब्राउज़र का इस्तेमाल करना होगा.
TLS कॉन्फ़िगरेशन प्रॉपर्टी
New Edge UI के लिए टीएलएस को कॉन्फ़िगर करने के लिए, यह कमांड चलाएं:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
यहां configFile वह कॉन्फ़िगरेशन फ़ाइल है जिसका इस्तेमाल आपने New Edge UI को इंस्टॉल या कॉन्फ़िगर करने के लिए किया था.
इस कमांड को चलाने से पहले, आपको कॉन्फ़िगरेशन फ़ाइल में बदलाव करना होगा. इससे टीएलएस को कंट्रोल करने वाली ज़रूरी प्रॉपर्टी सेट की जा सकेंगी. यहां दी गई टेबल में उन प्रॉपर्टी के बारे में बताया गया है जिनका इस्तेमाल, Edge के नए यूज़र इंटरफ़ेस (यूआई) के लिए टीएलएस को कॉन्फ़िगर करने के लिए किया जाता है:
| प्रॉपर्टी | ब्यौरा | ज़रूरी है? |
|---|---|---|
MANAGEMENT_UI_SCHEME
|
यह कुकी, New Edge UI को ऐक्सेस करने के लिए इस्तेमाल किए जाने वाले प्रोटोकॉल "http" या "https" को सेट करती है. डिफ़ॉल्ट वैल्यू "http" होती है. TLS चालू करने के लिए, इसे "https" पर सेट करें: MANAGEMENT_UI_SCHEME=https |
हां |
MANAGEMENT_UI_TLS_OFFLOAD
|
अगर "n" है, तो इसका मतलब है कि New Edge यूज़र इंटरफ़ेस (यूआई) को किए गए टीएलएस अनुरोध, New Edge यूज़र इंटरफ़ेस (यूआई) पर खत्म हो जाते हैं. आपको अगर "y" है, तो इसका मतलब है कि New Edge यूज़र इंटरफ़ेस (यूआई) के लिए टीएलएस अनुरोध, लोड बैलेंसर पर खत्म हो जाते हैं. इसके बाद, लोड बैलेंसर एचटीटीपी का इस्तेमाल करके, अनुरोध को New Edge यूज़र इंटरफ़ेस (यूआई) पर फ़ॉरवर्ड करता है. अगर लोड बैलेंसर पर टीएलएस बंद कर दिया जाता है, तो भी New Edge UI को यह पता होना चाहिए कि ओरिजनल अनुरोध टीएलएस पर आया था. उदाहरण के लिए, कुछ कुकी में सुरक्षित फ़्लैग सेट होता है. आपको MANAGEMENT_UI_SCHEME=https MANAGEMENT_UI_TLS_OFFLOAD=y |
हां |
MANAGEMENT_UI_TLS_KEY_FILE
|
अगर MANAGEMENT_UI_TLS_OFFLOAD=n है, तो टीएलएस कुंजी और सर्टिफ़िकेट फ़ाइलों का ऐब्सलूट पाथ तय करता है. फ़ाइलों को PEM फ़ाइलों के तौर पर फ़ॉर्मैट किया जाना चाहिए. इनमें कोई लंबा पासवर्ड नहीं होना चाहिए. साथ ही, इनका मालिकाना हक "apigee" उपयोगकर्ता के पास होना चाहिए.
इन फ़ाइलों के लिए सुझाई गई जगह यह है:
/opt/apigee/customer/application/edge-management-ui अगर वह डायरेक्ट्री मौजूद नहीं है, तो उसे बनाएं. अगर |
हां, अगर MANAGEMENT_UI_TLS_OFFLOAD=n
|
MANAGEMENT_UI_PUBLIC_URIS
|
अगर इस प्रॉपर्टी को कॉन्फ़िगरेशन फ़ाइल में मौजूद अन्य प्रॉपर्टी के आधार पर सेट करें. उदाहरण के लिए: MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT कहां:
इन प्रॉपर्टी के बारे में ज़्यादा जानने के लिए, नए Edge यूज़र इंटरफ़ेस (यूआई) को कॉन्फ़िगर करें लेख पढ़ें. अगर
|
हां |
MANAGEMENT_UI_TLS_ALLOWED_CIPHERS
|
यह उपलब्ध टीएलएस साइफ़र की सूची को कॉमा लगाकर अलग किए गए या स्पेस से अलग की गई स्ट्रिंग के तौर पर तय करता है. कॉमा लगाकर अलग की गई स्ट्रिंग: MANAGEMENT_UI_TLS_ALLOWED_CIPHERS=TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384,TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 डबल कोट में रखी गई स्ट्रिंग, जिसमें स्पेस का इस्तेमाल किया गया हो:
MANAGEMENT_UI_TLS_ALLOWED_CIPHERS="TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256" |
टीएलएस कॉन्फ़िगर करना
New Edge UI के लिए टीएलएस ऐक्सेस कॉन्फ़िगर करने के लिए:
TLS सर्टिफ़िकेट और कुंजी को PEM फ़ाइलों के तौर पर जनरेट करें. इनमें कोई पासफ़्रेज़ नहीं होना चाहिए. उदाहरण के लिए:
mykey.pem
mycert.pem
टीएलएस सर्टिफ़िकेट और कुंजी जनरेट करने के कई तरीके हैं. उदाहरण के लिए, बिना हस्ताक्षर वाला सर्टिफ़िकेट और कुंजी जनरेट करने के लिए, यह कमांड दी जा सकती है:
openssl req -x509 -newkey rsa:4096 -keyout mykey.pem -out mycert.pem -days 365 -nodes -subj '/CN=localhost'
- कुंजी और सर्टिफ़िकेट फ़ाइलों को
/opt/apigee/customer/application/edge-management-uiडायरेक्ट्री में कॉपी करें. अगर वह डायरेक्ट्री मौजूद नहीं है, तो उसे बनाएं. पक्का करें कि सर्टिफ़िकेट और कुंजी का मालिकाना हक "apigee" उपयोगकर्ता के पास हो:
chown apigee:apigee /opt/apigee/customer/application/edge-management-ui/*.pem
New Edge यूज़र इंटरफ़ेस (यूआई) को इंस्टॉल करने के लिए इस्तेमाल की गई कॉन्फ़िगरेशन फ़ाइल में बदलाव करें, ताकि ये टीएलएस प्रॉपर्टी सेट की जा सकें:
# Set to https to enable TLS.
MANAGEMENT_UI_SCHEME=https
# Do NOT terminate TLS on a load balancer.
MANAGEMENT_UI_TLS_OFFLOAD=n

# Specify the key and cert.
MANAGEMENT_UI_TLS_KEY_FILE=/opt/apigee/customer/application/edge-management-ui/mykey.pem
MANAGEMENT_UI_TLS_CERT_FILE=/opt/apigee/customer/application/edge-management-ui/mycert.pem

# Leave these properties set to the same values as when you installed the New Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
टीएलएस को कॉन्फ़िगर करने के लिए, यह कमांड चलाएं:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
जहां configFile, कॉन्फ़िगरेशन फ़ाइल का नाम है.
स्क्रिप्ट, New Edge यूज़र इंटरफ़ेस (यूआई) को रीस्टार्ट करती है. रीस्टार्ट होने के बाद, New Edge UI में एचटीटीपीएस के ज़रिए ऐक्सेस करने की सुविधा काम करती है. अगर टीएलएस चालू करने के बाद, Edge के नए यूज़र इंटरफ़ेस (यूआई) में लॉग इन नहीं किया जा सकता, तो ब्राउज़र की कैश मेमोरी मिटाएं और फिर से लॉग इन करने की कोशिश करें.
लोड बैलेंसर पर टीएलएस बंद होने पर, New Edge UI को कॉन्फ़िगर करना
अगर आपके पास ऐसा लोड बैलेंसर है जो अनुरोधों को New Edge UI पर फ़ॉरवर्ड करता है, तो लोड बैलेंसर पर टीएलएस कनेक्शन बंद किया जा सकता है. इसके बाद, लोड बैलेंसर को एचटीटीपी के ज़रिए अनुरोधों को New Edge UI पर फ़ॉरवर्ड करने के लिए कहा जा सकता है:
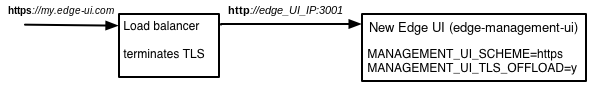
यह कॉन्फ़िगरेशन काम करता है. हालांकि, आपको लोड बैलेंसर और नए Edge यूज़र इंटरफ़ेस (यूआई) को इसके हिसाब से कॉन्फ़िगर करना होगा.
लोड बैलेंसर पर टीएलएस बंद होने पर, New Edge UI को कॉन्फ़िगर करने के लिए:
New Edge UI को इंस्टॉल करने के लिए इस्तेमाल की गई कॉन्फ़िगरेशन फ़ाइल में बदलाव करें. इसके लिए, TLS प्रॉपर्टी को सेट करें:
# Set to https to enable TLS
MANAGEMENT_UI_SCHEME=https
# Terminate TLS on a load balancer
MANAGEMENT_UI_TLS_OFFLOAD=y
# Set to the IP address or DNS name of the load balancer.
MANAGEMENT_UI_IP=LB_IP_DNS
# Set to the port number for the load balancer and New Edge UI.
# The load balancer and the New Edge UI must use the same port number.
MANAGEMENT_UI_PORT=3001

# Leave these properties set to the same values as when you installed the New Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
अगर आपने
MANAGEMENT_UI_TLS_OFFLOAD=yको सेट किया है, तोMANAGEMENT_UI_TLS_KEY_FILEऔरMANAGEMENT_UI_TLS_CERT_FILEको शामिल न करें. इन्हें अनदेखा कर दिया जाता है, क्योंकि New Edge यूज़र इंटरफ़ेस (यूआई) के अनुरोध, एचटीटीपी के ज़रिए आते हैं.टीएलएस को कॉन्फ़िगर करने के लिए, यह कमांड चलाएं:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
जहां configFile, कॉन्फ़िगरेशन फ़ाइल का नाम है.
स्क्रिप्ट, New Edge यूज़र इंटरफ़ेस (यूआई) को रीस्टार्ट करती है. रीस्टार्ट होने के बाद, Edge का नया यूज़र इंटरफ़ेस, लोड बैलेंसर के ज़रिए एचटीटीपीएस पर ऐक्सेस करने की सुविधा देता है. अगर टीएलएस चालू करने के बाद, Edge के नए यूज़र इंटरफ़ेस (यूआई) में लॉग इन नहीं किया जा सकता, तो ब्राउज़र की कैश मेमोरी मिटाएं और फिर से लॉग इन करने की कोशिश करें.
New Edge यूज़र इंटरफ़ेस (यूआई) पर टीएलएस बंद करना
Edge के नए यूज़र इंटरफ़ेस (यूआई) पर टीएलएस को बंद करने के लिए:
New Edge UI को इंस्टॉल करने के लिए इस्तेमाल की गई कॉन्फ़िगरेशन फ़ाइल में बदलाव करें. इसके लिए, TLS प्रॉपर्टी को इस तरह सेट करें:
# Set to http to disable TLS.
MANAGEMENT_UI_SCHEME=http

# Only if you had terminated TLS on a load balancer,
# reset to the IP address or DNS name of the New Edge UI.
MANAGEMENT_UI_IP=edge_UI_IP_DNS
टीएलएस को बंद करने के लिए, यह कमांड चलाएं:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
जहां configFile, कॉन्फ़िगरेशन फ़ाइल का नाम है.
यह स्क्रिप्ट, New Edge के यूज़र इंटरफ़ेस (यूआई) को फिर से शुरू करती है. अब एचटीटीपी पर Edge के नए यूज़र इंटरफ़ेस (यूआई) को ऐक्सेस किया जा सकता है. अगर टीएलएस को बंद करने के बाद, Edge के नए यूज़र इंटरफ़ेस (यूआई) में लॉग इन नहीं किया जा सकता, तो ब्राउज़र की कैश मेमोरी मिटाएं और फिर से लॉग इन करने की कोशिश करें.