

기본적으로 새 Edge UI 노드의 IP 주소 또는 DNS 이름과 포트 3001을 사용하여 HTTP를 통해 새 Edge UI 에 액세스합니다. 예를 들면 다음과 같습니다.
http://edge_UI_IP:3001
또는 다음과 같은 형식으로 액세스할 수 있도록 새 Edge UI에 대한 TLS 액세스를 구성할 수 있습니다.
https://edge_UI_IP:3001
TLS 요구사항
새 Edge UI는 TLS v1.2 이상을 지원합니다. 새 Edge UI에서 TLS를 사용 설정하면 사용자는 TLS v1.2 이상과 호환되는 브라우저를 사용하여 새 Edge UI에 연결해야 합니다.
TLS 구성 속성
다음 명령어를 실행하여 새 Edge UI에 TLS를 구성합니다.
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
여기서 configFile은 새 Edge UI를 설치하거나 구성하는 데 사용한 구성 파일입니다.
이 명령어를 실행하기 전에 구성 파일을 수정하여 TLS를 제어하는 데 필요한 속성을 설정해야 합니다. 다음 표에서는 새 Edge UI에 TLS를 구성하는 데 사용하는 속성을 설명합니다.
| 속성 | 설명 | 필수 여부 |
|---|---|---|
MANAGEMENT_UI_SCHEME
|
새 Edge UI에 액세스하는 데 사용되는 프로토콜('http' 또는 'https')을 설정합니다. 기본값은 'http'입니다. TLS를 사용 설정하려면 'https'로 설정합니다. MANAGEMENT_UI_SCHEME=https |
예 |
MANAGEMENT_UI_TLS_OFFLOAD
|
'n'인 경우 새 Edge UI에 대한 TLS 요청이 새 Edge UI에서 종료됨을 지정합니다. 'y'인 경우 새 Edge UI에 대한 TLS 요청이 부하 분산기에서 종료되고 부하 분산기가 HTTP를 사용하여 새 Edge UI로 요청을 전달함을 지정합니다. 부하 분산기에서 TLS를 종료하는 경우에도 새 Edge UI는 원래 요청이 TLS를 통해 수신되었음을 인식해야 합니다. 예를 들어 일부 쿠키에는 보안 플래그가 설정되어 있습니다.
MANAGEMENT_UI_SCHEME=https MANAGEMENT_UI_TLS_OFFLOAD=y |
예 |
MANAGEMENT_UI_TLS_KEY_FILE
|
MANAGEMENT_UI_TLS_OFFLOAD=n인 경우 TLS 키 및 인증서 파일의 절대 경로를 지정합니다. 파일은 암호가 없는 PEM 파일로 형식이 지정되어야 하며
'apigee' 사용자가 소유해야 합니다.
이러한 파일의 권장 위치는 다음과 같습니다.
/opt/apigee/customer/application/edge-management-ui 해당 디렉터리가 없으면 만듭니다.
|
MANAGEMENT_UI_TLS_OFFLOAD=n인 경우 예
|
MANAGEMENT_UI_PUBLIC_URIS
|
구성 파일의 다른 속성을 기반으로 이 속성을 설정합니다. 예를 들면 다음과 같습니다. MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT 각 항목의 의미는 다음과 같습니다.
이러한 속성에 대한 자세한 내용은 새 Edge UI 구성을 참고하세요.
|
예 |
MANAGEMENT_UI_TLS_ALLOWED_CIPHERS
|
사용 가능한 TLS 암호 목록을 쉼표로 구분된 문자열 또는 공백으로 구분된 문자열로 정의합니다. 쉼표로 구분된 문자열: MANAGEMENT_UI_TLS_ALLOWED_CIPHERS=TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384,TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 큰따옴표로 묶은 공백으로 구분된 문자열:
MANAGEMENT_UI_TLS_ALLOWED_CIPHERS="TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256" |
TLS 구성
새 Edge UI에 대한 TLS 액세스를 구성하려면 다음 단계를 따르세요.
암호가 없는 PEM 파일로 TLS 인증서와 키를 생성합니다. 예를 들면 다음과 같습니다.
mykey.pem
mycert.pem
TLS 인증서와 키를 생성하는 방법에는 여러 가지가 있습니다. 예를 들어 다음 명령어를 실행하여 서명되지 않은 인증서와 키를 생성할 수 있습니다.
openssl req -x509 -newkey rsa:4096 -keyout mykey.pem -out mycert.pem -days 365 -nodes -subj '/CN=localhost'
- 키 및 인증서 파일을
/opt/apigee/customer/application/edge-management-ui디렉터리에 복사합니다. 해당 디렉터리가 없으면 만듭니다. 인증서와 키가 'apigee' 사용자가 소유하는지 확인합니다.
chown apigee:apigee /opt/apigee/customer/application/edge-management-ui/*.pem
새 Edge UI를 설치하는 데 사용한 구성 파일을 수정하여 다음 TLS 속성을 설정합니다.
# Set to https to enable TLS.
MANAGEMENT_UI_SCHEME=https
# Do NOT terminate TLS on a load balancer.
MANAGEMENT_UI_TLS_OFFLOAD=n

# Specify the key and cert.
MANAGEMENT_UI_TLS_KEY_FILE=/opt/apigee/customer/application/edge-management-ui/mykey.pem
MANAGEMENT_UI_TLS_CERT_FILE=/opt/apigee/customer/application/edge-management-ui/mycert.pem

# Leave these properties set to the same values as when you installed the New Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
다음 명령어를 실행하여 TLS를 구성합니다.
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
여기서 configFile은 구성 파일의 이름입니다.
스크립트가 새 Edge UI를 다시 시작합니다. 다시 시작한 후 새 Edge UI는 HTTPS를 통한 액세스를 지원합니다. TLS를 사용 설정한 후 새 Edge UI에 로그인할 수 없는 경우 브라우저 캐시를 지우고 다시 로그인해 보세요.
TLS가 부하 분산기에서 종료될 때 새 Edge UI 구성
새 Edge UI로 요청을 전달하는 부하 분산기가 있는 경우 부하 분산기에서 TLS 연결을 종료한 후 부하 분산기가 HTTP를 통해 새 Edge UI로 요청을 전달하도록 선택할 수 있습니다.
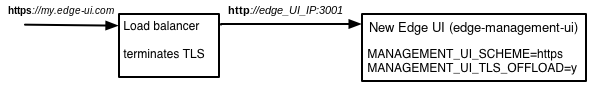
이 구성은 지원되지만 부하 분산기와 새 Edge UI를 적절하게 구성해야 합니다.
TLS가 부하 분산기에서 종료될 때 새 Edge UI를 구성하려면 다음 단계를 따르세요.
새 Edge UI를 설치하는 데 사용한 구성 파일을 수정하여 다음 TLS 속성을 설정합니다.
# Set to https to enable TLS
MANAGEMENT_UI_SCHEME=https
# Terminate TLS on a load balancer
MANAGEMENT_UI_TLS_OFFLOAD=y
# Set to the IP address or DNS name of the load balancer.
MANAGEMENT_UI_IP=LB_IP_DNS
# Set to the port number for the load balancer and New Edge UI.
# The load balancer and the New Edge UI must use the same port number.
MANAGEMENT_UI_PORT=3001

# Leave these properties set to the same values as when you installed the New Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
MANAGEMENT_UI_TLS_OFFLOAD=y을 설정하는 경우MANAGEMENT_UI_TLS_KEY_FILE및MANAGEMENT_UI_TLS_CERT_FILE을 생략합니다. 새 Edge UI에 대한 요청이 HTTP를 통해 수신되므로 무시됩니다.다음 명령어를 실행하여 TLS를 구성합니다.
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
여기서 configFile은 구성 파일의 이름입니다.
스크립트가 새 Edge UI를 다시 시작합니다. 다시 시작한 후 새 Edge UI는 부하 분산기를 통해 HTTPS를 통한 액세스를 지원합니다. TLS를 사용 설정한 후 새 Edge UI에 로그인할 수 없는 경우 브라우저 캐시를 지우고 다시 로그인해 보세요.
새 Edge UI에서 TLS 사용 중지
새 Edge UI에서 TLS를 사용 중지하려면 다음 단계를 따르세요.
새 Edge UI를 설치하는 데 사용한 구성 파일을 수정하여 다음 TLS 속성을 설정합니다.
# Set to http to disable TLS.
MANAGEMENT_UI_SCHEME=http

# Only if you had terminated TLS on a load balancer,
# reset to the IP address or DNS name of the New Edge UI.
MANAGEMENT_UI_IP=edge_UI_IP_DNS
다음 명령어를 실행하여 TLS를 사용 중지합니다.
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
여기서 configFile은 구성 파일의 이름입니다.
스크립트가 새 Edge UI를 다시 시작합니다. 이제 HTTP를 통해 새 Edge UI에 액세스할 수 있습니다. TLS를 사용 중지한 후 새 Edge UI에 로그인할 수 없는 경우 브라우저 캐시를 지우고 다시 로그인해 보세요.