

يوضّح هذا المستند طريقة عمل المصادقة والتفويض على Apigee Edge for Private Cloud عندما يصادق المستخدمون من خلال واجهة مستخدم New Edge (edge-management-ui) أو من خلال واجهات برمجة التطبيقات الخاصة بإدارة Edge.
عند تسجيل الدخول من خلال واجهة مستخدم Edge الجديدة
تتيح واجهة مستخدم New Edge وضعَين للمصادقة:
- المصادقة الأساسية (
AUTH_MODE=basic): يسجّل المستخدم الدخول مباشرةً من خلال صفحة تسجيل الدخول إلى واجهة مستخدم New Edge، وتتحقّق واجهة مستخدم New Edge من صحة بيانات الاعتماد من خلال خادم Edge Management Server. - مصادقة موفّر الهوية (IDP) / الدخول المُوحَّد (SSO) (
AUTH_MODE=sso): تصادق واجهة مستخدم Edge الجديدة المستخدم من خلال IDP الذي تم ضبطه في SAML أو LDAP.
عندما يسجّل المستخدم الدخول ويتفاعل مع واجهة مستخدم New Edge، تنفّذ واجهة مستخدم New Edge أيضًا
طلبات على مستوى النظام ذات امتيازات إلى خادم إدارة Apigee (باستخدام بيانات اعتماد مشرف النظام
المخزّنة في conf_uebe_mgmtCredential أو رمز نظام OAuth2)
لاسترداد أدوار المستخدمين والبيانات الوصفية للمؤسسة.
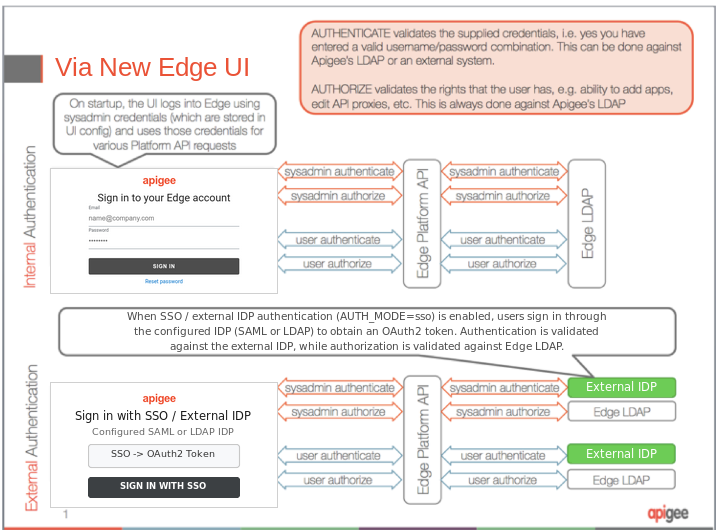
توضّح الصورة 1 خطوات تسجيل الدخول إلى واجهة مستخدم New Edge كما يلي:
- يُدخل المستخدم بيانات تسجيل الدخول في شاشة تسجيل الدخول إلى واجهة مستخدم New Edge (أو شاشة تسجيل الدخول إلى موفِّر الهوية الذي تم ضبطه عند تفعيل الدخول الموحّد).
- تتم المصادقة على واجهة مستخدم Edge الجديدة مع خادم الإدارة باستخدام بيانات اعتماد مشرف النظام العام (أو رمز OAuth2 المميز للنظام) لطلبات بيانات من واجهة برمجة التطبيقات على مستوى المنصة.
- يجب أن تكون بيانات اعتماد مشرف النظام العام مصادقًا عليها ومصرّحًا بها:
- إذا تم تفعيل موفِّر هوية خارجي (مثل LDAP أو SAML خارجي)، يتم التحقّق من المصادقة من خلال موفِّر الهوية الخارجي، وإلا يتم استخدام Edge LDAP الداخلي.
- يتم التحقّق من صحة الترخيص (التحكّم في الوصول استنادًا إلى الدور) استنادًا إلى Edge LDAP الداخلي.
- تتم المصادقة على بيانات الاعتماد التي أدخلها المستخدم ويتم منحه الإذن:
- إذا تم تفعيل موفِّر هوية خارجي، يتم التحقّق من بيانات اعتماد المستخدم (أو تأكيد/رمز الدخول الموحّد) باستخدام موفِّر الهوية الخارجي، وإلا يتم استخدام Edge LDAP الداخلي.
- يتم التحقّق من صحة التفويض (الأدوار والأذونات التي تم منحها للمستخدم داخل كل مؤسسة) باستخدام بروتوكول LDAP الداخلي في Edge.
تعرض الصورة التالية عملية الترخيص والمصادقة من خلال واجهة مستخدم Edge الجديدة:
عند تسجيل الدخول من خلال واجهات برمجة التطبيقات
عند الوصول إلى Apigee Edge مباشرةً من خلال واجهات برمجة التطبيقات لإدارة Edge (باستخدام بيانات اعتماد المصادقة الأساسية أو رمز حامل مميز OAuth2)، يتم استخدام بيانات الاعتماد المقدَّمة مع طلب البيانات من واجهة برمجة التطبيقات فقط. وعلى عكس تسجيل الدخول إلى واجهة مستخدم Edge الجديدة، لا يلزم تقديم طلب منفصل باستخدام بيانات اعتماد مشرف النظام.
في ما يلي خطوات تسجيل الدخول إلى واجهة برمجة التطبيقات الموضّحة في الشكل 2:
- يُدخل المستخدم أو العميل بيانات تسجيل الدخول (أو رمز حامل مميز لـ OAuth2) في طلب واجهة برمجة التطبيقات.
- يتم التحقّق من صحة بيانات الاعتماد التي يقدّمها المستخدم والسماح بها من خلال "خادم الإدارة".
- في حال تفعيل المصادقة الخارجية، يتم التحقّق من صحة بيانات الاعتماد من خلال موفِّر الهوية الخارجي، وإلا يتم استخدام Edge LDAP الداخلي.
- يتم التحقّق من صحة التفويض من خلال بروتوكول LDAP الداخلي في Edge استنادًا إلى الأدوار الممنوحة للمستخدم.
تعرض الصورة التالية التفويض والمصادقة من خلال واجهات برمجة تطبيقات Edge:
