

Ce document explique comment l'authentification et l'autorisation fonctionnent sur Apigee Edge pour le cloud privé
lorsque les utilisateurs s'authentifient via la nouvelle interface utilisateur Edge (edge-management-ui) ou
via les API de gestion Edge.
Lors de la connexion via la nouvelle interface utilisateur Edge
La nouvelle interface utilisateur Edge prend en charge deux modes d'authentification :
- Authentification de base (
AUTH_MODE=basic) : l'utilisateur se connecte directement via la page de connexion de la nouvelle interface utilisateur Edge, et celle-ci valide les identifiants par rapport au serveur de gestion Edge. - Authentification IdP / SSO (
AUTH_MODE=sso): la nouvelle interface utilisateur Edge authentifie l'utilisateur par rapport à l'IdP SAML ou LDAP configuréIDP.
Lorsqu'un utilisateur se connecte et interagit avec la nouvelle interface utilisateur Edge, celle-ci effectue également
des requêtes privilégiées au niveau du système auprès du serveur de gestion Apigee (à l'aide des identifiants d'administrateur système stockés dans conf_uebe_mgmtCredential ou d'un jeton système OAuth2) pour
récupérer les rôles utilisateur et les métadonnées de l'organisation.
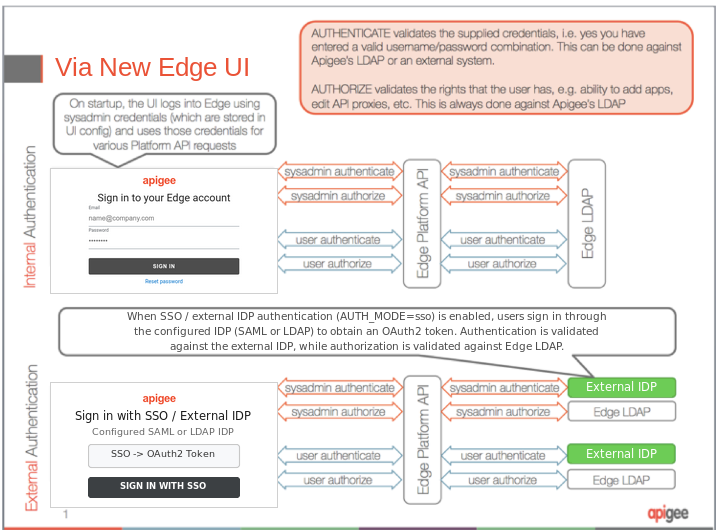
Les étapes de connexion à la nouvelle interface utilisateur Edge sont illustrées dans la figure 1 :
- L'utilisateur saisit ses identifiants de connexion dans l'écran de connexion de la nouvelle interface utilisateur Edge (ou dans l'écran de connexion de l'IdP configuré lorsque l'authentification unique est activée).
- La nouvelle interface utilisateur Edge s'authentifie auprès du serveur de gestion à l'aide des identifiants d'administrateur système globaux (ou du jeton OAuth2 système) pour les requêtes d'API au niveau de la plate-forme.
- Les identifiants d'administrateur système globaux sont authentifiés et autorisés :
- Si un IdP externe (tel que LDAP ou SAML externe) est activé, l'authentification est validée par rapport au fournisseur d'identité externe. Sinon, le LDAP Edge interne est utilisé.
- L'autorisation (contrôle des accès basé sur les rôles) est validée par rapport au LDAP Edge interne.
- Les identifiants saisis par l'utilisateur sont authentifiés et autorisés :
- Si un IdP externe est activé, les identifiants de l'utilisateur (ou l'assertion/le jeton SSO) sont validés par rapport au fournisseur d'identité externe. Sinon, le LDAP Edge interne est utilisé.
- L'autorisation (les rôles et les autorisations attribués à l'utilisateur dans chaque organisation) est validée par rapport au LDAP Edge interne.
L'image suivante montre l'autorisation et l'authentification via la nouvelle interface utilisateur Edge :
Lors de la connexion via des API
Lorsque vous accédez directement à Apigee Edge via les API de gestion Edge (à l'aide d'identifiants d'authentification de base ou d'un jeton porteur OAuth2), seuls les identifiants fournis avec l'appel d'API sont utilisés. Contrairement à une connexion à la nouvelle interface utilisateur Edge, une requête distincte utilisant les identifiants d'administrateur système n'est pas nécessaire.
Les étapes de connexion à l'API sont illustrées dans la figure 2 :
- L'utilisateur ou le client transmet les identifiants de connexion (ou un jeton de support OAuth2) dans la requête d'API request.
- Les identifiants fournis par l'utilisateur sont authentifiés et autorisés par le serveur de gestion.
- Si l'authentification externe est activée, les identifiants sont validés par rapport au fournisseur d'identité externe ; sinon, le LDAP Edge interne est utilisé.
- L'autorisation est validée par rapport au LDAP Edge interne en fonction des rôles attribués à l'utilisateur.
L'image suivante montre l'autorisation et l'authentification via les API Edge :
