इस दस्तावेज़ में बताया गया है कि जब उपयोगकर्ता, Edge के नए यूज़र इंटरफ़ेस (edge-management-ui) या Edge मैनेजमेंट एपीआई के ज़रिए पुष्टि करते हैं, तो Apigee Edge for Private Cloud पर पुष्टि और अनुमति देने की प्रोसेस कैसे काम करती है.
Edge के नए यूज़र इंटरफ़ेस (यूआई) से लॉग इन करने पर
New Edge यूज़र इंटरफ़ेस (यूआई) में, पुष्टि करने के दो तरीके काम करते हैं:
- बेसिक पुष्टि (
AUTH_MODE=basic): उपयोगकर्ता सीधे तौर पर New Edge UI के लॉगिन पेज से साइन इन करता है. इसके बाद, New Edge UI, Edge Management Server के ख़िलाफ़ क्रेडेंशियल की पुष्टि करता है. - आईडीपी / एसएसओ पुष्टि (
AUTH_MODE=sso): New Edge UI, आपके कॉन्फ़िगर किए गए एसएएमएल या एलडीएपी IDP के ख़िलाफ़ उपयोगकर्ता की पुष्टि करता है.
जब कोई उपयोगकर्ता लॉग इन करता है और New Edge यूज़र इंटरफ़ेस (यूआई) से इंटरैक्ट करता है, तो New Edge यूज़र इंटरफ़ेस (यूआई), Apigee मैनेजमेंट सर्वर को सिस्टम-लेवल के खास अनुरोध भी भेजता है. इसके लिए, वह conf_uebe_mgmtCredential में सेव किए गए सिस्टम एडमिन के क्रेडेंशियल या OAuth2 सिस्टम टोकन का इस्तेमाल करता है. इससे उपयोगकर्ता की भूमिकाओं और संगठन के मेटाडेटा को वापस पाया जा सकता है.
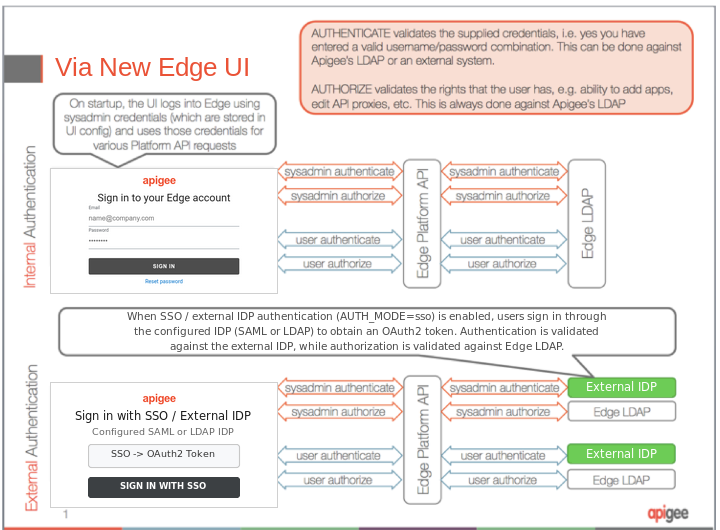
New Edge के यूज़र इंटरफ़ेस (यूआई) में लॉगिन करने का तरीका, यहां दिए गए डायग्राम में दिखाया गया है:
- उपयोगकर्ता, New Edge UI की लॉगिन स्क्रीन में लॉगिन क्रेडेंशियल डालता है. इसके अलावा, एसएसओ (SSO) चालू होने पर, कॉन्फ़िगर किए गए आईडीपी की लॉगिन स्क्रीन में भी क्रेडेंशियल डाले जा सकते हैं.
- नया Edge यूज़र इंटरफ़ेस (यूआई), प्लैटफ़ॉर्म लेवल के एपीआई अनुरोधों के लिए, ग्लोबल सिस्टम एडमिन के क्रेडेंशियल (या सिस्टम OAuth2 टोकन) का इस्तेमाल करके मैनेजमेंट सर्वर से पुष्टि करता है.
- ग्लोबल सिस्टम एडमिन के क्रेडेंशियल की पुष्टि की जाती है और उन्हें अनुमति दी जाती है:
- अगर कोई बाहरी आईडीपी (जैसे, बाहरी एलडीएपी या एसएएमएल) चालू है, तो पहचान की पुष्टि, बाहरी आइडेंटिटी प्रोवाइडर से की जाती है. ऐसा न होने पर, इंटरनल Edge एलडीएपी का इस्तेमाल किया जाता है.
- अनुमति (रोल के हिसाब से ऐक्सेस देना) की पुष्टि, Edge के इंटरनल एलडीएपी के हिसाब से की जाती है.
- उपयोगकर्ता की ओर से डाले गए क्रेडेंशियल की पुष्टि हो चुकी है और उन्हें अनुमति मिल गई है:
- अगर कोई बाहरी आईडीपी चालू है, तो उपयोगकर्ता के क्रेडेंशियल (या एसएसओ असर्शन/टोकन) की पुष्टि, बाहरी आइडेंटिटी प्रोवाइडर से की जाती है. ऐसा न होने पर, इंटरनल Edge LDAP का इस्तेमाल किया जाता है.
- अनुमति (हर संगठन में उपयोगकर्ता को असाइन की गई भूमिकाएं और अनुमतियां) की पुष्टि, Edge के इंटरनल एलडीएपी के ज़रिए की जाती है.
नीचे दी गई इमेज में, New Edge यूज़र इंटरफ़ेस (यूआई) के ज़रिए अनुमति और पुष्टि करने का तरीका दिखाया गया है:
एपीआई की मदद से लॉग इन करते समय
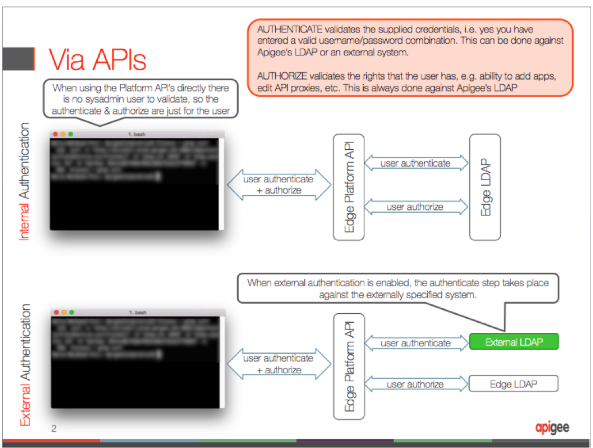
Edge मैनेजमेंट एपीआई के ज़रिए सीधे Apigee Edge को ऐक्सेस करने पर, सिर्फ़ एपीआई कॉल के साथ दिए गए क्रेडेंशियल का इस्तेमाल किया जाता है. इसके लिए, बुनियादी पुष्टि करने वाले क्रेडेंशियल या OAuth2 बियरर टोकन का इस्तेमाल किया जाता है. New Edge यूज़र इंटरफ़ेस (यूआई) में लॉग इन करने के उलट, सिस्टम एडमिन के क्रेडेंशियल का इस्तेमाल करके अलग से अनुरोध करने की ज़रूरत नहीं होती.
एपीआई में लॉगिन करने के तरीके को इमेज 2 में दिखाया गया है:
- उपयोगकर्ता या क्लाइंट, एपीआई अनुरोध में लॉगिन क्रेडेंशियल (या OAuth2 धारक टोकन) पास करता है.
- उपयोगकर्ता के क्रेडेंशियल की पुष्टि, मैनेजमेंट सर्वर करता है. साथ ही, वह उपयोगकर्ता को अनुमति भी देता है.
- अगर बाहरी पुष्टि करने की सुविधा चालू है, तो क्रेडेंशियल की पुष्टि बाहरी आइडेंटिटी प्रोवाइडर के ख़िलाफ़ की जाती है. ऐसा न होने पर, इंटरनल Edge LDAP का इस्तेमाल किया जाता है.
- उपयोगकर्ता को असाइन की गई भूमिकाओं के आधार पर, Edge के इंटरनल एलडीएपी से अनुमति की पुष्टि की जाती है.
इस इमेज में, Edge API के ज़रिए अनुमति और पुष्टि करने की प्रोसेस दिखाई गई है: