

Questo documento spiega come funzionano l'autenticazione e l'autorizzazione su Apigee Edge per il cloud privato
quando gli utenti si autenticano tramite la nuova UI di Edge (edge-management-ui) o
tramite le API di gestione di Edge.
Quando accedi tramite la nuova UI di Edge
La nuova UI di Edge supporta due modalità di autenticazione:
- Autenticazione di base (
AUTH_MODE=basic): l'utente accede direttamente tramite la pagina di accesso della nuova UI di Edge e la nuova UI di Edge convalida le credenziali rispetto al server di gestione di Edge. - Autenticazione IDP / SSO (
AUTH_MODE=sso): la nuova UI di Edge autentica l'utente rispetto all'IDP SAML o LDAP IDP.
Quando un utente accede e interagisce con la nuova UI di Edge, quest'ultima esegue anche
richieste privilegiate a livello di sistema al server di gestione di Apigee (utilizzando le credenziali dell'amministratore di sistema archiviate in conf_uebe_mgmtCredential o un token di sistema OAuth2) per
recuperare i ruoli utente e i metadati dell'organizzazione.
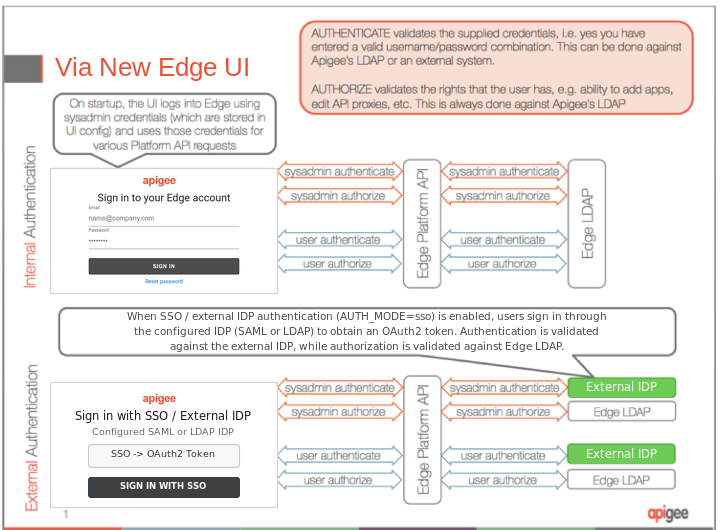
I seguenti passaggi di accesso alla nuova UI di Edge sono illustrati nella Figura 1:
- L'utente inserisce le credenziali di accesso nella schermata di accesso della nuova UI di Edge (o nella schermata di accesso dell'IDP configurato quando è abilitato l'SSO).
- La nuova UI di Edge esegue l'autenticazione al server di gestione utilizzando le credenziali dell'amministratore di sistema globale (o il token OAuth2 di sistema) per le richieste API a livello di piattaforma.
- Le credenziali dell'amministratore di sistema globale vengono autenticate e autorizzate:
- Se è abilitato un IDP esterno (ad esempio LDAP o SAML esterno), l'autenticazione viene convalidata rispetto al provider di identità esterno; in caso contrario, viene utilizzato l'LDAP Edge interno.
- L'autorizzazione (controllo dell'accesso basato sui ruoli) viene convalidata rispetto all'LDAP Edge interno.
- Le credenziali inserite dall'utente vengono autenticate e autorizzate:
- Se è abilitato un IDP esterno, le credenziali dell'utente (o l'asserzione/il token SSO) vengono convalidate rispetto al provider di identità esterno; in caso contrario, viene utilizzato l'LDAP Edge interno.
- L'autorizzazione (i ruoli e le autorizzazioni assegnati all'utente all'interno di ogni organizzazione) viene convalidata rispetto all'LDAP Edge interno.
La seguente immagine mostra l'autorizzazione e l'autenticazione tramite la nuova UI di Edge:
Quando accedi tramite le API
Quando accedi ad Apigee Edge direttamente tramite le API di gestione di Edge (utilizzando le credenziali di autenticazione di base o un token di connessione OAuth2), vengono utilizzate solo le credenziali fornite con la chiamata API. A differenza di un accesso alla nuova UI di Edge, non è necessaria una richiesta separata che utilizzi le credenziali dell'amministratore di sistema.
I seguenti passaggi di accesso all'API sono illustrati nella Figura 2:
- L'utente o il client passa le credenziali di accesso (o un token di connessione OAuth2) nella richiesta API.
- Le credenziali fornite dall'utente vengono autenticate e autorizzate dal server di gestione.
- Se l'autenticazione esterna è abilitata, le credenziali vengono convalidate rispetto al provider di identità esterno ; in caso contrario, viene utilizzato l'LDAP Edge interno.
- L'autorizzazione viene convalidata rispetto all'LDAP Edge interno in base ai ruoli assegnati all'utente.
La seguente immagine mostra l'autorizzazione e l'autenticazione tramite le API Edge:
