

이 문서에서는 사용자가 New Edge UI (edge-management-ui) 또는 Edge Management API를 통해 인증할 때 Apigee Edge for Private Cloud에서 인증 및 승인이 작동하는 방식을 설명합니다.
New Edge UI를 통해 로그인하는 경우
New Edge UI는 두 가지 인증 모드를 지원합니다.
- 기본 인증 (
AUTH_MODE=basic): 사용자가 New Edge UI 로그인 페이지를 통해 직접 로그인하고 New Edge UI가 Edge Management Server에 대해 사용자 인증 정보를 검증합니다. - IDP / SSO 인증 (
AUTH_MODE=sso): New Edge UI 가 구성된 SAML 또는 LDAP IDP에 대해 사용자를 인증합니다.
사용자가 로그인하고 New Edge UI와 상호작용하면 New Edge UI는 Apigee Management Server에 대한 권한 있는 시스템 수준 요청도 수행합니다 (conf_uebe_mgmtCredential에 저장된 시스템 관리자 사용자 인증 정보 또는 OAuth2 시스템 토큰 사용). 이는 사용자 역할 및 조직 메타데이터를 검색하기 위한 것입니다.
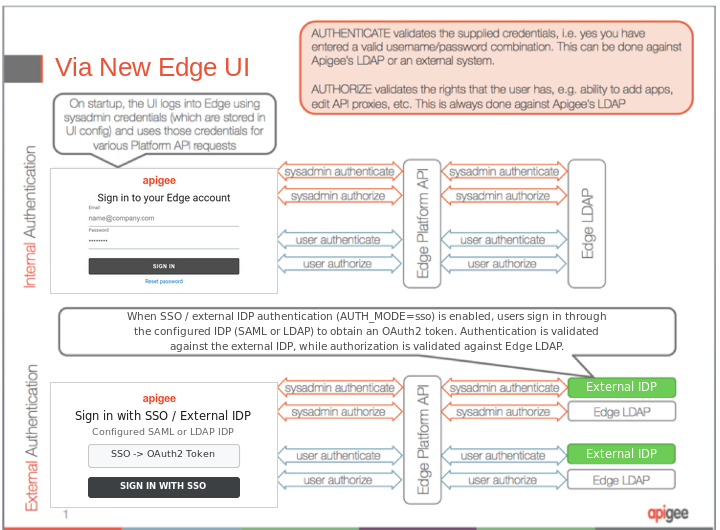
다음 New Edge UI 로그인 단계는 그림 1에 나와 있습니다.
- 사용자가 New Edge UI 로그인 화면 (또는 SSO가 사용 설정된 경우 구성된 IDP 로그인 화면)에 로그인 사용자 인증 정보를 입력합니다.
- New Edge UI가 플랫폼 수준 API 요청을 위해 전역 시스템 관리자 사용자 인증 정보 (또는 시스템 OAuth2 토큰)를 사용하여 Management Server에 인증합니다.
- 전역 시스템 관리자 사용자 인증 정보가 인증되고 승인됩니다.
- 외부 IDP (예: 외부 LDAP 또는 SAML)가 사용 설정된 경우 인증이 외부 ID 공급업체에 대해 검증됩니다. 그렇지 않으면 내부 Edge LDAP가 사용됩니다.
- 승인 (역할 기반 액세스 제어)이 내부 Edge LDAP에 대해 검증됩니다.
- 사용자가 입력한 사용자 인증 정보가 인증되고 승인됩니다.
- 외부 IDP가 사용 설정된 경우 사용자의 사용자 인증 정보 (또는 SSO 어설션/토큰) 외부 ID 공급업체에 대해 검증됩니다. 그렇지 않으면 내부 Edge LDAP가 사용됩니다.
- 승인 (각 조직 내에서 사용자에게 할당된 역할 및 권한) 이 내부 Edge LDAP에 대해 검증됩니다.
다음 이미지는 New Edge UI를 통한 승인 및 인증을 보여줍니다.
API를 통해 로그인하는 경우
Edge 관리 API를 통해 직접 Apigee Edge에 액세스하는 경우 (기본 인증 사용자 인증 정보 또는 OAuth2 전달자 토큰 사용) API 호출과 함께 제공된 사용자 인증 정보 만 사용됩니다. New Edge UI 로그인과 달리 시스템 관리자 사용자 인증 정보를 사용하는 별도의 요청은 필요하지 않습니다.
다음 API 로그인 단계는 그림 2에 나와 있습니다.
- 사용자 또는 클라이언트가 API 요청에서 로그인 사용자 인증 정보 (또는 OAuth2 전달자 토큰)를 전달합니다.
- 사용자가 제공한 사용자 인증 정보가 Management Server에 의해 인증되고 승인됩니다.
- 외부 인증이 사용 설정된 경우 사용자 인증 정보가 외부 ID 공급업체에 대해 검증됩니다. 그렇지 않으면 내부 Edge LDAP가 사용됩니다.
- 승인이 사용자에게 할당된 역할을 기반으로 내부 Edge LDAP에 대해 검증됩니다.
다음 이미지는 Edge API를 통한 승인 및 인증을 보여줍니다.
