

Este documento explica como a autenticação e a autorização funcionam no Apigee Edge para nuvem privada
quando os usuários se autenticam pela nova interface do Edge (edge-management-ui) ou
pelas APIs de gerenciamento do Edge.
Ao fazer login pela nova interface do Edge
A nova interface do Edge oferece suporte a dois modos de autenticação:
- Autenticação básica (
AUTH_MODE=basic): O usuário faz login diretamente pela página de login da nova interface do Edge, e ela valida as credenciais no servidor de gerenciamento do Edge. - Autenticação de IdP / SSO (
AUTH_MODE=sso): a nova interface do Edge autentica o usuário no IDP SAML ou LDAP configurado.
Quando um usuário faz login e interage com a nova interface do Edge, ela também faz
solicitações privilegiadas no nível do sistema para o servidor de gerenciamento da Apigee (usando as credenciais de administrador do sistema armazenadas em conf_uebe_mgmtCredential ou um token do sistema OAuth2) para
recuperar as funções do usuário e os metadados da organização.
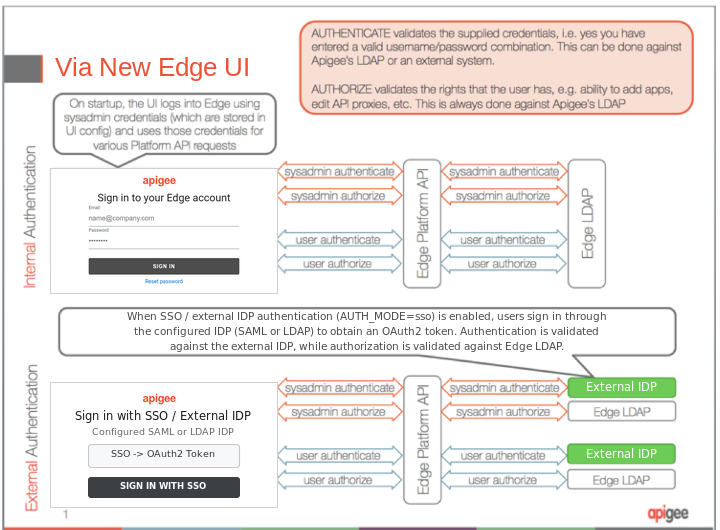
As etapas de login da nova interface do Edge a seguir são ilustradas na Figura 1:
- O usuário insere as credenciais de login na tela de login da nova interface do Edge (ou na tela de login do IdP configurado quando o SSO está ativado).
- A nova interface do Edge se autentica no servidor de gerenciamento usando as credenciais globais de administrador do sistema (ou token OAuth2 do sistema) para solicitações de API no nível da plataforma.
- As credenciais globais de administrador do sistema são autenticadas e autorizadas:
- Se um IdP externo (como LDAP ou SAML externo) estiver ativado, a autenticação será validada no provedor de identidade externo. Caso contrário, o LDAP interno do Edge será usado.
- A autorização (controle de acesso baseado em papéis) é validada no LDAP interno do Edge.
- As credenciais inseridas pelo usuário são autenticadas e autorizadas:
- Se um IdP externo estiver ativado, as credenciais do usuário (ou declaração/token de SSO) serão validadas no provedor de identidade externo. Caso contrário, o LDAP interno do Edge será usado.
- A autorização (as funções e permissões atribuídas ao usuário em cada organização) é validada no LDAP interno do Edge.
A imagem a seguir mostra a autorização e a autenticação pela nova interface do Edge:
Ao fazer login pelas APIs
Quando você acessa o Apigee Edge diretamente pelas APIs de gerenciamento do Edge (usando credenciais de autenticação básica ou um token de portador OAuth2), apenas as credenciais fornecidas com a chamada de API são usadas. Ao contrário do login da nova interface do Edge, não é necessária uma solicitação separada usando credenciais de administrador do sistema.
As etapas de login da API a seguir são ilustradas na Figura 2:
- O usuário ou cliente transmite credenciais de login (ou um token do portador OAuth2) na solicitação de API request.
- As credenciais fornecidas pelo usuário são autenticadas e autorizadas pelo servidor de gerenciamento.
- Se a autenticação externa estiver ativada, as credenciais serão validadas no provedor de identidade externo . Caso contrário, o LDAP interno do Edge será usado.
- A autorização é validada no LDAP interno do Edge com base nas funções atribuídas ao usuário.
A imagem a seguir mostra a autorização e a autenticação pelas APIs do Edge:
