

Bu dokümanda, kullanıcılar yeni Edge kullanıcı arayüzü (edge-management-ui) veya Edge yönetim API'leri üzerinden kimlik doğrulaması yaptığında Apigee Edge for Private Cloud'da kimlik doğrulama ve yetkilendirme işlemlerinin nasıl çalıştığı açıklanmaktadır.
Yeni Edge kullanıcı arayüzü üzerinden giriş yaparken
Yeni Edge kullanıcı arayüzü iki kimlik doğrulama modunu destekler:
- Temel kimlik doğrulama (
AUTH_MODE=basic): Kullanıcı, doğrudan Yeni Edge kullanıcı arayüzü giriş sayfası üzerinden oturum açar ve Yeni Edge kullanıcı arayüzü, kimlik bilgilerini Edge Yönetim Sunucusu'na göre doğrular. - IdP / TOA kimlik doğrulaması (
AUTH_MODE=sso): Yeni Edge kullanıcı arayüzü, yapılandırılmış SAML veya LDAP IDP'nizle kullanıcının kimliğini doğrular.
Kullanıcı giriş yapıp yeni Edge kullanıcı arayüzüyle etkileşime geçtiğinde yeni Edge kullanıcı arayüzü, kullanıcı rollerini ve kuruluş meta verilerini almak için Apigee Yönetim Sunucusu'na ayrıcalıklı sistem düzeyinde istekler de gönderir (conf_uebe_mgmtCredential içinde depolanan sistem yöneticisi kimlik bilgilerini veya OAuth2 sistem jetonunu kullanarak).
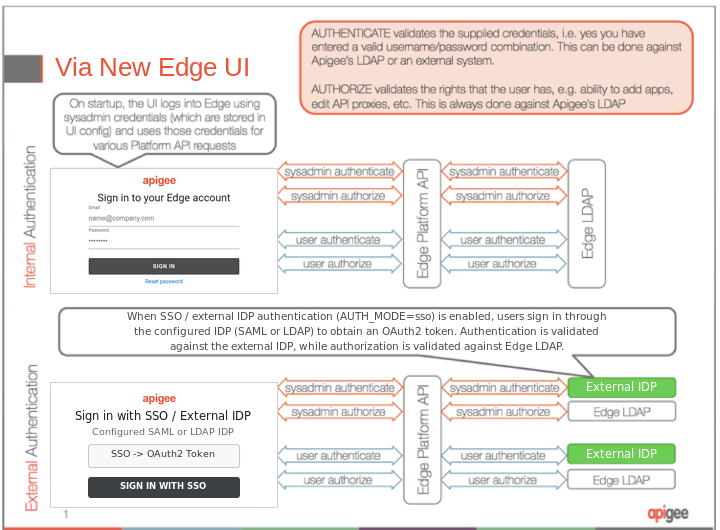
Aşağıdaki yeni Edge kullanıcı arayüzü giriş adımları Şekil 1'de gösterilmiştir:
- Kullanıcı, Yeni Edge kullanıcı arayüzü giriş ekranına (veya TOA etkinleştirildiğinde yapılandırılmış IDP giriş ekranına) giriş kimlik bilgilerini girer.
- Yeni Edge kullanıcı arayüzü, platform düzeyindeki API istekleri için genel sistem yöneticisi kimlik bilgilerini (veya sistem OAuth2 jetonunu) kullanarak Yönetim Sunucusu'nda kimlik doğrulaması yapar.
- Genel sistem yöneticisi kimlik bilgileri doğrulanır ve yetkilendirilir:
- Harici bir IdP (ör. harici LDAP veya SAML) etkinleştirilmişse kimlik doğrulama, harici kimlik sağlayıcıya göre doğrulanır. Aksi takdirde, dahili Edge LDAP kullanılır.
- Yetkilendirme (rol tabanlı erişim denetimi), dahili Edge LDAP'ye göre doğrulanır.
- Kullanıcı tarafından girilen kimlik bilgileri doğrulanır ve yetkilendirilir:
- Harici bir IdP etkinleştirilmişse kullanıcının kimlik bilgileri (veya TOA onayı/jetonu) harici kimlik sağlayıcıya göre doğrulanır. Aksi takdirde, dahili Edge LDAP kullanılır.
- Yetkilendirme (her kuruluşta kullanıcıya atanan roller ve izinler), dahili Edge LDAP'ye göre doğrulanır.
Aşağıdaki resimde, yeni Edge kullanıcı arayüzü üzerinden yetkilendirme ve kimlik doğrulama gösterilmektedir:
API'ler üzerinden giriş yaparken
Apigee Edge'e doğrudan Edge yönetim API'leri üzerinden (temel kimlik doğrulama bilgileri veya OAuth2 hamiline ait jetonunu kullanarak) eriştiğinizde yalnızca API çağrısıyla sağlanan kimlik bilgileri kullanılır. Yeni Edge kullanıcı arayüzüyle yapılan girişin aksine, sistem yöneticisi kimlik bilgilerini kullanarak ayrı bir istek göndermeniz gerekmez.
Aşağıdaki API giriş adımları Şekil 2'de gösterilmektedir:
- Kullanıcı veya istemci, API isteğinde giriş kimlik bilgilerini (veya OAuth2 hamiline ait jetonunu) iletir.
- Kullanıcı tarafından sağlanan kimlik bilgileri, Yönetim Sunucusu tarafından doğrulanır ve yetkilendirilir.
- Harici kimlik doğrulama etkinleştirilmişse kimlik bilgileri harici kimlik sağlayıcıya göre doğrulanır. Aksi takdirde dahili Edge LDAP kullanılır.
- Yetkilendirme, kullanıcının atanmış rollerine göre dahili Edge LDAP'ye karşı doğrulanır.
Aşağıdaki resimde, Edge API'leri aracılığıyla yetkilendirme ve kimlik doğrulama gösterilmektedir:
