本文档介绍了当用户通过 New Edge 界面 (edge-management-ui) 或 Edge Management API 进行身份验证时,Apigee Edge for Private Cloud 上的身份验证和授权的工作方式。
通过 New Edge 界面登录时
New Edge 界面支持两种身份验证模式:
- 基本身份验证 (
AUTH_MODE=basic): 用户直接通过 New Edge 界面登录页面登录,New Edge 界面会根据 Edge 管理服务器验证凭据。 - IDP / SSO 身份验证 (
AUTH_MODE=sso): New Edge 界面 会根据您配置的 SAML 或 LDAP IDP 对用户进行身份验证。
当用户登录并与 New Edge 界面互动时,New Edge 界面还会执行
特权系统级请求以访问 Apigee 管理服务器(使用 conf_uebe_mgmtCredential 中存储的系统
管理员凭据或 OAuth2 系统令牌)以
检索用户角色和组织元数据。
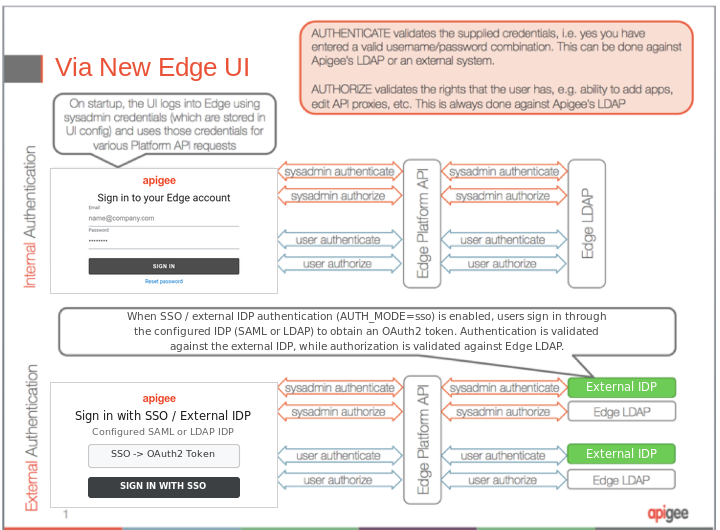
图 1 说明了以下 New Edge 界面登录步骤:
- 用户在 New Edge 界面登录屏幕(或启用 SSO 时配置的 IDP 登录屏幕)中输入登录凭证。
- New Edge 界面使用全局系统管理员 凭据(或系统 OAuth2 令牌)向管理服务器进行身份验证,以进行平台级 API 请求。
- 全局系统管理员凭据经过身份验证和授权:
- 如果启用了外部 IDP(例如外部 LDAP 或 SAML), 则会根据外部身份提供方验证身份验证;否则,系统会使用内部 Edge LDAP。
- 系统会根据内部 Edge LDAP 验证授权(基于角色的访问权限控制)。
- 用户输入的凭据经过身份验证和授权:
- 如果启用了外部 IDP,则会根据外部身份提供方验证用户凭据(或 SSO 断言/令牌) ;否则,系统会使用内部 Edge LDAP 。
- 系统会根据内部 Edge LDAP 验证授权(在每个组织内分配给用户的角色和权限) 。
下图显示了通过 New Edge 界面进行的授权和身份验证:
通过 API 登录时
当您直接通过 Edge 管理 API(使用基本 身份验证凭据或 OAuth2 不记名令牌)访问 Apigee Edge 时,系统只会使用 API 调用中提供的凭据 。与 New Edge 界面登录不同,系统不需要使用 系统管理员凭据发出单独的请求。
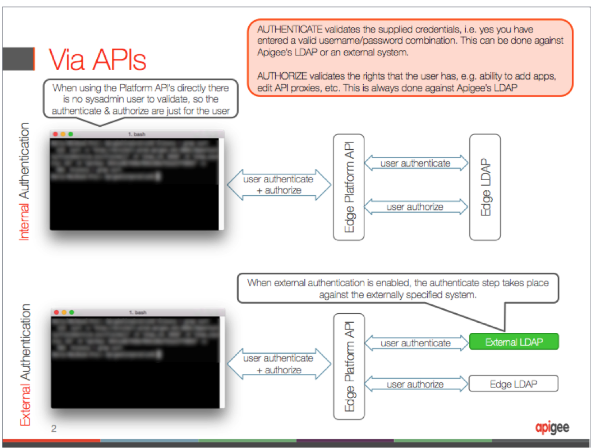
图 2 说明了以下 API 登录步骤:
- 用户或客户端在 API 请求中传递登录凭证(或 OAuth2 不记名令牌)。
- 用户提供的凭据由管理 服务器进行身份验证和授权。
- 如果启用了外部身份验证,则会根据外部 身份提供方验证凭据;否则,系统会使用内部 Edge LDAP。
- 系统会根据分配给用户的 角色,针对内部 Edge LDAP 验证授权。
下图显示了通过 Edge API 进行的授权和身份验证: