本文說明使用者透過 New Edge UI (edge-management-ui) 或 Edge Management API 進行驗證時,Apigee Edge for Private Cloud 的驗證和授權機制。
透過新版 Edge UI 登入
New Edge UI 支援兩種驗證模式:
- 基本驗證 (
AUTH_MODE=basic):使用者直接透過新版 Edge UI 登入頁面登入,新版 Edge UI 則會根據 Edge 管理伺服器驗證憑證。 - IDP / SSO 驗證 (
AUTH_MODE=sso):新版 Edge UI 會根據您設定的 SAML 或 LDAP IDP 驗證使用者。
使用者登入並與新版 Edge UI 互動時,新版 Edge UI 也會向 Apigee 管理伺服器執行具特殊權限的系統層級要求 (使用 conf_uebe_mgmtCredential 中儲存的系統管理員憑證或 OAuth2 系統權杖),擷取使用者角色和組織中繼資料。
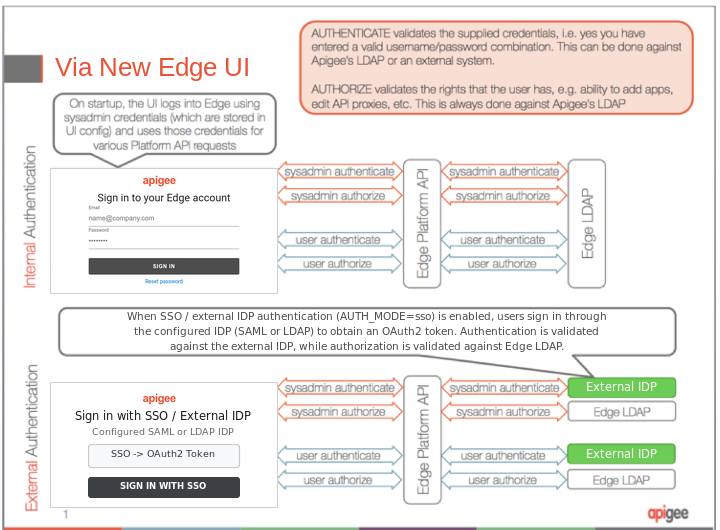
圖 1 說明下列新版 Edge UI 登入步驟:
- 使用者在 New Edge UI 登入畫面中輸入登入憑證 (啟用單一登入時,則是在設定的 IDP 登入畫面中輸入)。
- New Edge UI 會使用全域系統管理員憑證 (或系統 OAuth2 權杖) 向管理伺服器進行驗證,以發出平台層級的 API 要求。
- 全域系統管理員憑證已通過驗證和授權:
- 如果已啟用外部 IDP (例如外部 LDAP 或 SAML),系統會根據外部識別資訊提供者驗證驗證資訊;否則會使用內部 Edge LDAP。
- 系統會根據內部 Edge LDAP 驗證授權 (角色式存取控管)。
- 系統會驗證使用者輸入的憑證並授予授權:
- 如果啟用外部 IDP,系統會根據外部識別資訊提供者驗證使用者的憑證 (或 SSO 宣告/權杖);否則會使用內部 Edge LDAP。
- 系統會根據內部 Edge LDAP 驗證授權 (指派給各機構內使用者的角色和權限)。
下圖顯示透過新版 Edge 使用者介面進行授權和驗證:
透過 API 登入時
直接透過 Edge 管理 API 存取 Apigee Edge 時 (使用基本驗證憑證或 OAuth2 不記名權杖),系統只會使用 API 呼叫提供的憑證。與新版 Edge UI 登入不同,您不需要使用系統管理員憑證提出個別要求。
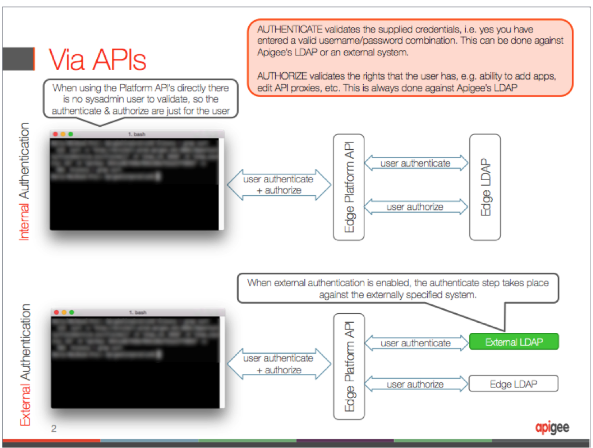
圖 2 說明下列 API 登入步驟:
- 使用者或用戶端在 API 要求中傳遞登入憑證 (或 OAuth2 不記名權杖)。
- 管理伺服器會驗證及授權使用者提供的憑證。
- 如果啟用外部驗證,系統會根據外部身分識別資訊提供者驗證憑證;否則,系統會使用內部 Edge LDAP。
- 系統會根據使用者指派的角色,針對內部 Edge LDAP 驗證授權。
下圖顯示透過 Edge API 進行授權和驗證的程序: